クラウド

Zero Networks

「AI攻撃 vs マイクロセグメンテーション」自律型AIによる攻撃の実態と、ラテラルムーブメントを断つマイクロセグメンテーションの真価

自律型AIによる攻撃がマシンスピードで進行する中、従来の防御策では対応不能な現実が明らかに。アンソロピック社とZero Networksの共同実験では、自律型AI「Claude Code」が企業ネットワークに侵入し、ラテラルムーブメントを試みたが、マイクロセグメンテーションによって攻撃が完全に阻止された。AI攻撃の進化と、マイクロセグメンテーションがもたらすネットワーク防御の真価について解説。
Zero Networks

仮想専用サーバーサービスの不正アクセス事案から学ぶインフラ設計の落とし穴と「能動的サイバー防御」時代のセキュリティ教訓

この記事では、2026年に発生した仮想専用サーバーサービスへの不正アクセス事案を詳細に分析し、認証と認可のタイムラグやセッション管理の問題、インフラ設計の盲点、二重脅迫への対応策などを解説します。また、能動的サイバー防御法の施行を要請した初の事例として、現代のクラウドセキュリティとインフラ設計における重要な教訓を紹介します。
AWS

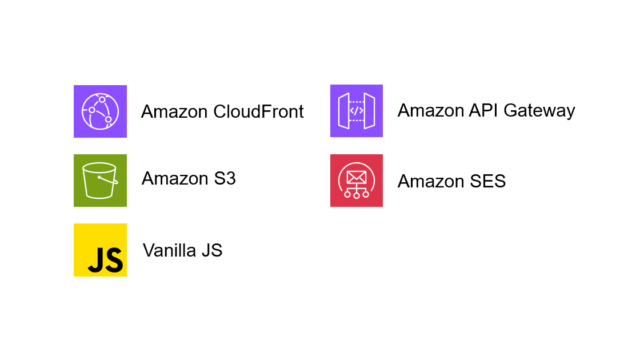
AWS と Vanilla JS で問い合わせフォーム付き静的 WEB サイトをつくる

以前、jQuery を使用して開発していた問い合わせフォーム付き静的 Web サイトを Vanilla JS でリニューアルしました。セキュリティ対策も追加しています。
Zero Networks

ISMAP認定クラウドサービス障害の教訓:認証依存リスクの解体とサプライチェーンBCPの再設計

この記事では、ISMAP認定クラウドサービス障害の事例を基に、認証依存リスクとサプライチェーンBCPの課題に深く掘り下げます。政府認定クラウド事業者の大規模障害が引き起こした広範な影響と、セキュリティ評価制度の限界を分析し、インシデント対応と事業継続計画の再設計の重要性を解説します。
Deep Instinct

APTは「どこの国」の仕業か? ディープラーニングがマルウェアを94.6%で見分けた実験

2026年上半期のランサム被害は123件で過去最多。攻撃の「量」は見えても「誰が」は見えない。DeepAPT論文が示した94.6%の帰属実験と、コード・インフラ・運用の3層分析から、標的型攻撃の帰属と予防の現在地を読み解きます。
Cato Cloud

【Catoクラウド】Split Tunnelがアプリケーション・FQDN単位で指定可能に!

Web会議が重いと感じたら? CatoのSplit Tunnelがアプリ・FQDN指定に対応(Windowsクライアント v6.4以上)。Teamsを除外した検証結果と、除外のセキュリティ上の注意点を紹介します。
AI・ML

Amazon Bedrock Managed Knowledge Baseは縦書きドキュメントを読み込める?

Amazon Bedrock Managed Knowledge Baseが縦書きドキュメントを正しく読み込めるかどうか、縦書きと横書きの日本語ドキュメントをそれぞれアップロードし、簡単なテストを実施しました。
Cato Cloud

20年以上ネットワークに携わってきたエンジニアがCatoを担当してみた

従来のルーターやSD-WANとの違い、Socketの役割やOverlayの構成、PoPの存在の重要性、ルーティングの制御方法など、ネットワークエンジニアの視点からCato Cloudの全体像を整理するポイントを解説します。
Snowflake

【入門】SnowflakeにおけるAI-Ready ~正直AI-Readyをイメージできていないあなたへ~

SnowflakeにおけるAI-Readyをデモを用いて説明しています。
Zero Networks

AIエージェント時代のサイバー脅威に立ち向かう、ガートナーの緊急提言に学ぶ即応型セキュリティ基盤の構築ガイド

AIエージェント時代のサイバー脅威に対応するため、ガートナーが提示した緊急提言を基に即応型セキュリティ基盤の構築ガイドを解説します。攻撃の高速化と大規模化に対処し、CTEMやセキュリティ・バイ・デザインを導入することで、自社のリスクを効果的に管理する方法を詳細に説明しています。
×