「昨夜もバックアップジョブは100%成功しました。ログに異常はありません」——情シスやインフラ担当者にとって、これほど安心する報告はありません。しかし、近年のランサムウェアや標的型攻撃の現場では、この安心が最も危険な油断となっています。
「バックアップは毎日成功しています」の罠
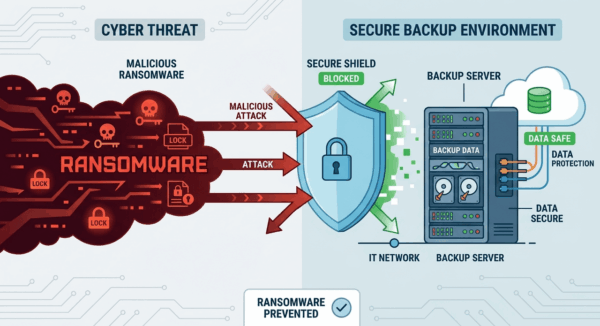
いまや攻撃者は、本番データを暗号化するだけでなく、
バックアップシステムそのものの乗っ取りや、管理者権限(特権ID)を奪ってのバックアップデータ削除を最初に狙ってきます。さらに、巧妙なことに数ヶ月前からシステム内に潜伏し、
無事にリストアした瞬間に再びマルウェアが発症(再感染)するという悪夢のようなケースが後を絶ちません。
もはや現代のインフラ設計において、従来のデータを保存する(バックアップ)という発想だけでは企業を守れません。問われているのは、攻撃を受けた直後にシステムを安全かつ確実によみがえらせるサイバーレジリエンスです。 今回は、主要なバックアップ製品Rubrikとその他3製品について、カタログスペックではなく“サイバー復旧”の観点から何がどう違うのか、比較表のデータをベースに徹底検証します。
1. バックアップデータの防衛力
管理者権限を取られたらどうなるか?攻撃者が侵入した際、最初に狙うのはバックアップの管理者アカウント(Root/Admin)です。ここを奪われたときにバックアップが守れるかが、製品のアーキテクチャの真価を問う最初の関門となります。
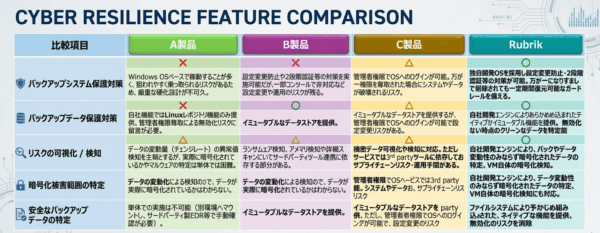
- A製品: Windows OS上で稼働することが多く、OS層の脆弱性や乗っ取りリスクに対する厳重な硬化設計が不可欠です。また、自社機能ではLinuxリポジトリ等による対応となりますが、管理者権限を奪取された場合の無効化リスクに留意が必要です。
- B製品 / C製品:
堅牢なイミュータブル(不可変)ストレージや多要素認証を提供していますが、システム設計や運用によっては、管理者権限でのOSアクセスや設定変更のリスクが一部残る場合があります。
- Rubrik: 独自開発のOSを採用し、設定変更防止やファイルシステムにあらかじめ組み込まれた「ネイティブ・イミュータブル(不可変)」機能を提供します。万が一の不正操作やランサムウェアの猛威によりデータ削除が試みられても、設定された期間はデータを確実に保護・復元できるガードレールを備えています。
2. リスクの可視化と検知
被害範囲をどこまで正確に見抜けるか?インシデント発生時、「どのデータが、どの範囲まで暗号化・汚染されたのか」を迅速に把握できなければ、復旧のしようがありません。
- A製品: データの変動量(チェンジレート)の異常値検知を主軸としていますが、データが実際に暗号化されているか、マルウェアの影がどこにあるかまでの特定は単体では困難です。
- B製品 / C製品: 機密データの可視化やアノマリ検知を備えているものの、詳細なスキャンや分析においてサードパーティ製ツールとの連携に依存する部分があり、サプライチェーンリスクや複数コンソール間の運用手数が課題となります。
- Rubrik: 自社開発のエンジンにより、バックアップデータ内のランサムウェア痕跡や不審なユーザー行動、機密データの所在をオールインワンで可視化します。暗号化されたデータの特定やVM単位の暗号化検知にまで踏み込んでいるのが大きな特徴です。
3. 【最難関】安全なバックアップデータをどう特定するか?
サイバー復旧における最大の壁は、「どの時点のバックアップならクリーン(安全)なのか」の特定です。直前のデータをそのまま戻せば、潜伏していたマルウェアを呼び戻すことになります。
- 従来型アプローチの苦悩: バックアップデータから安全な時点を見つけ出すために、データを別環境へ一旦マウントし、サードパーティ製のEDRやスキャンツールを組み合わせて確認する作業が必要になります。これが緊急時の現場に重い負荷をかけます。
- Rubrikのアプローチ: 自社開発エンジンがバックアップデータ内のランサムウェア痕跡(YARAルールなど)を直接スキャンし、「侵入されていないクリーンな時点」をピンポイントで特定します。実際にシステムをマウントして手動でスキャンし直す手間を排除し、初動のタイムロスを極限まで削ぎ落とします。
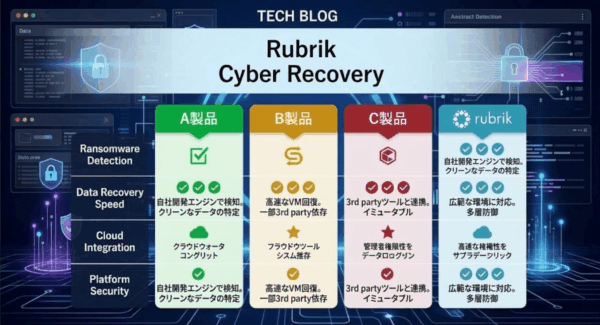
4. 【総括】サイバーレジリエンス視点での4製品比較マトリクス
ここまでの比較を、最新の機能要件をもとにマトリクスとして整理します。
おわりに
自社のインフラに「本当のレジリエンス」をバックアップ製品の選定基準は、もはや「容量あたりのコスト」や「バックアップの速さ」だけではありません。
慣れ親しんだ仮想化環境で柔軟かつ手堅く運用したいなら ➡️ A製品
大規模なファイルや非構造化データの統合・検索性を重視するなら ➡️ B製品
複雑なマルチクラウド・SaaS環境を含めたエンタープライズ全体を一元統括したいなら ➡️ C製品
ランサムウェアに踏み荒らされた最悪のシナリオから、データを守り抜き、最短で安全にシステムを復旧させることを最優先するなら ➡️ Rubrik 「
バックアップはあるのに、怖くてリストアできない」という事態を避けるために——。いま、自社のバックアップ基盤が“サイバー攻撃の猛威に耐えられる設計になっているか”を見直してみませんか?SCSKでは、各製品の強みを活かしたアーキテクチャ設計から、万が一のインシデントを想定したリカバリシナリオの策定まで、お客様の環境に最適なサイバーレジリエンス基盤のご提案を行っています。ぜひお気軽にご相談ください!