こんにちは。SCSKの福田です。
前回の記事「パスキー入門 ~ 仕組みから種類まで解説 ~」では、パスキーとは何か、なぜ安全と言われるのかを仕組みの面から解説しました。
今回はその続編として、Entra ID( Microsoft 365 )で実際にパスキーを有効化し、登録してサインインするまでを解説します。
本記事では、Microsoft Authenticator でのみパスキーを利用できるように設定し、実際の端末で登録からサインインまでを確認します。
前回も触れたとおり、2027 年 2 月 1 日に Microsoft が提供する SMS・音声通話による認証の提供を終了し、SMS・音声通話による認証を利用しているユーザーはパスキーの登録が必須となります。 期限までに余裕をもって移行できるよう、今のうちから設定の流れと注意点を把握しておくと安心です。
なお、今回はあくまで「パスキーを使えるようにする(許可する)」ところまでです。「パスキーでしかサインインできないようにする(強制する)」設定は次回に解説します。
用語の整理
設定に入る前に、本記事で登場する用語(設定項目等)を整理しておきます。
| 用語 | 説明 |
|---|---|
| 認証方法ポリシー | テナントとして「どの認証方法の利用を認めるか」を決める設定です。 パスキー( FIDO2 )、Microsoft Authenticator、SMS などが並んでおり、方法ごとに有効/無効と対象ユーザーを指定します。 |
| パスキープロファイル | 認証方法ポリシーのパスキー( FIDO2 )の中で、パスキーの詳細な条件を定義するものです。 パスキーの種類(デバイスバウンド/同期)、許可する認証器などをグループ単位で指定できます。 |
| 認証機 | パスキーの鍵を作り、保管し、サインイン時に使う仕組みです。 Windows Hello や Microsoft Authenticator などがこれにあたります。詳しくは前回の記事をご参照ください。 |
| AAGUID | Authenticator Attestation Globally Unique Identifier の略で、認証器の「型番」にあたる ID です。 Entra ID はこのIDをもとに、特定の認証器だけを許可したり拒否したりできます。 |
| 構成証明 (attestation) |
パスキー登録時に、認証器が「自分がどの製品か」をメーカーの署名付きで証明する仕組みです。 有効にすると、AAGUID の申告が本物かどうかまで検証できます。 |
| クロスデバイス認証 | PC の画面に表示された QR コードをスマートフォンで読み取り、スマートフォンに保存したパスキーで PC のサインインを行う方式です。 PC 側にパスキーがなくてもサインイン可能です。Bluetooth で 2 台が近くにあることを確認し、データ自体はインターネット経由でやり取りします。 |
補足:AAGUID と構成証明の違い
AAGUID は、認証器が「自分はこの製品です」と名乗る型番です。構成証明は、その名乗りが本物かどうかを、メーカーの署名で確かめる仕組みです。
構成証明を有効にした場合、Entra ID はパスキーの登録時に次のように確認します。
- 認証器は、AAGUID と一緒に、メーカーの署名が付いた証明データを Entra ID に送ります。
- Entra ID は、FIDO Alliance が運営するメタデータサービス( FIDO MDS )に登録されたメーカーの証明書と照らし合わせて、その署名が正しいかを検証します。
- 署名が正しく、名乗った AAGUID と証明データの内容が一致した場合にのみ、登録を受け付けます。
AAGUID のみでも認証器の絞り込みはできますが、構成証明を組み合わせることで、名乗りの真偽まで確認でき、より確実な制御になります。
なお、ここで 1 点補足しておきます。
認証方法ポリシーでパスキーを有効化するのは「許可」にすぎません。
有効化しただけでは、ユーザーは今までどおりパスワード+ SMS などでもサインインできます。
「パスキーでしかサインインさせない」という強制は条件付きアクセスポリシーで行う必要があり、これは次回の記事で解説します。
パスキーを有効化する
今回は、テナントでパスキー( FIDO2 )が無効になっている状態から設定します。流れは以下のとおりです。
- パスキー( FIDO2 )を有効化し、既定で「すべてのユーザー」に割り当てられているプロファイルの設定を削除する
- パスキープロファイルを新規作成する
- 作成したプロファイルをグループに割り当てる
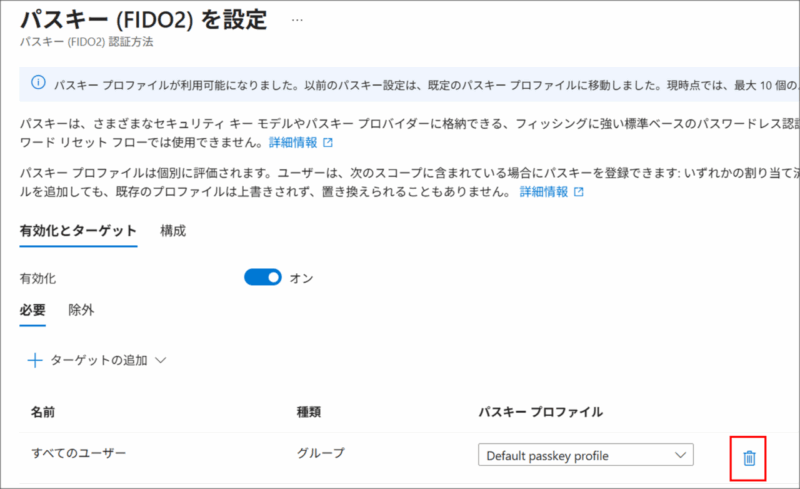
既定では、「すべてのユーザー」に認証器の制限がないプロファイル( Default passkey profile )が割り当てられています。
ユーザーが複数のプロファイルの対象になっている場合、いずれか 1 つの条件を満たせば登録・サインインできます。そのため、この設定を残したままだと、今回作成するプロファイルでの絞り込みが効きません。
パスキー( FIDO2 )の有効化
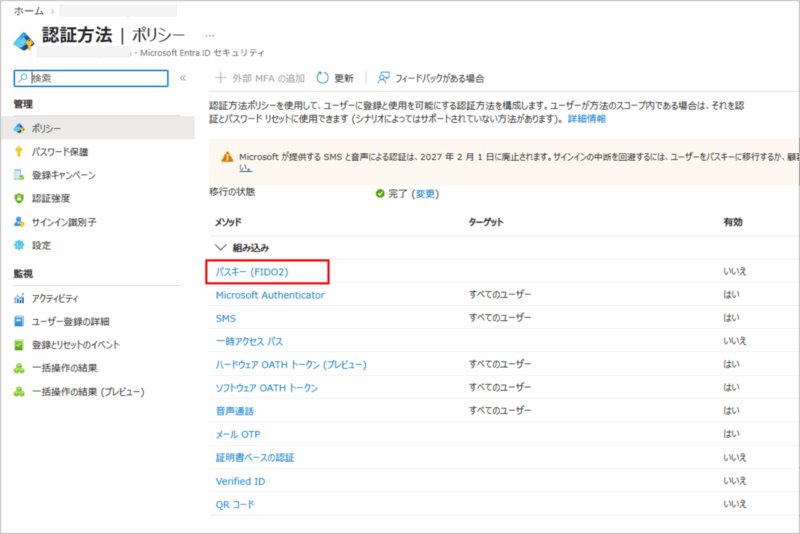
まずは認証方法ポリシーでパスキーを有効化します。
- Microsoft Entra 管理センターにアクセスします。
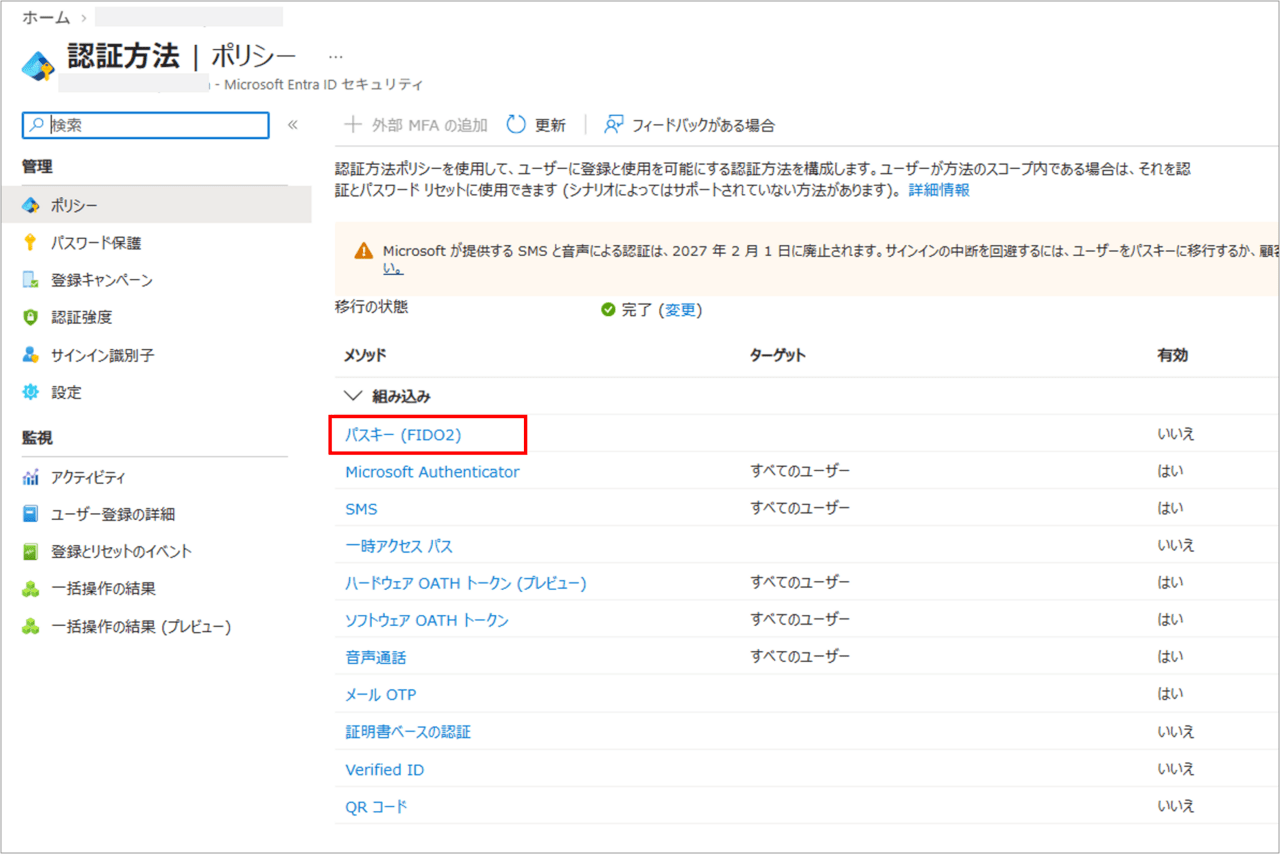
- 左メニューより [Entra ID] > [認証方法] > [ポリシー] を開きます。
- 一覧から [パスキー( FIDO2 )] をクリックします。
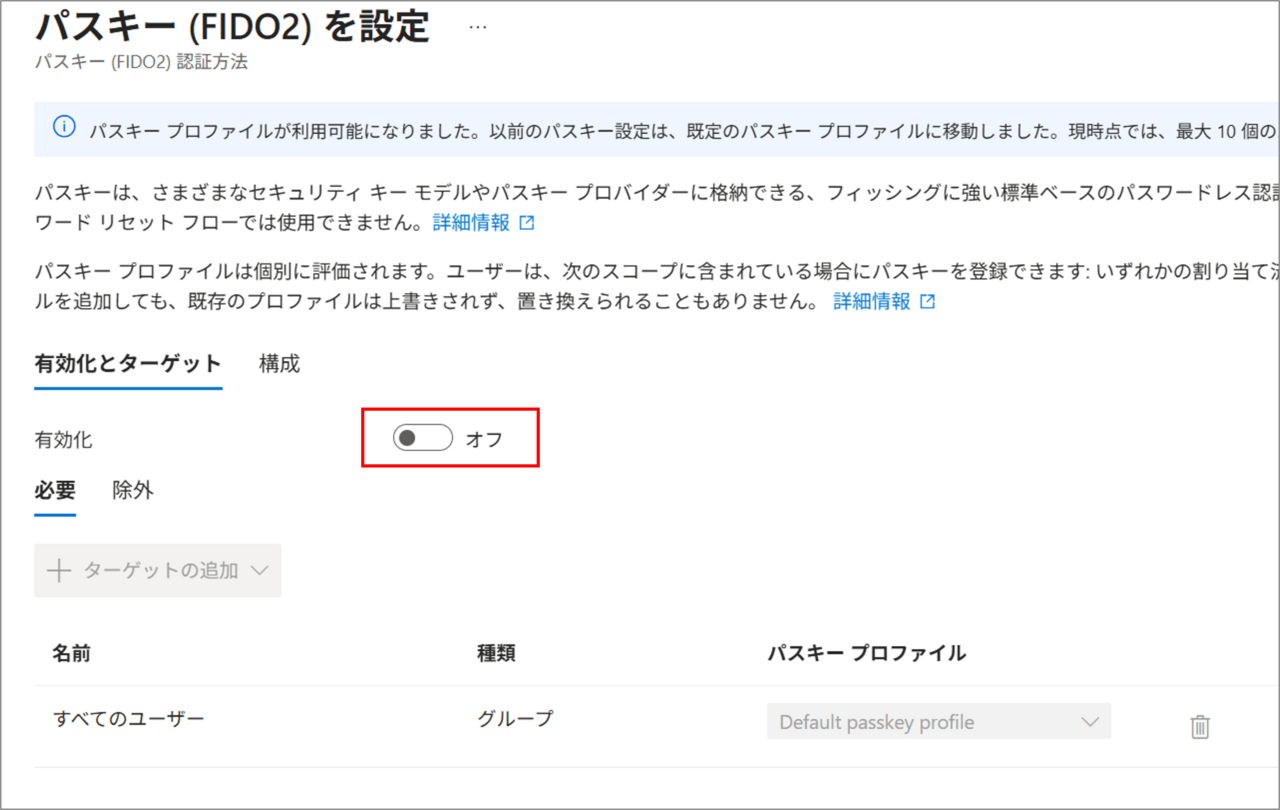
- [有効化とターゲット] タブで、[有効化] を [オン] に設定します。
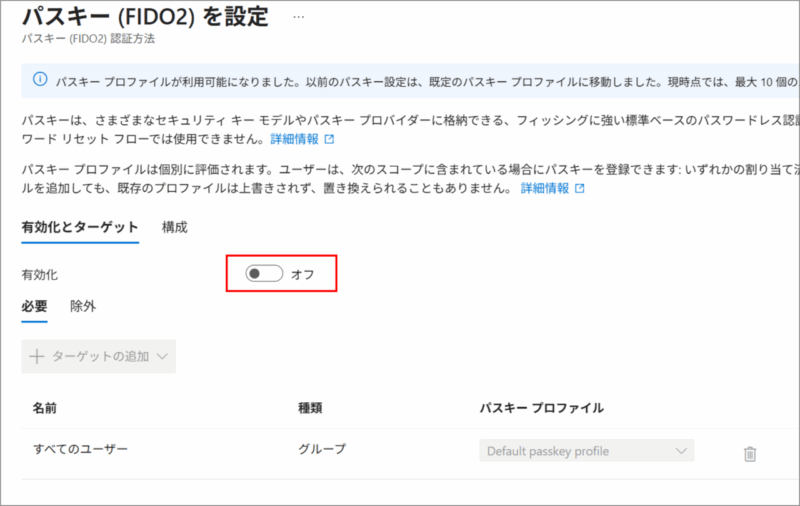
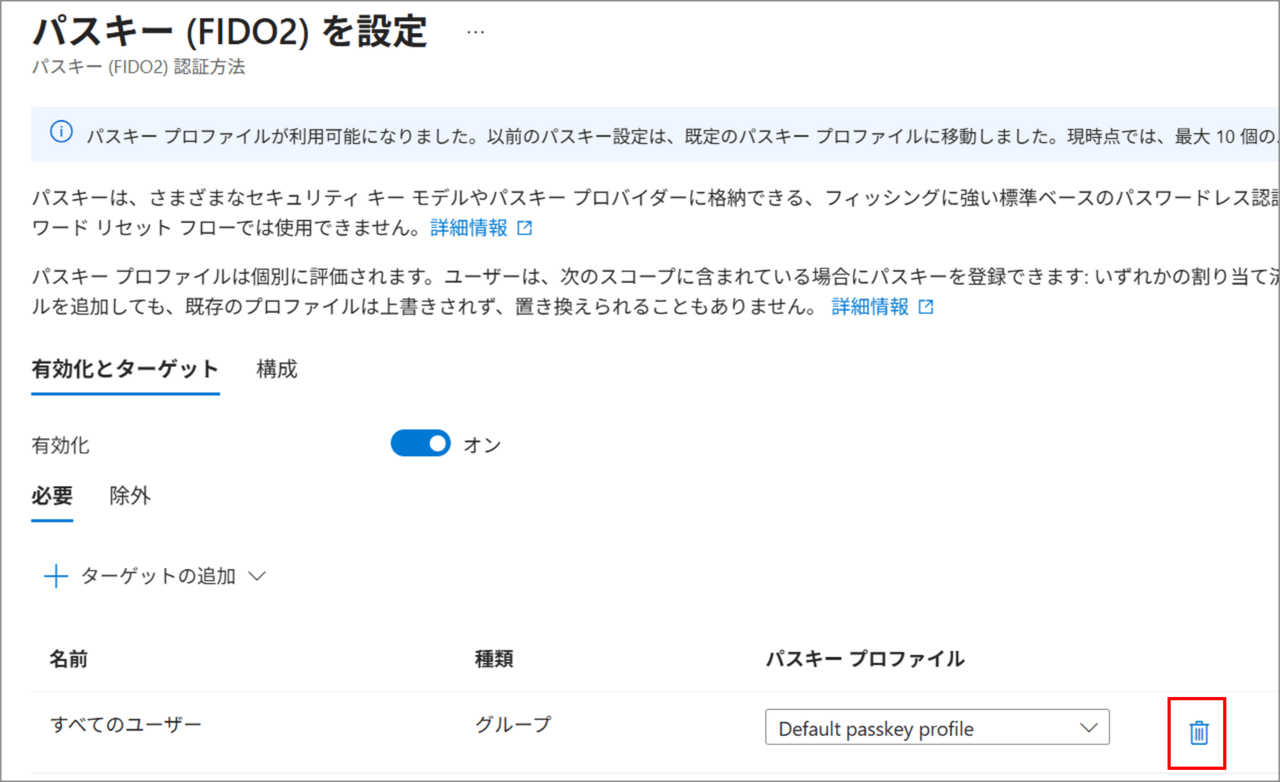
- [必要] タブに表示されている [すべてのユーザー] の削除アイコンをクリックします。
- [保存] をクリックします。
パスキープロファイルの作成
続いて、パスキープロファイルを作成します。
- [パスキー( FIDO2 )] の設定画面で、[構成] タブを開きます。
- [プロファイルを追加] をクリックします。
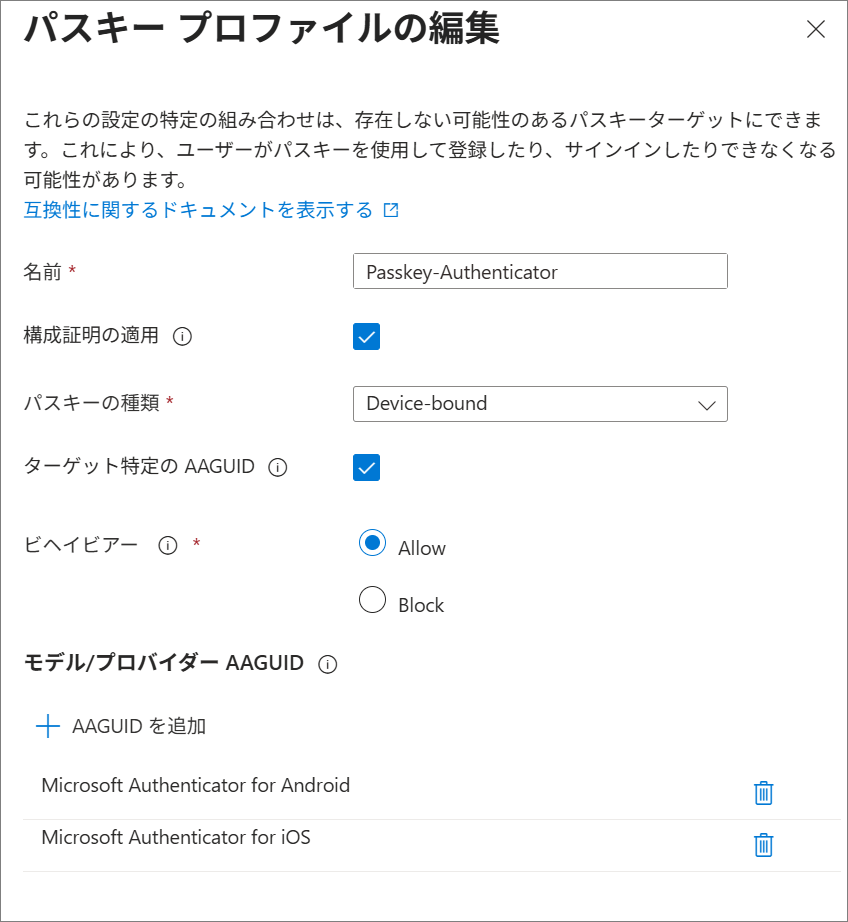
- 下表の通り設定します。
| 設定項目 | 設定値 | 補足 |
|---|---|---|
| 名前 | 任意(例: Passkey-Authenticator ) | 用途が分かる名前にしておくと管理しやすくなります。 |
| 構成証明の適用 | チェックあり | 認証器が名乗った AAGUID が本物かどうかまで確認するため、有効にします。 |
| パスキーの種類 | Device-bound | 「Device-bound(デバイスバウンドパスキー)」「Synced(同期パスキー)」から選択でき、両方を許可することもできます。Microsoft Authenticator のパスキーはデバイスバウンドのため、今回はデバイスバウンドのみとしています。 |
| ターゲット特定の AAGUID | はい(許可) | リストに載せた認証器だけを許可します。 |
| ビヘイビアー | Allow | [Allow] はリストの認証器のみ許可、[Block] はリストの認証器のみ拒否します。今回は [Allow] を選択します。 |
| モデル/プロバイダーの AAGUID | Microsoft Authenticator for Android Microsoft Authenticator for iOS |
以下の操作で指定可能です。
|
- [保存] をクリックします。
補足:クロスデバイス登録を利用する場合の構成証明
構成証明を有効にすると、PC に表示された QR コードを読み取って Authenticator にパスキーを登録する方法(クロスデバイス登録)は利用できなくなります。
なお、構成証明が影響するのはパスキー登録時のみです。そのため、PC に表示された QR コードを使って PC にサインインする方法(クロスデバイス認証)は、構成証明を有効にしても利用できます。
本記事では、Authenticator アプリから直接パスキーを登録する手順で進めるため、構成証明を有効にしています。
補足:AAGUID のチェックは毎回行われる
AAGUID の照合は、登録時だけでなくサインインのたびに行われます。運用開始後に許可リストを変更すると、登録済みのパスキーでも次回サインインから使えなくなる可能性があるため、変更時は影響範囲を確認してください。
プロファイルの割り当て
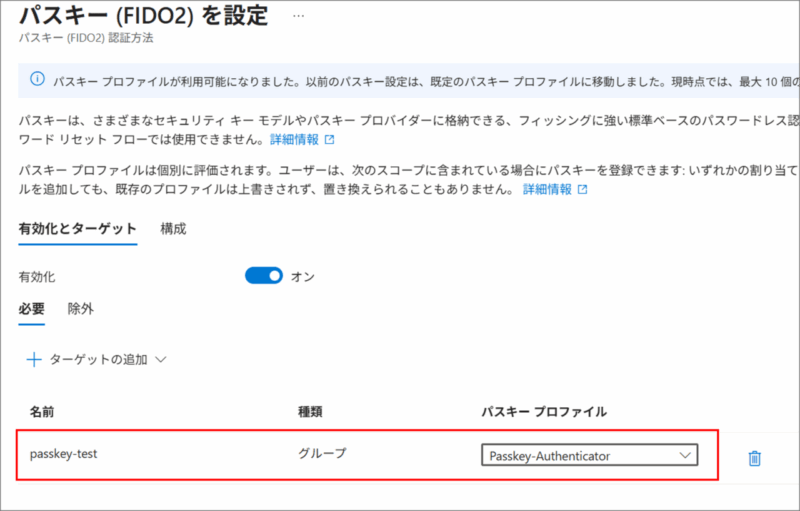
- [パスキー( FIDO2 )] の設定画面で、[有効化とターゲット] タブを開きます。
- [ターゲットの追加] > [ターゲットの選択] をクリックし、グループを追加します。
- 追加したグループの [パスキー プロファイル] で、作成したプロファイルを選択します。
- [保存] をクリックします。
パスキーの登録とサインイン確認
パスキーを登録する
今回は、すでに Microsoft Authenticator の通知で多要素認証を設定しているユーザーを想定します。
補足:Authenticator を多要素認証に設定していない場合
Authenticator を多要素認証に設定していない場合は、先に PC のマイアカウントから登録しておきます。
- スマートフォンに Microsoft Authenticator をインストールします。
- PC のブラウザでマイアカウント( https://myaccount.microsoft.com/ )にサインインします。
- 左メニューより [セキュリティ情報] を開きます。
- [サインイン方法の追加] をクリックし、[Microsoft Authenticator] を選択します。
- 画面の案内に従い、表示された QR コードを Authenticator で読み取って登録します。
登録後、以下の手順でパスキーを作成してください。
- 事前準備
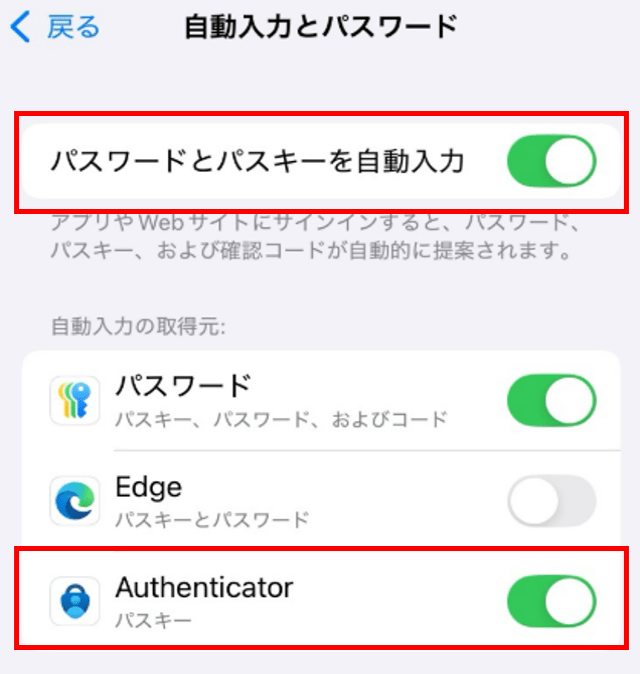
Authenticator にパスキーを保存するには、あらかじめスマートフォンの設定で、Authenticator をパスキーの保存先として許可しておく必要があります。
本記事では iOS の場合の手順を解説します。
-
- iOS 18 では [設定] > [一般] > [自動入力とパスワード] を開きます。
- [パスワードとパスキーを自動入力] をオンにします。
- [自動入力の取得先] で [Authenticator] のトグルを ON にします。
- Authenticator でパスキーを登録する
-
- スマートフォンで Microsoft Authenticator を開きます。
- パスキーを登録するアカウントをタップします。
- [パスキーの作成] をタップします。
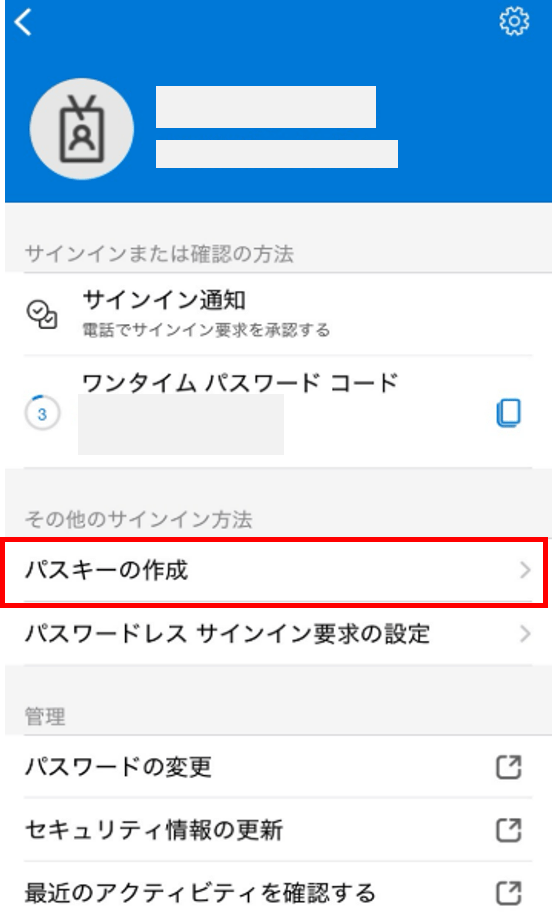
- 画面の案内に従って本人確認を行うと、パスキーが作成されます。
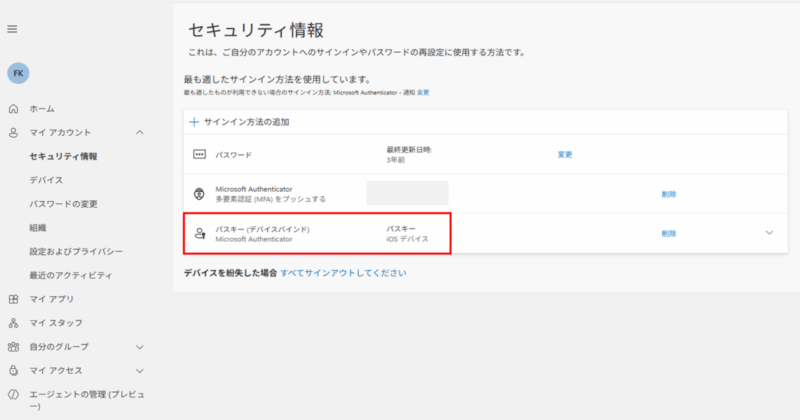
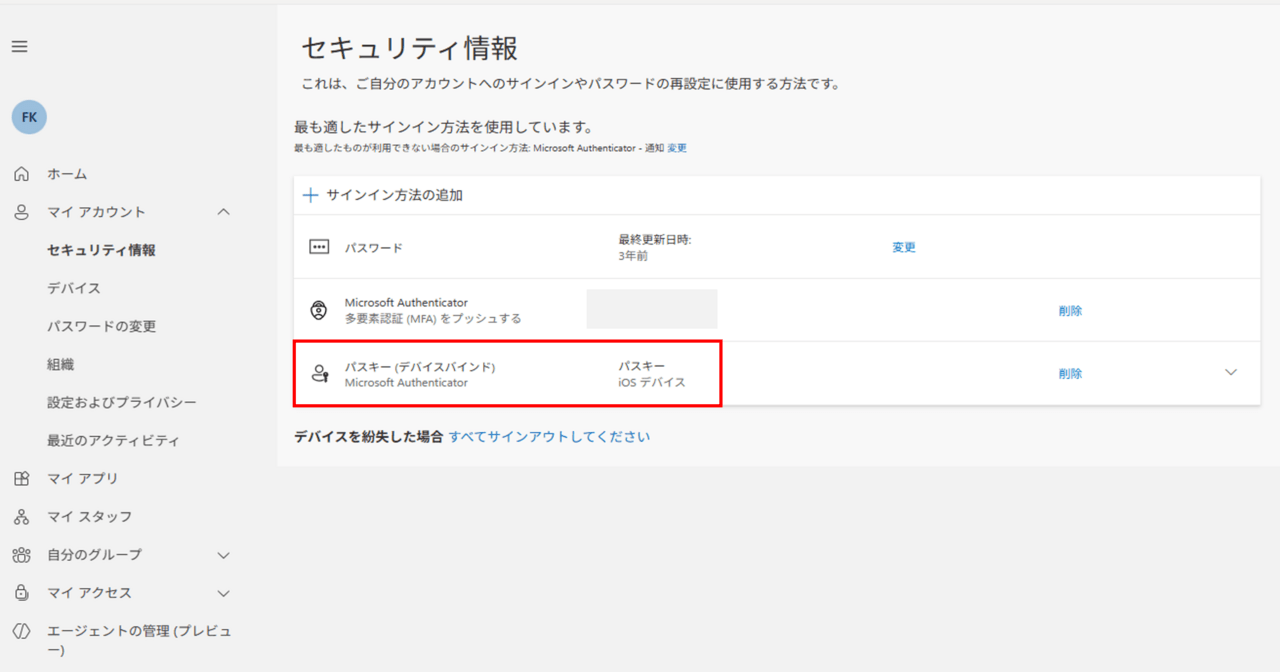
- マイアカウントで登録を確認する
-
- PC のブラウザでマイアカウント( https://myaccount.microsoft.com/ )にサインインします。
- 左メニューより [セキュリティ情報] を開きます。
- サインイン方法の一覧に、Microsoft Authenticator のパスキーが追加されていることを確認します。
パスキーでサインインする
登録が終わったら、PC からサインインを確認します。
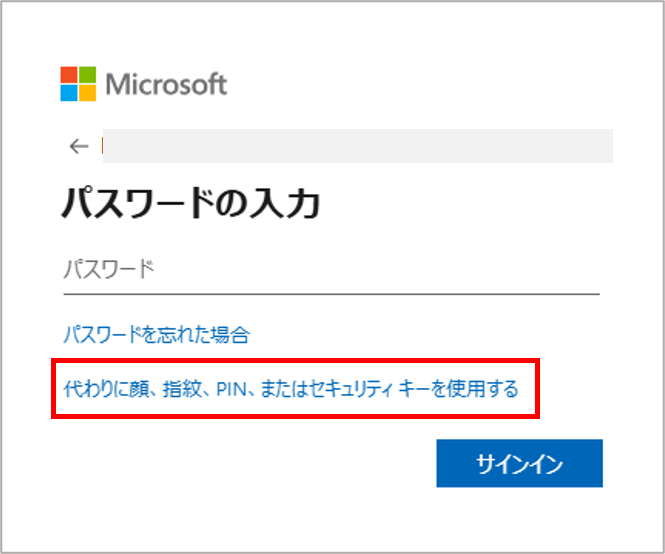
- Microsoft 365 のサインイン画面にアクセスし、ユーザー名を入力します。
- [パスキーの選択] で [iPhone、iPad、または Android デバイス] を選択します。
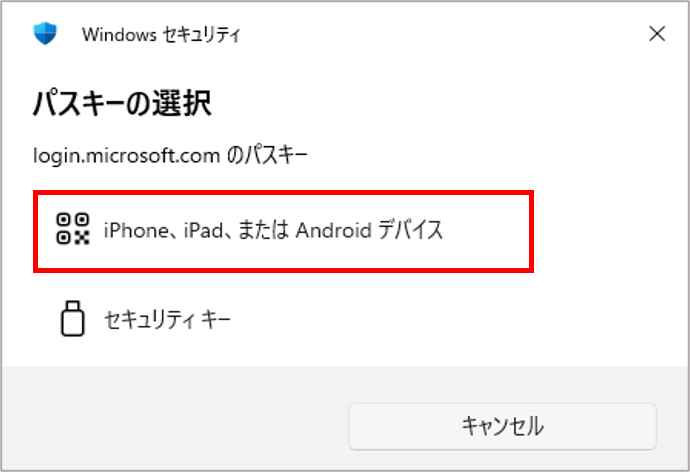
※ パスワード入力画面が表示される場合は、[代わりに顔、指紋、PIN、またはセキュリティキーを使用する] をクリックします。
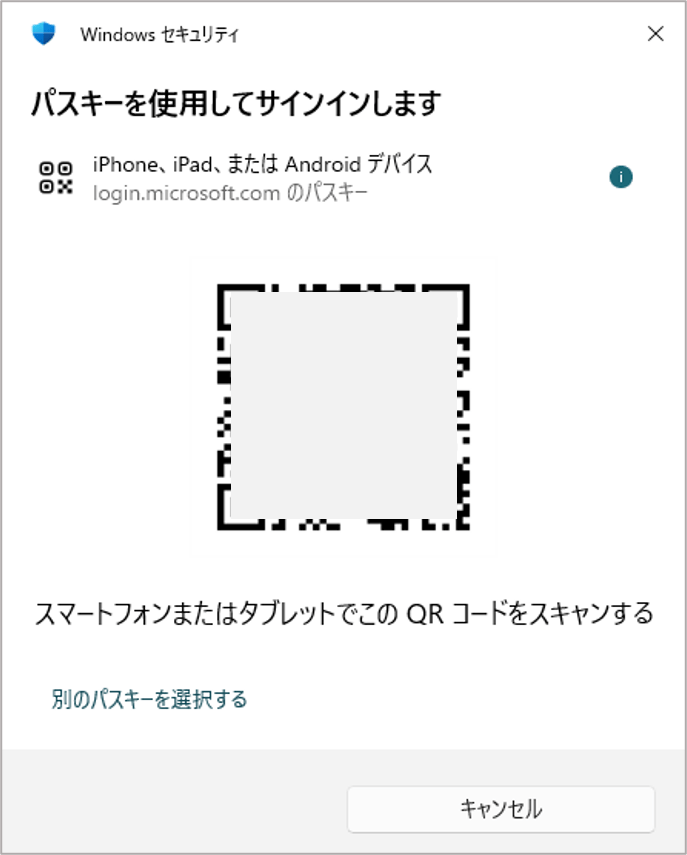
- [パスキーを使用してサインインします] 画面でQRコードが表示されるので、スマートフォンのカメラで読み取ります。
- スマートフォン側で [パスキーでサインインしますか?] 表示されるので、[続ける] をタップし、生体認証またはPINで認証を行うと、PC 側のサインインが完了します。
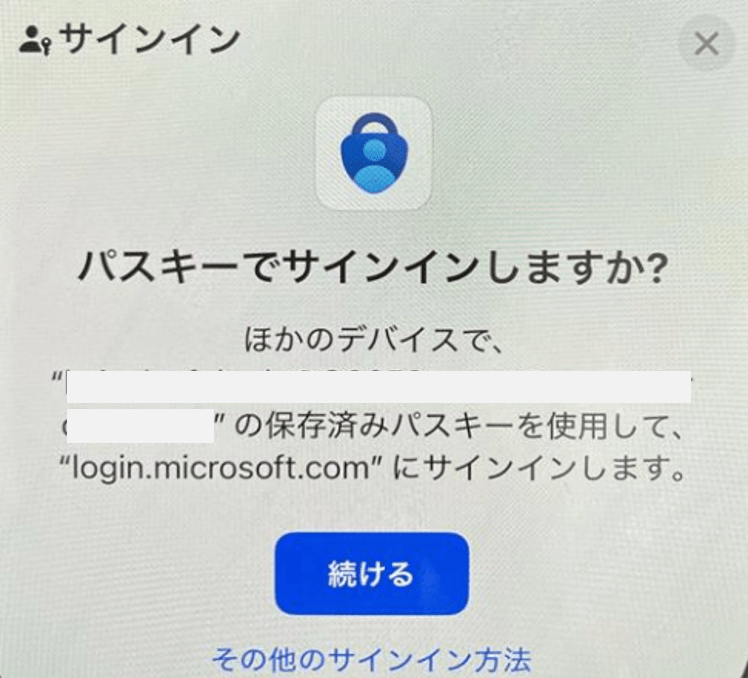
この PC とスマートフォンを連携させてサインインする方式が、クロスデバイス認証です。流れを簡単に整理すると次のとおりです。
- PC に表示された QR コードをスマートフォンで読み取り、2 台を結びつけます。
- Bluetoothで、2 台が物理的に近くにあることを確認します。ペアリングは不要で、近接の確認だけに使われます。
- チャレンジや署名といった実際のデータは、インターネット経由の暗号化された通信でやり取りされます。
近接確認を行うのは、遠隔地から送りつけた QR コードを読み取らせてサインインさせる、といったフィッシングを防ぐためです。
QR コードを読み取っても反応しない場合は、PC・スマートフォン双方の Bluetooth とインターネット接続を確認してみてください。
注意: RDP 環境ではクロスデバイス認証ができない
リモートデスクトップ( RDP )接続先のブラウザでは、原則としてクロスデバイス認証を利用できません。QR コードを表示しているのはリモート先ですが、スマートフォンの近くにいるのは手元の端末であり、Bluetooth による近接確認が成立しないためです。
さいごに
今回は、Entra ID でパスキーを有効化し、Microsoft Authenticator に絞り込んだうえで登録・サインインするまでを解説しました。
次回は、認証強度と条件付きアクセスポリシーを使って、パスキーでの認証を強制する方法を解説します。
今後も Entra ID 関連の役立つ情報を発信していきますので、ぜひチェックしてください!