2026年9月8日 独立行政法人情報処理推進機構(IPA)が「ランサムウェア被害から学ぶ教訓集 ~ 経営者のためのランサムウェア対策ハンドブック ~」を公開しました。このハンドブックは日本国内で実際にランサムウェア被害に遭った組織へのヒアリング調査に基づき、事案発生時の実践的な対処・対応に関する教訓を取りまとめたハンドブック(手引き書)となります。
実際に当社でもランサムウェア被害に合ったお客様からの相談や、急遽ゼロトラスト(SASE、マイクロセグメンテーションなど)導入の引き合いをいただくケースがありますが、お聞きした被害状況や対応内容が非常によくまとまっています。
1. なぜあなたの組織のランサムウェア対策は「手遅れ」になるのか
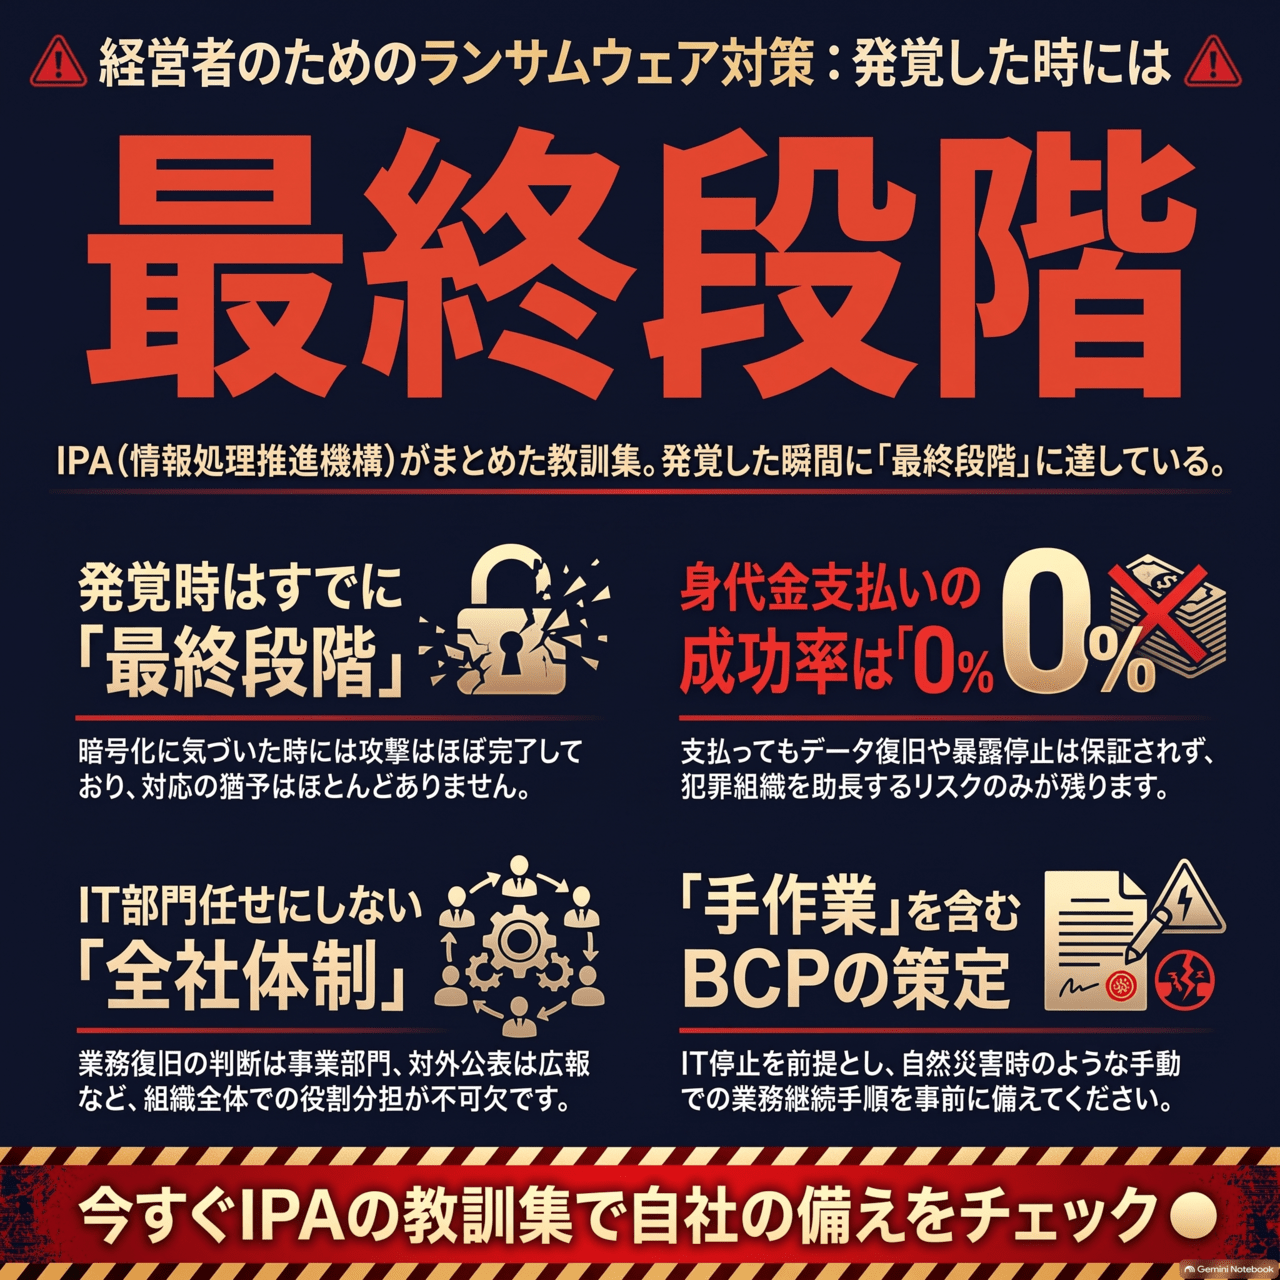
一般的なITインシデントとランサムウェア事案を分かつ決定的な要因は、その「時間軸」の極端な圧縮にあります。IPAの『ランサムウェア被害から学ぶ教訓集』が突きつける衝撃的な事実は、データが暗号化され脅迫文が表示された時点ですでに、攻撃は「インシデントフェーズの最終段階」にあるという現実です。攻撃者はそれより遥か以前から「偵察」を開始し、初期侵入、マルウェア実行、横移動(ラテラルムーブメント)、そしてデータの持ち出し(エクスフィルトレーション)というプロセスを、時間をかけて完遂しています。暗号化は文字通りの「チェックメイト」に過ぎません。
この事実は、発覚した瞬間に組織が圧倒的な「時間的猶予の欠如」に直面することを意味します。侵害調査、復旧判断、対外広報といった膨大なタスクを数時間単位で決断しなければなりませんが、情報の不確実性が高く、「どの選択が正解だったのか」を事後的に検証することすら困難です。このメカニズムこそが経営判断を狂わせ、対応を麻痺させます。レジリエンスの成否は、事後対策ではなく、この特有のスピード感と不確実性を織り込んだ「平時の備え」をいかに構築できているかにかかっています。本記事では、従来の対策の限界を突破するための、IPAの最新知見を紐解きます。
2. IPA『ランサムウェア被害から学ぶ教訓集』の戦略的価値
2026年9月8日に公開されたIPAの『ランサムウェア被害から学ぶ教訓集』は、単なる技術レポートではありません。国内の被害組織への深いヒアリングに基づき、株式会社野村総合研究所の協力と八雲法律事務所・山岡裕明弁護士の監修を経て編纂された、極めて実戦的な「知恵の集大成」です。特筆すべきは、1990年代から続く「コンピュータウイルス対策基準」等の歴史的文脈を踏まえつつも、現代のランサムウェアが従来の対策の延長線上では到底防ぎきれない「経営リスク」であることを再定義している点にあります。
本ドキュメントは、経営層向けの「経営・リスク管理編」と現場向けの「インシデント対処編」の二段構えで構成されています。この構成の意義は、技術的な復旧手順だけでなく、公表判断や法的責任といった「組織としての意思決定」に焦点を当てている点にあります。公式ドキュメントでありながら、実被害組織が直面した「現場の苦悩」や「判断の迷い」が赤裸々に分析されており、参照することで「どの部署が、いつ、何をすべきか」という不確実性を劇的に低減できます。これは、B2B企業が有事にレピュテーションを守り抜き、事業継続を担保するための戦略的ロードマップと言えます。
3. 実戦的レジリエンスを構築する6つのコア・ストラテジー
IPA教訓集の核心となる、技術者と経営者が共有すべき6つの戦略を詳説します。
3.1 迅速な経営判断を支える意思決定プロセスの整備
ランサムウェア事案では、発覚直後に「全ネットワークの遮断」という究極の選択を迫られます。しかし、多くの現場ではシステム間の複雑な依存関係が把握できておらず、「これを止めたらどの業務が死ぬか」が不明確なために判断が迷走し、結果として被害を拡大させます。教訓集では、平時から経営者がリスクを正しく認識し、緊急時のエスカレーションパスと、侵害範囲が特定できない場合でも躊躇なく切断できる「判断基準」を整備することの重要性を説いています。意思決定の停滞は、技術的な脆弱性以上に組織を脆弱にするのです。
3.2 全社的インシデント対応体制(CSIRT等)の最適化
「ITインシデントだから情報システム部門が対応する」という固定観念は、ランサムウェアの前では破綻します。有事には警察・個人情報保護委員会への報告、各取引先への説明、法務対応が同時多発的に発生し、これらを情シスが抱え込むと本来の復旧作業が麻痺します。教訓集のコラムでも、外部報告業務の分担ができず復旧が進まなくなった事例が紹介されています。経営者は事前に、総務、広報、法務、営業を含めた全社的な役割分担を明確化し、情シスを「技術的対処」に専念させる体制を構築しなければなりません。
3.3 「サイバー攻撃」を前提とした実効的なBCPへの反映
従来の自然災害用BCPでは、ランサムウェア特有の「意図的なシステム破壊」に対処できません。例えば製造業において、生産管理システムが停止すれば、たとえ倉庫に在庫があっても納品すらできない事態に陥ります。DXの進展により業務が「ブラックボックス化」している現在、システムなしで業務を回す「手作業手順(アナログプロセス)」の有無が死活問題となります。自然災害時の予備手段がランサムウェア事案でも有効に機能した事例に基づき、IT資産が完全に消失した状態からの事業継続シナリオを定義することが不可欠です。
3.4 個人情報台帳の整備による現状把握の迅速化
侵害発覚後、個人情報保護法上の「漏えい等(滅失・毀損を含む)」の有無を特定する作業は困難を極めます。暗号化されてデータが読めなくなること自体が報告対象になり得るという法的リスクの峻厳さを認識すべきです。フォレンジック調査を行ってもログが破壊されていれば特定は不可能です。平時から「どのサーバーに、何のデータが、どのような管理下にあるか」を台帳管理していなければ、法定の報告期限内に正確な情報を開示できず、社会的信頼を制御不能なレベルまで失墜させることになります。
3.5 経営主導による「組織の意思統一」とスピード感
事案対応中の組織内での意識の乖離は致命的です。経営層が現場の状況を正しく理解せず、実現不可能な復旧納期を対外公約するような事態は、現場の疲弊と判断ミスを誘発します。経営者が積極的に関与し、情報の透明性を確保しながら、現場に適切な権限を委譲することが求められます。組織全体が一つの「声」としてステークホルダーに対応できる意思統一の仕組みこそが、不確実な状況下でのスピード感を生み出し、レピュテーションへのダメージを最小限に抑える鍵となります。
3.6 二重脅迫(データ暴露リスク)への戦略的備え
現代のランサムウェアは「暗号化」と「データ暴露」の二重脅迫が標準です。身代金を支払ってもデータの回復や暴露中止は保証されないという冷酷な前提に立つ必要があります。復旧作業が進んだ後に新たな侵害事実が判明し、「収束宣言」が覆されるリスクも考慮しなければなりません。ダークウェブ監視体制の構築や、最悪のデータ暴露を想定した広報シナリオの策定、そして「盗まれても致命傷にならない」ためのデータ最小化戦略を、経営判断として平時から推進しておくべきです。
ストラテジー評価マップ
| ストラテジー | 優先度 | 難易度 | 期待されるインパクト |
| 意思決定プロセスの整備 | 極高 | 中 | 判断の迷いによる侵害拡大の阻止 |
| 全社的対応体制の構築 | 高 | 高 | 情報システム部門のパンク回避と迅速な復旧 |
| サイバーBCP(手動手順) | 高 | 極高 | システム全停止時における事業継続の担保 |
| 個人情報台帳の整備 | 中 | 中 | 法的報告義務(滅失・毀損)の迅速な履行 |
| 組織の意思統一 | 高 | 中 | 内部混乱の抑制と対外的な信頼維持 |
| 二重脅迫への備え | 中 | 高 | 屈服による二次被害防止とリスクの局限化 |
4. 実装の落とし穴と本番運用のコツ
公式ドキュメントが示す理想論を現実の運用に落とし込む際、エンジニアが直面する「現場のリアリティ」に焦点を当てます。
- 情シス部門の「抱え込み」という絶望: 有事、エンジニアは警察対応や取引先への電話に追われるべきではありません。教訓集の分析にもある通り、外部報告業務を切り離せない場合の末路は、復旧作業の完全な停止です。平時から「有事に我々が触れるべきはキーボードであり、受話器ではない」という合意を経営層と取り付けてください。
- ネットワーク遮断の技術的障壁: 「インターネットを切断する」という判断は、クラウド依存度の高い現代の業務基盤では、自らの首を絞める行為になりかねません。しかし、侵害拡大を止めるには必須の対応です。平時のIT資産管理において、ビジネスプロセスとネットワークの依存関係を可視化しておくことが、有事の「英断」を支えます。
- EDR導入とログ監査の「絶望的な」限界値: 「漏えいなし」を証明することは悪魔の証明です。EDRを導入していても、攻撃者は自身の活動を隠蔽するためにログを執拗に消去します。また、標準的なログ保持期間を超えて潜伏されていた場合、フォレンジック調査は詰みます。ツール導入に満足せず、攻撃者から隔離された環境での「ログの長期保存」が運用に含まれているかを厳格に点検してください。
- セキュリティベンダーとの「リテイナー契約」の重み: 事案発覚後にベンダーを探しても、優秀なチームはすでに他の案件で埋まっています。有事の際に優先的にリソースを確保できる「リテイナー契約(即時対応契約)」を平時から結んでおくことは、技術的なレジリエンスを担保する上での最低条件です。
5. まとめ 今、技術者が経営層に提言すべき「次の一手」
ランサムウェア対策は、もはや「ITの仕事」ではなく、企業の生存を賭けた「経営の根幹」です。IPA教訓集が示す通り、被害の明暗を分けるのは、発覚後の数時間における「経営と現場の連携密度」です。技術者の皆さんは、単なる防御システムの構築に留まらず、組織全体の回復力を高めるための「架け橋」となってください。
アクション・チェックリスト
- 「サイバーBCP」の机上演習: 製造現場や営業部門を巻き込み、システムが1週間停止しても「手作業」で事業を継続できるか、その限界値を検証する。
- 法的報告の「基準策定」: 暗号化による「滅失・毀損」も法的報告対象となり得る認識を法務と共有し、個人情報台帳の精度を再確認する。
- セキュリティベンダーとの「リテイナー契約」締結: 有事の際に専門家の支援を「数時間以内」に受けられる即時対応体制を、平時の予算で確保する。
本記事の知見を実践することで、皆さんは単なる「守り」を超え、たとえ侵害されても力強く立ち直る「真のサイバーレジリエンス」を獲得できるはずです。
SCSK、およびSCSKセキュリティでは、リテイナー契約はもちろん様々なセキュリティ対策をご支援することが可能です。
ゼロトラストの本質である「侵害は避けられない」という前提から始まるAI時代のサイバーレジリエンス、ネットワークレジリエンスとしては、ガートナーのハイプサイクルで「今後2年以内に主流化し、効果が極めて高い」と位置づけられ、CISAガイドラインでもゼロトラスト基盤として推奨されている”マイクロセグメンテーション”の Zero Networks を取り扱いを開始しております。
Zero Networks では、特許技術であるネットワーク層のJIT(Just-In-Time)MFAによる管理ポート(RDP/SSH等)をデフォルトで閉鎖し、レガシーマイクロセグメンテーションとは全く異なる完全エージェントレス型で、通信可視化からAIによるポリシー自動生成などが特徴となり、ラテラルムーブメントを完全に阻止することが可能です。
次世代マイクロセグメンテーションによる「封じ込め」アーキテクチャを検討されたい方は、ぜひお問い合わせください。
