こんにちは!Rubrikのマーケティング担当です。
「EDRを導入しているから大丈夫」 「バックアップを取っているので安心」
そう考えていても、ランサムウェアの侵入を完全に防ぐことは困難です。
実際に被害が発生すると、企業はデータを復旧する前に、
- いつ侵入されたのか
- どのシステムやファイルが影響を受けているのか
- どの時点のバックアップなら安全に戻せるのか
を調査しなければなりません。
バックアップが残っていても、その中にマルウェアが潜んでいれば、復旧後に再び感染が広がる可能性があります。そのため、単にバックアップを取得するだけでなく、安全に利用できる復旧ポイントを特定することが重要です。
そこで注目されているのが、Rubrikの「脅威ハンティング(Threat Hunting)」機能です。
ランサムウェアは、侵入後すぐにデータを暗号化するとは限りません。
攻撃者が一定期間システム内に潜伏していた場合、直近のバックアップにもマルウェアの痕跡が含まれている可能性があります。
この状態で、被害が発生する直前のバックアップをそのまま復元しても、それが安全なデータであるとは限りません。
復旧前には、過去のバックアップをさかのぼりながら、
- 侵入の痕跡がいつから存在しているのか
- どのシステムやデータが影響を受けたのか
- どの復旧ポイントがクリーンなのか
を確認する必要があります。
しかし、複数のシステムと大量のバックアップを一つひとつ確認するには、多くの時間と手間がかかります。
Rubrikの脅威ハンティングとは?
Rubrikの脅威ハンティングは、バックアップデータを活用して、過去にさかのぼりながらマルウェア感染の痕跡を調査する機能です。
EDRなどのセキュリティ製品が主に本番環境の端末やシステムを監視するのに対し、Rubrikの脅威ハンティングはバックアップデータそのものを対象として調査できる点に特徴があります。
過去に取得したバックアップを分析することで、
- マルウェアの痕跡が含まれるファイル
- 影響を受けたシステム
- マルウェア侵入の痕跡が確認された時点
- 復旧に利用できるクリーンなバックアップ
の特定を支援します。
単に「感染したかどうか」を検知するだけではなく、「いつから影響を受けているのか」「どこまで戻れば復旧に利用できるのか」を調査できる点が大きな特長です。
脅威ハンティングとほかの検知機能との違い
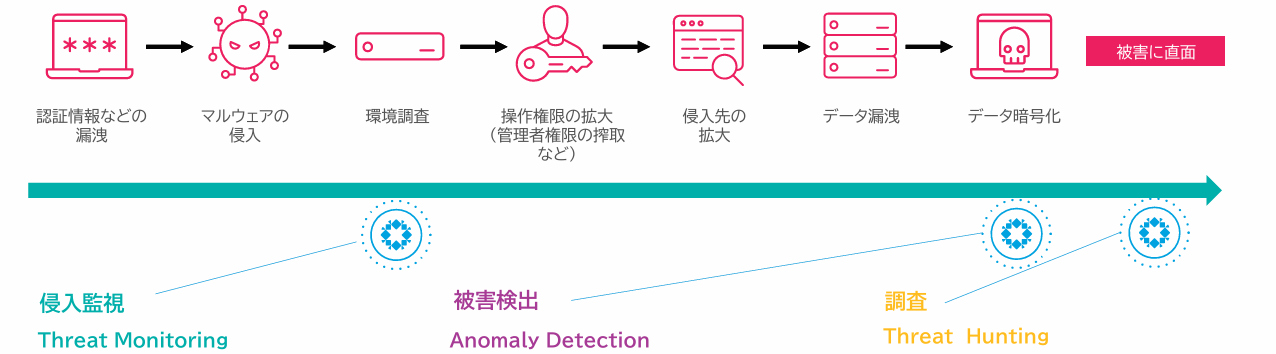
Rubrikには、脅威ハンティングのほかに「侵入監視(Threat Monitoring)」と「被害検出(Anomaly Detection)」があります。
これらは同じ機能ではなく、それぞれ異なる役割を担っています。
侵入監視(Threat Monitoring)
『侵入監視』は、バックアップ取得時に自動スキャンを行い、マルウェアの痕跡を継続的に監視する機能です。
既知のマルウェアの情報や最新の脅威情報と照合し、感染の可能性を早期に発見します。
被害検出(Anomaly Detection)
『被害検出』は、バックアップデータの差分を分析し、通常とは異なる挙動を検出する機能です。
例えば、次のような変化を分析します。
- 大量のファイル更新
- 大量のファイル追加・削除
- ファイルの暗号化
ファイルレベルで暗号化の有無を分析し、明確にランサムウェアによる影響と判断できる場合は、検知したランサムウェアの種類が表示されることがあります。
脅威ハンティング(Threat Hunting)
脅威ハンティングはバックアップデータを対象に、マルウェアなどの侵害の痕跡を詳細に調査する機能です。インシデント発生時の調査だけでなく、特定の脅威がバックアップデータに存在していないかを事前に確認する用途にも活用できます。
感染したファイルやシステムを特定しながら、
- いつ侵入されたのか
- どのシステムが影響を受けたのか
- どのバックアップが安全なのか
を調査し、安全な復旧ポイントを特定します。
つまり、
- Threat Monitoring = マルウェア痕跡の監視
- Anomaly Detection = バックアップデータの異常な変化を検出
- Threat Hunting = バックアップの調査と復旧ポイント特定
という役割分担になります。
復旧までの時間を大幅に短縮
ランサムウェア被害において、最も時間を要するのは調査です。
影響範囲が分からないまま復旧を進めると、感染したバックアップを戻してしまったり、必要以上に古い状態へ戻したりする可能性があります。
Rubrikの脅威ハンティングを活用して、感染したシステムや安全な復旧ポイントを絞り込むことで、復旧前の調査を効率化できます。
これにより、復旧対象をより迅速に判断し、事業停止期間の短縮につなげることができます。
サイバーレジリエンス強化にもつながる
ランサムウェア対策では、攻撃を防ぐことに加えて、被害が発生しても事業を継続・復旧できる「サイバーレジリエンス」の考え方が重要です。
安全に復旧するためには、バックアップを取得するだけでなく、バックアップデータが改ざんされていないことや、マルウェアの痕跡が含まれていないことを確認する必要があります。
Rubrikでは、イミュータブルバックアップや論理エアギャップによってバックアップデータを保護するとともに、Anomaly DetectionやThreat Monitoringによって異常やマルウェアの痕跡を早期に発見します。
さらに、脅威ハンティングによって過去のバックアップを調査し、安全な復旧ポイントの特定を支援します。
これらの機能を組み合わせることで、バックアップデータを守るだけでなく、インシデント発生後の調査から安全な復旧までを見据えたサイバーレジリエンスの強化につなげます。
まとめ
現在のランサムウェア対策は、「侵入を防ぐ」だけでは十分とは言えません。
重要なのは、侵入を前提として、
- 被害を早期に発見する
- 被害範囲を把握する
- 安全なデータを特定する
- 迅速に復旧する
という一連の流れを実現することです。
Rubrikの脅威ハンティングは、バックアップデータを活用してマルウェアの痕跡を調査し、安全な復旧ポイントを迅速に特定します。これにより、復旧前の調査にかかる時間を短縮し、早期復旧につなげます。
「もし感染したら、どこまで戻せば安全なのか?」
この問いに答えられることこそ、これからのバックアップ製品に求められる重要な要件ではないでしょうか。