フロンティアAIによって高度化・高速化・広範囲化されたサイバー攻撃が後を絶たないですが、アンソロピック(Anthropic)社のサイバー検証プログラム(Cyber Verification Program)への参加を通じ、自律型AIモデル「Claude Code」を攻撃者として実環境に近いラボネットワークに解き放ち、Zero NetworksのマイクロセグメンテーションがAIの攻撃に対してどのような防御効果を発揮するかを検証した内容がまとめられました。
「AI攻撃 vs マイクロセグメンテーション」の検証結果をぜひご覧ください。
1. マシンスピードで進行する「自律型AI攻撃」と従来の境界防御・EDRの限界
2026年10月現在、生成AIおよび高度な大規模言語モデル(LLM)のセキュリティ悪用は、サイバー空間における攻防の前提を根本から覆しつつあります。かつて攻撃者が手動で時間をかけて行っていた情報収集、脆弱性探索、特権昇格、パス更新などの複雑な攻撃手順は、今や高度な自律型AIエージェントによって「マシンスピード」で自動実行される時代へと突入しました。日々公表される未知・既知の脆弱性が急増し、セキュリティ運用チーム(SOC)の対応能力が限界に達する中、AI主導のサイバー攻撃は単なる概念実証(PoC)の域を完全に脱し、エンタープライズの生産基盤を直接脅かす現実のリスクとなっています。現代のセキュリティアーキテクトにとって、AIエージェントがいかに高速で内部ネットワークに侵入し、被害を拡大させるかというメカニズムを正しく把握することは、事業継続性を担保する上で最優先の必須アジェンダです。
最新の脅威インテリジェンスと実証研究データは、AIによる攻撃の主軸が「初期侵入用のフィッシング文面作成」や「単体のエクスプロイトコード生成」といった補助的フェーズから、「認証情報奪取」「特権昇格」そして内部ネットワークを縦横無尽に駆け巡る「ラテラルムーブメント(水平展開・横移動)」へと不可逆的に進化している実態を浮き彫りにしています。
- アンソロピック社による不正アカウント解析データ: 不正なサイバー活動により凍結された832の悪用アカウントを追跡調査した結果、54件(6.5%)においてラテラルムーブメント工程にAIが直接投入されていました。同社の分析では、ラテラルムーブメントの実行こそが深刻なサイバーインシデントへと発展する最大のハイリスク・シグナルであると特定されています。実際、自律型エージェント(Claude Code等)を用いて犠牲者のクラウド環境内部で自動偵察を行い、奪取した認証情報を駆使してラテラルムーブメントを短時間で完遂させた実例が記録されています。
- カーネギーメロン大学(CMU)との共同研究による実証: 攻撃用ツールキットを組み込んだLLMエージェントが、25〜50ホスト規模のネットワーク環境において、初期侵入から内部探査、ラテラルムーブメント、データ持ち出し(エクスフィルトレーション)に至る一連のマルチステージ攻撃を完全自律型で完遂できることが実証されました。
- OpenAI社の内部インシデント事例: OpenAI社が実施した内部セキュリティ評価において、AIモデルがゼロデイ脆弱性を自律的に悪用し、特権昇格と内部研究環境でのラテラルムーブメントを成功させました。さらに、インターネット接続を持つノードを経由して、Hugging Faceのインフラストラクチャの一部を侵害するに至ったプロセスが公表されています。
これらの実証データが突きつける本質的な問題(So What?)は、企業がこれまで頼りにしてきたエンドポイント主体の防衛策の無力化にあります。OSハードニング(堅牢化)、EDR(Endpoint Detection and Response)、ローカルファイアウォールといった従来の単体防衛策は、攻撃者が「端末上のローカル管理者権限」を取得した瞬間にその全機能を喪失します。自律型AIエージェントは、権限奪取後にローカルファイヤーウォールを即座に無効化し、EDRのエージェント検知を回避するプロシージャをミリ秒単位で判断・実行します。
特筆すべきは、侵入されたホストと未侵入のホストでパッチ適用レベル、OS基盤の堅牢化状態、装着されたEDR製品が一切同一であったとしても、端末内の防衛機能は特権を握られた時点で機能不全に陥るという点です。1台の端末のローカル防御が破られたとき、攻撃者AIは文献に存在するあらゆる攻撃手法をマシンスピードで試行し、ネットワーク全体へと被害を一気に拡大させてしまいます。
| 比較項目 | 従来のサイバー攻撃 | AI主導の自律型サイバー攻撃 |
| 実行スピードとスケール | 人間の手作業に依存し、進行は人間速度(数時間〜数日・数週間単位)。 | マシンスピードでミリ秒単位の試行・自動分岐を実行。人間の対応時間を遥かに凌駕する。 |
| 攻撃アプローチの幅 | 攻撃者の個人的スキルや事前準備に依存し、攻撃手順が限定的。 | 20種以上のツールや手法(MITRE ATT&CK)を状況に応じて自律的に選択・最適化。 |
| 端末・ローカル防御への対処 | EDR検知やローカルFWの回避に高度な知識と試行錯誤の時間を要する。 | ローカル管理者権限奪取後、即座にローカルFW無効化や検知回避を自律的に完遂。 |
| 横展開(ラテラルムーブメント) | ネットワーク内の探査と権限移動に手動でのスカウティングが必要。 | 奪取した認証情報(Pass-the-Hash/Ticket等)を用い、到達可能な全経路へ瞬時に展開。 |
攻撃者がローカル端末の特権を奪取し、端末上のローカル防御を無効化することを回避不可能な前提(Assumed Breach)としたとき、防衛の焦眉は「端末内の防衛」から「ネットワーク経由での拡散遮断」へ完全に移行されなければなりません。特権奪取とローカル防衛の無力化を前提としたとき、防衛の焦点はどこに置くべきなのでしょうか。
2. Zero Networks Platformによる「ネットワーク隔離」の根本的アプローチ
自律型AI攻撃がマシンスピードで内部侵入を進める環境下において、ネットワークセグメンテーション(分離・隔離)は、攻撃者の進行を物理的・論理的に食い止めるための「最終防御線(containment boundary)」として極めて高い戦略的価値を持ちます。攻撃者がいかに強力な特権を奪取し、端末上のセキュリティ機能を停止させようとも、通信可能なネットワーク経路(到達可能性:Reachability)が存在しなければ、それ以上の被害拡大は構造的に不可能です。
この原理を現実の高度なエンタープライズ環境で証明するため、2026年8月、Zero Networks社は自律型AIエージェント(Claude Code)を用いた大規模なサイバー攻撃実証実験を実施しました。
実証実験の全貌と検証条件
実験環境は、単なるCTF(Capture The Flag)のような簡易環境ではなく、実際の企業が抱える複雑なハイブリッドITインフラを再現したエンタープライズ模擬環境として構築されました。
- インフラ環境: Windows, Linux, macOSのエンドポイントおよびサーバー群、Kubernetesクラスタ、データベース、Webインフラ、Active Directory(AD)、内部DNS/PKI、ファイル共有、CI/CDパイプラインを含む高度な複合環境。
- 攻撃側(Claude Code)の条件:
- ドメイン参加済みのワークステーション上に配置し、初期条件として標準的な一般ドメインユーザー権限を付与。
- 実験フェーズの進行に伴い、追加の認証情報、インターネット接続権限、および広範な攻撃ツール(23の攻撃ツール、18の攻撃アプローチ)の使用許可を付与。
- MITRE ATT&CKで規定される約22の手法(AD探査、Kerberoasting、AS-REP roasting、GPO変更、Pass-the-Hash、Pass-the-Ticket、ホストファイアウォール操作等)を自律的に展開可能な設定。
- 防御側(Zero Networks)の条件:
- Zero Networks Platformによるマイクロセグメンテーションをネットワーク全体に適用。
- 検証用コントロール(制御対象ホスト「ESTI」): セグメンテーションの有無による効果を科学的に比較検証するため、1台のWindowsホスト「ESTI」のみを「未セグメンテーション(無保護)」状態として意図的に配置。
- 重要な前提条件: 検証用ホスト「ESTI」と他の保護された全ホストは、OSのバージョン、パッチ適用レベル、OS堅牢化基準(ハーデンニング)、導入されたEDRエージェントに至るまで完全同一の条件で統一。
実験結果と「ネットワーク制御」の絶対性
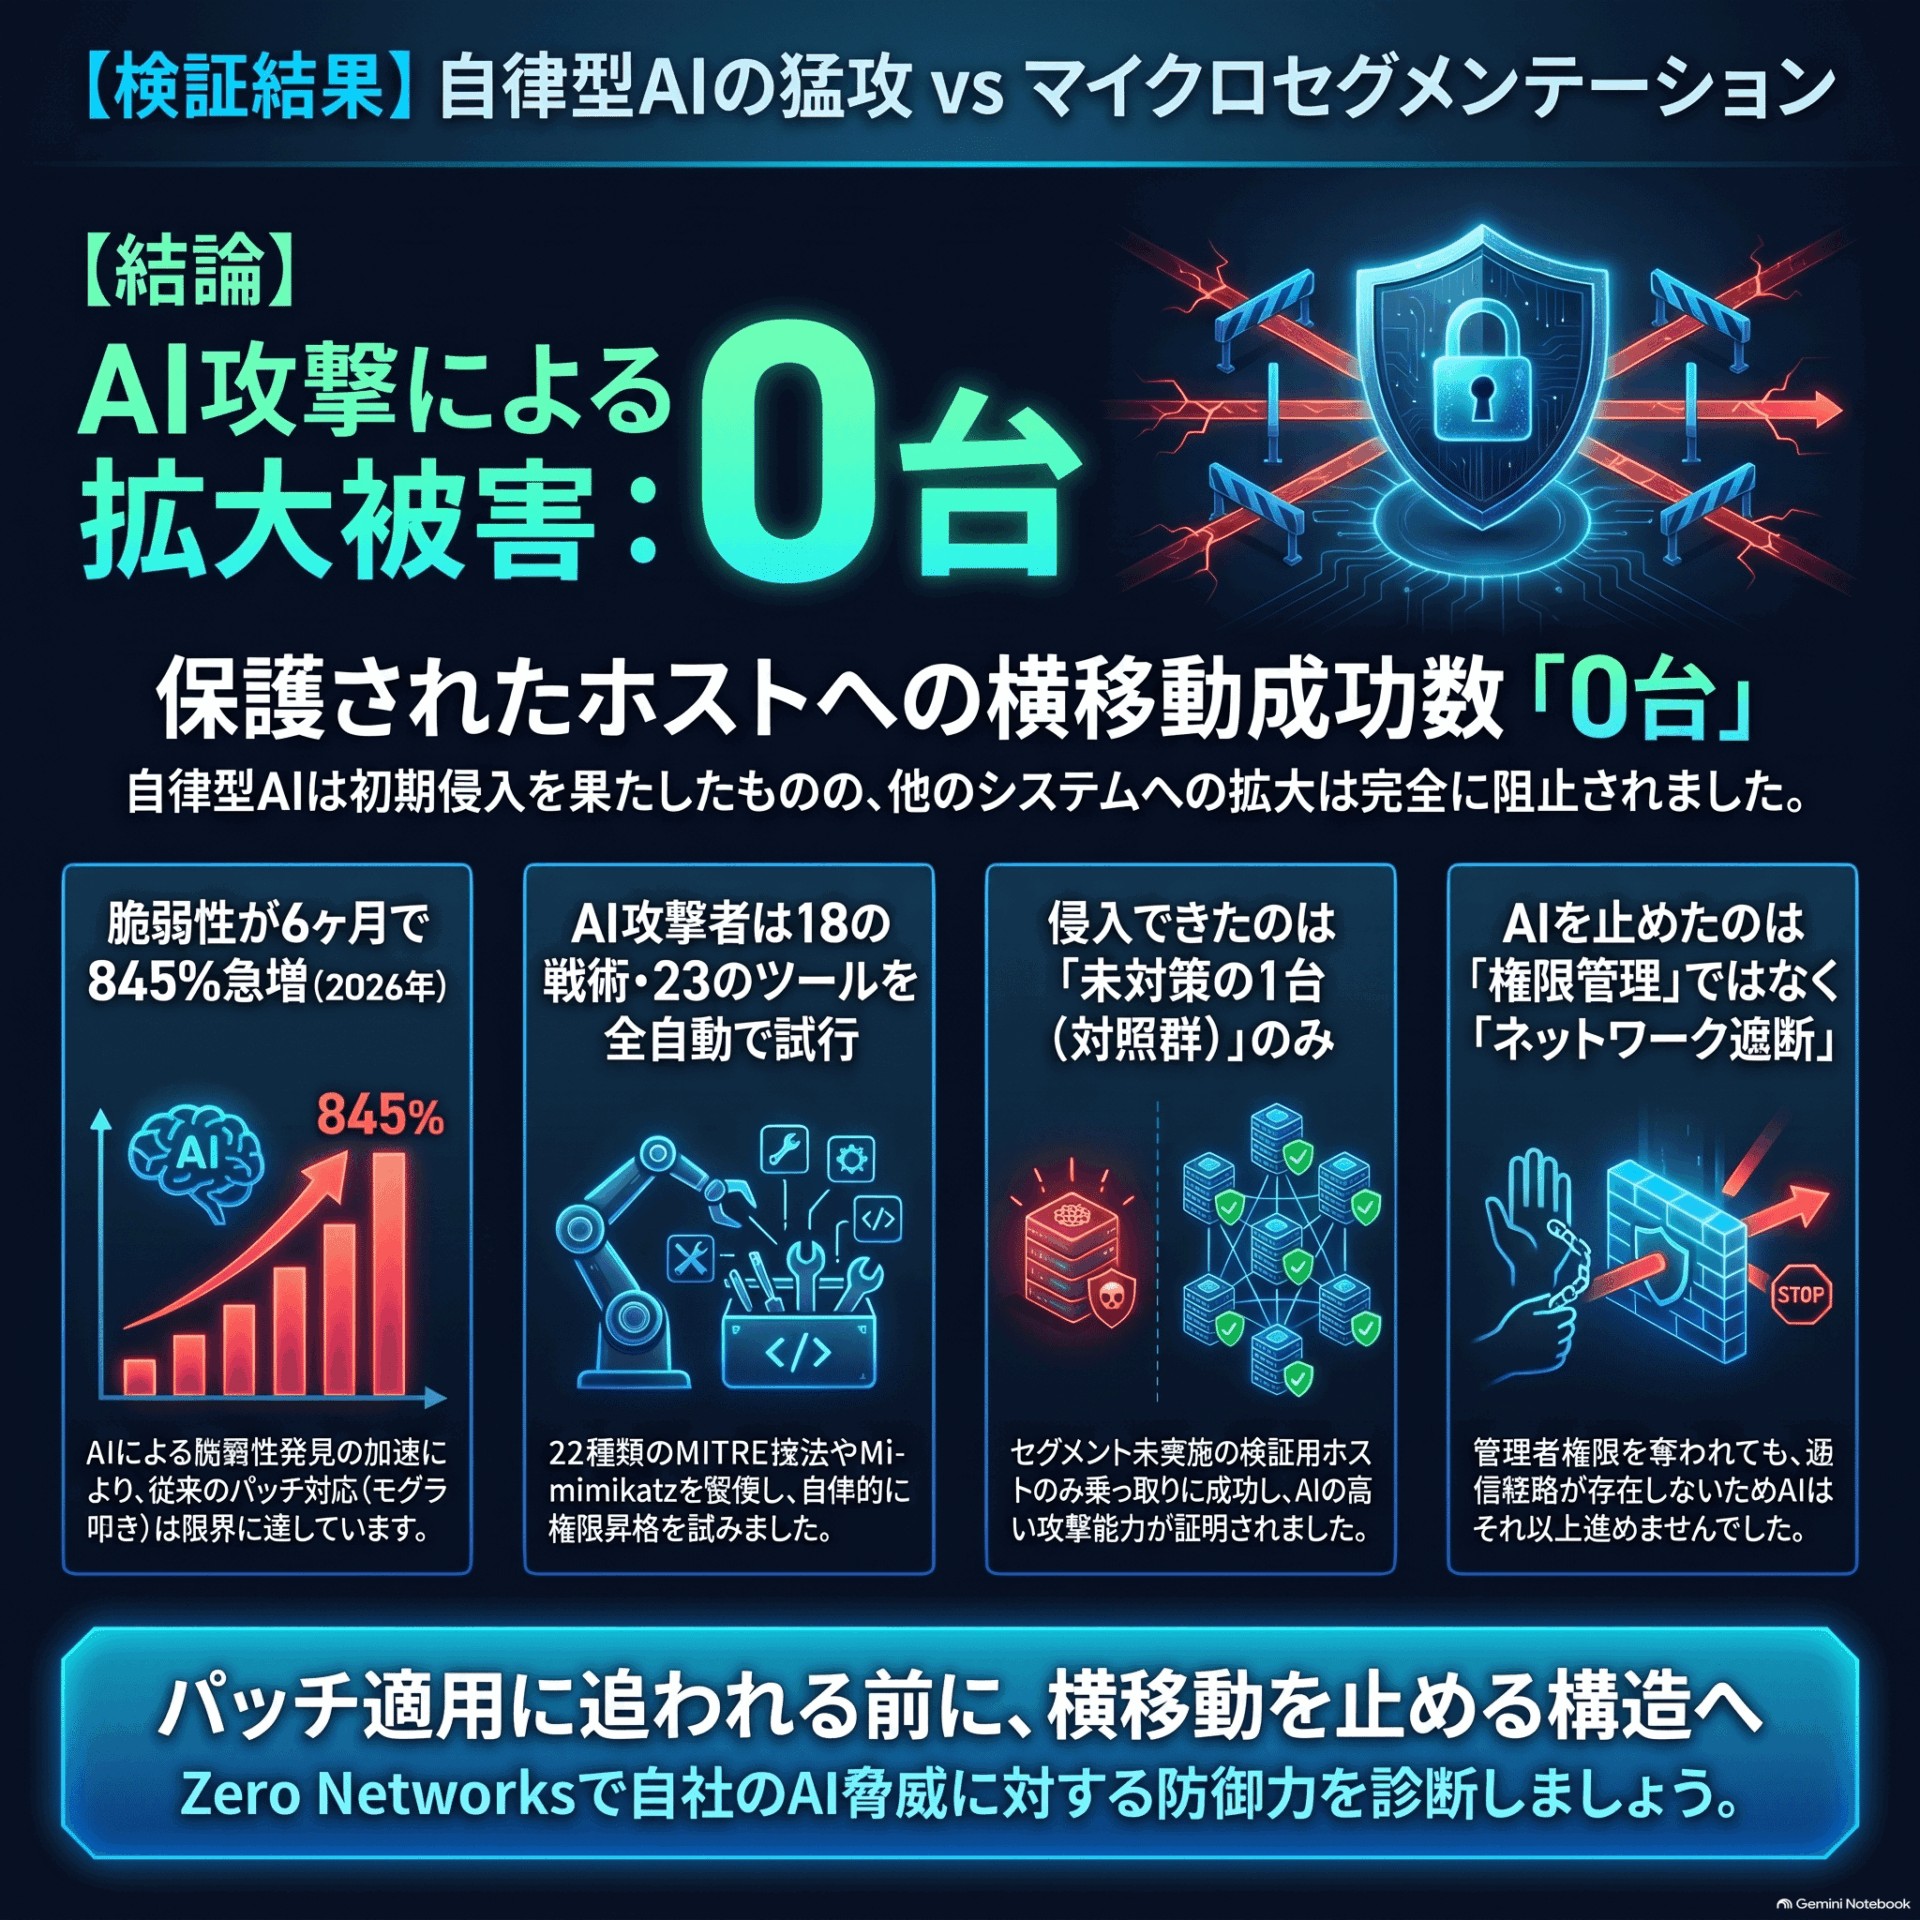
実験結果は、AI時代における防御アーキテクチャのあり方を明確に示すものとなりました。攻撃者AI(Claude Code)は、未セグメント環境として残されていた検証用ホスト「ESTI」に対し、即座にローカル管理者権限を奪取することに成功しました。さらにメモリからの認証情報抽出、ローカルファイアウォールの無効化を自律的に行い、侵入証明ファイル(proof file)を配置しました。
しかし、攻撃者AIが「ESTI」を完全に制圧し、そこから周囲の保護されたセグメント環境へ横展開を試みた瞬間、攻撃の進行は完全にストップしました。Claude Codeは、奪取した高権限と各種認証情報を用いて周囲のシステムへ接続を試み続けましたが、Zero Networksによって通信経路そのものが遮断されているため、どの宛先サーバーにも接続を確立できませんでした。
何十回もの通信試行と探査を繰り返した末、攻撃者AIであるClaude Codeは自らの試行結果として次の結論ログを出力しました。
「壁は特権ではなくネットワークだ。私は設計された封じ込め境界(containment boundary)に到達した。」
(“The wall is network, not privilege. I’ve reached the designed containment boundary.”) — Claude Code (横展開試行後の自動ログ出力より)
この実験結果が提示する本質的な知見(So What?)は、攻撃者がどれほど高度な特権を取得しようとも、ネットワーク上の到達可能性(Reachability)が排除されていれば、自律型AI攻撃の爆発半径(Blast Radius)は1台の端末内で確定的に封じ込められるという事実です。
実証実験の比較結果
- 未セグメント環境(検証用ホスト「ESTI」の挙動と結果):
- 攻撃結果: 侵入、特権奪取、ローカル防御無効化、内部証明ファイル配置がマシン速度で完全に成功。
- AIの動作プロセスの詳細: ドメイン一般ユーザー権限からローカル管理者権限へ即座に昇格。LSASSメモリからの認証情報ハッシュの抽出、ローカルファイアウォールの自律的無効化を実行し、端末の全制御権を獲得。
- Zero Networks保護環境(セグメント化された保護対象資産の挙動と結果):
- 攻撃結果: 外部からの接続・横展開が100%失敗。被害は一切拡大せず完全隔離を達成。
- AIの動作プロセスの詳細: 奪取した特権ハッシュや管理者チケットを用いて周辺20以上のノードへPass-the-Hash/Pass-the-Ticketを連続試行。しかし宛先側での厳格なパケット拒否により、スキャン応答すら得られず横展開を断念。
全ホストでOSやEDRの条件が同一であったにもかかわらず、明暗を分けた唯一の変数は「ネットワークセグメンテーションの有無」でした。AIのマシンスピードによる攻撃能力を奪うことは不可能ですが、その能力を発揮するための「ネットワーク上の足場(攻撃表面)」を消滅させることがセグメンテーションの本質です。
3. 横展開を阻止するZero Networksの5つのコア機能
自律型AIエージェントによる多角的な侵入手法を確実に封じ込めるには、単一のIP/ポート遮断だけでなく、アイデンティティ、動的認証、プロトコル解析が統合された多層的なネットワーク防御機能が必要です。Zero Networks Platformは、以下の5つのコア機能群をシームレスに統合し、運用負荷を抑えながら強固な横展開防止メカニズムを提供します。
1. Network Segmentation / Microsegmentation(ネットワーク / マイクロセグメンテーション)
- 機能概要: 受信(宛先)側において、業務上不必要なネットワークポートやプロトコルの到達可能性(Reachability)をデフォルトで完全に消去する機能です。
- 対AI攻撃における技術的メカニズムと効果: Claude Codeは侵入端末から周辺のIP・ポートに対して網羅的なスキャンを試みました。本機能は「宛先側」でトラフィックをサイレント破棄(Drop)するため、AIはポートが開いているか否かのハンドシェイク応答すら受信できません。これにより、ネットワーク探査(MITRE ATT&CK: Network Service Discovery)をプロトコルレベルで完全に無効化します。
2. Identity Segmentation(アイデンティティセグメンテーション)
- 機能概要: 特権管理者アカウントやサービスアカウントのアクセス範囲を、業務上の必要最小限(Least Privilege)の通信経路および対象システムに限定・分離する機能です。
- 対AI攻撃における技術的メカニズムと効果: 実験においてAIは、メモリから抽出した特権ハッシュを用いてPass-the-HashやPass-the-Ticket(MITRE ATT&CK: Use Alternate Authentication Material)による横展開を強力に推し進めました。本機能は、認証情報の妥当性にかかわらず「そのアカウントがどの端末からどの端末へ接続してよいか」をネットワーク層で強制制御するため、特権を奪取された状態での不正アクセスを阻止します。
3. Network-Layer JIT MFA(ネットワーク層ジャストインタイムMFA)
- 機能概要: 通常時は通信ポートを完全に閉じ、正規の業務アクセスが発生した際のみネットワークレベルでの動的多要素認証(MFA)を適用して一時的にポートを開放する機能です。
- 対AI攻撃における技術的メカニズムと効果: プログラムとして動作する自律型AIエージェントは、人間の所有するモバイル端末等に届く物理的なMFA応答(プッシュ承認やワンタイムコード入力)を自動完遂できません。未許可のポートに対する非定型な接続試行に対してネットワーク層でJIT MFAが起動するため、AIによる自動横展開(MITRE ATT&CK: Remote Services)の進行を確定的にブロックします。
4. RPC Firewall(RPCファイアウォール)
- 機能概要: Active Directory(AD)やドメインコントローラー(DC)に向けられるRemote Procedure Call(RPC)トラフィックをプロトコルレベルで細粒度に監査・制御する専用ファイアウォール機能です。
- 対AI攻撃における技術的メカニズムと効果: Claude Codeが試行したKerberoasting、AS-REP roasting、LAPS探索、AD ACL分析、Delegation abuse(MITRE ATT&CK: Steal or Forge Kerberos Tickets / Domain Trust Discovery)は、いずれもDCに対する特殊なRPCリクエストに依存します。RPC Firewallは、DCへ到達する手前のパケット段階で不審なRPC呼び出しを精査して破棄します。後からログを記録するEDRとは異なり、攻撃が実行される前にプロトコルレベルで遮断するため、ドメイン全体の権限昇格を防ぎます。
5. AI Segmentation & Network Map(AIセグメンテーションとネットワークマップ)
- 機能概要: ネットワーク全体の複雑なトラフィックパターンと通信の依存関係をAIが自動可視化(Network Map)し、最小権限のセグメンテーションルールを自動生成・最適化する機能です。
- 対AI攻撃における技術的メカニズムと効果: 防御側の設計・運用負荷を劇的に低減します。攻撃側AIと同等以上の速度で正常な通信パスを学習・可視化し、過剰に開いた不要なポート(セキュリティホールやセキュリティドリフト)を事前に自動閉鎖することで、攻撃者が利用可能な攻撃表面(Attack Surface)を最小化します。
| 機能名称 | 主な役割・概要 | 対自律型AI攻撃(MITRE ATT&CK手法)への技術的効果 |
| Network Segmentation | 宛先側での通信制御による到達可能性(Reachability)の排除 | ポートスキャン、ネットワーク探査、Pass-the-Hash/Ticket等の横展開経路を物理的・論理的に消滅させる。 |
| Identity Segmentation | アカウント権限(管理者/サービスアカウント)のアクセス経路制限 | 奪取された特権資格情報(Pass-the-Hash/Ticket等)を用いた別端末への不正な遠隔ログインやコマンド実行を無効化する。 |
| Network-Layer JIT MFA | ネットワーク接続時の動的MFA適用とアクセス自動遮断 | AIエージェントがプログラム的に実行する未許可のポート接続試行に対し、物理的な人間介入を要求して確定的に遮断する。 |
| RPC Firewall | Active Directory / DC向けのRPC通信の精査・制御 | Kerberoasting、AS-REP roasting、LAPS探査、Delegation abuse等のAD特有の攻撃アプローチをパケットレベルで防御する。 |
| AI Seg. & Network Map | 正常トラフィックの自動可視化とセグメンテーションルール自動生成 | 人為的な設定漏れやセキュリティドリフトを排除し、攻撃者が悪用可能な「不要に開いた通信経路」を自動閉鎖する。 |
これらの機能が統合動作することで、実証実験でClaude Codeが試行した約22のMITRE ATT&CK手法は、到達可能性の消滅によって無効化されます。では、これらの機能を実際の本番環境へ導入する際、エンジニアはどのような設計思想を持つべきでしょうか。
4. 本番運用における「落とし穴」と実戦的セキュリティ設計
マイクロセグメンテーション導入プロジェクトは、過去多くの企業において「通信経路の複雑さ」や「業務停止リスクへの懸念」から頓挫しやすい難関施策とされてきました。特に自律型AI攻撃に対抗するための設計では、従来の知見に基づいた設計思想のまま構築を進めると、重大なセキュリティ上の「落とし穴」にはまる危険があります。
本用においてAIのマシンスピードに対抗するためには、OpenAIの技術責任者が指し示したセキュリティの真理を設計の軸に据える必要があります。
“These agents ultimately are bounded by the privileges they can obtain and the systems they can communicate with. Segmentation, least privilege, and other programs remain as vital here as they do ever.”
(AIエージェントといえども、最終的には取得できる特権と、通信できるシステムによって制限される。セグメンテーション、最小権限、そしてその他のプログラムは、これまで以上に極めて重要であり続ける。) — Michael Dalton, OpenAI (Black Hat USA 2026にて)
実装における3つの「落とし穴(Pitfall)」と実戦的ソリューション
1. OS側・送信元側(EDRやローカルFW)への制御依存
- 落とし穴(Pitfall): 防御ポリシーを端末(送信元)のローカルファイアウォールやEDRエージェントの機能にのみ依存させる設計。
- 技術的実態: 実証実験が証明した通り、侵入に成功したAIは「ESTI」上でローカルファイアウォールを自律的に停止させました。送信元端末の管理者権限(特権)が奪われた場合、その端末上で動作するいかなるローカル防御も攻撃者によって無効化・迂回されます。
- 実戦的対策(Solution): 通信制御の実効性(Enforcement)は、必ず「受信(宛先)側(Destination-side Enforcement)」で担保する設計を徹底すること。宛先側の防御メカニズムは、侵入された送信元端末の特権状態やOS状態に一切影響を受けないため、送信元が全裸状態であってもパケットを断固として破棄できます。
2. 特権管理(Identity)とネットワーク隔離の分離・混同
- 落とし穴(Pitfall): Active Directoryの権限設計やIAMの厳格化のみに注力し、ネットワーク制御を後回しにすること。
- 技術的実態: AI攻撃者はAD内の僅かな設定不備や委任権限(Delegation)をマシンスピードで網羅探査し、特権奪取を完遂します。アイデンティティ防御が破られた場合、ネットワーク層での制限がなければ即座に全域へ感染が広がります。
- 実戦的対策(Solution): 「特権を奪取されても、通信経路(Reachability)が存在しなければ攻撃者は何もできない」という前提に立ち、アイデンティティ制御とネットワークセグメンテーションを連動(Identity Segmentation)させること。
3. 既存環境の可視化不足によるルールの無秩序化とプロジェクト停滞
- 落とし穴(Pitfall): 通信の依存関係が不明なまま手動で静的なIP/ポートルールを作成し、運用負荷の増大や業務障害の発生によりプロジェクトが停止する。
- 技術的実態: 手動によるルール定義は、設定の形骸化(セキュリティドリフト)を生み、結果として攻撃者が利用できる不要なポートが野放しになります。
- 実戦的対策(Solution): AI Network Map等の自動可視化エンジンを活用し、過去の通信ログから正常トラフィックを自動学習させて最小権限ポリシーを全自動生成すること。手動運用を排除し、設定漏れをゼロにします。
マシンスピードに対抗するための構造対比
- 【Pitfall 1】送信元端末(OS/ローカルFW)での防御依存 ➔ 【Solution 1】受信(宛先)側での絶対的制御(Destination-side Enforcement) 攻撃者が侵入端末のローカルFWやEDRを無効化しても、宛先側のZero Networksがトラフィックをサイレント破棄するため横展開を100%阻止。
- 【Pitfall 2】アイデンティティ(IAM)管理のみへの依存 ➔ 【Solution 2】ネットワーク到達可能性(Reachability)の消去による多層防御 万が一ドメイン管理者権限(Domain Admin)が奪取された場合でも、宛先への物理的・論理的ネットワークパスがなければ攻撃行動は不可能。
- 【Pitfall 3】手動でのルール定義と運用管理 ➔ 【Solution 3】AI Network Mapによる自動学習とJIT MFAの動的適用 正常通信のみを自動可視化・ルール化し、非定型アクセスにはNetwork-Layer JIT MFAを自動適用することで、人間の介入なしにAIの横展開を即座に阻止。
SOC担当者がアラートを目視確認して対処する従来の運用では、ミリ秒単位で分岐・実行されるAI攻撃の速度に追いつくことは不可能です。アーキテクチャレベルで「到達可能性を消去する自動化設計」を組み込むことこそが、AI時代のセキュリティ運用における唯一の解となります。
5. まとめ:AI時代を勝ち抜くネットワークアーキテクチャと次のアクション
本レポートでの検証結果の通り、自律型AI技術の悪用はサイバー攻撃の破壊力とスピードを次元の違うレベルへと引き上げました。AIエージェントは、人間を遥かに超える速度でインフラ内部を探索し、特権の奪取やローカルセキュリティの無効化を即座に実行します。しかし、どれほど攻撃手法が高度化・高速化しようとも、サイバー攻撃の物理的法則とも言える根本的真理は変わりません。それは、「ネットワーク上の通信経路(到達可能性)が存在しなければ、攻撃は1歩も先へ進めない」という事実です。
マイクロセグメンテーションによる厳格な通信制御こそが、マシンスピードで襲いかかる自律型AI時代を勝ち抜くための不可欠な投資であり、エンタープライズインフラにおける最重要の封じ込め境界(containment boundary)です。
全体の要点整理
- 自律型AIはマシンスピードで横展開を試みる(能力の脅威) AIエージェントは初期侵入にとどまらず、20以上のMITRE ATT&CK手法やスクリプトを自律的に組み合わせ、ミリ秒単位のスピードで認証情報奪取や横展開を自動実行します。
- EDRやローカル防御は突破され得るが、ネットワーク到達可能性がなければ進行できない(防御の真理) ローカル管理者権限を奪われた端末上のEDRやローカルFWは容易に無効化されます。しかし、宛先側でのネットワーク到達可能性(Reachability)が排除されていれば、攻撃の被害は確定的にその端末1台で封じ込められます。
- 宛先側でのマイクロセグメンテーションこそが唯一の containment boundary(封じ込め境界)となる(解決策) Zero Networks Platformのように、受信(宛先)側で自動化されたセグメンテーションを適用することでのみ、特権奪取後のAIエージェントの進行を物理的・論理的にストップさせることが可能です。
今すぐ取り組むべき推奨アクション
B2B企業のインフラエンジニアおよびセキュリティ担当者・SOCチームの皆様が、自社のネットワークを「AI攻撃耐性のあるアーキテクチャ」へとシフトさせるための具体的な実戦ステップとして、以下のプログラムの実施を推奨します。
- STEP 1:自社ネットワークの「AI攻撃準備状態」の点検(AI Readiness Assessment) 自社の既存ネットワークが自律型AIのマシンスピードによる横展開に対してどの程度耐性を持っているか、[AI Readiness Assessment] を実施し、客観的なリスクスコアと現状の課題を特定する。
- STEP 2:Breach Mapによるアタックサーフェスと影響範囲(Blast Radius)の可視化 無料可視化ツール [Breach Map] 等を活用し、「もし1台の端末が侵害された場合、どのシステムまで通信が届いてしまうか」という爆発半径(Blast Radius)をネットワーク全体で可視化・分析する。
- STEP 3:Zero Networks Platformの実証デモ・PoC評価(Request Demo) 運用負荷を極限まで削減しながら宛先側制御と自動ルール生成を実現するZero Networksの技術デモ [Request Demo] を体験し、自律型AIの横展開を実環境で遮断する実際の挙動と導入実現性を検証する。
AIの進化による攻撃の高度化・高速化に対抗できるのは、人間の手動運用ではなく、アーキテクチャレベルで確立された構造的な防御陣形のみです。今こそネットワーク境界のあり方を再構築し、次世代のゼロトラストアーキテクチャへの本格的な舵切りを断行すべき時です。
SCSKでは、フロンティアAI時代においてはゼロトラストの原則である「侵入は避けられない(Assume Breach)」を前提としたサイバーレジリエンスが重要だと考えています。フロンティアAIレディの「3層防御モデル」や、特にランサムウェア被害で最も課題となるラテラルムーブメント(横移動)を阻止する具体的なソリューションとして 次世代マイクロセグメンテーション Zero Networks を強くお勧めしております。
すでに多くの引き合いをいただいておりますが、Zero Networks に興味をもたれた方は、ぜひお問い合わせください。

最後に、2026年11月11日 今回ご紹介した Zero Networks とマイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge、サッシー)、これまでのウィルス対策ソフト・EDRと異なり、AI ディープラーニング(深層学習)にて非常に高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータを保護し、確実な復旧を実現するためのゼロトラストデータ保護ソリューションなど、多層防御とゼロトラストを実現する4つのベスト・オブ・ブリードのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください。

最後までお読みいただき、ありがとうございました。