国際的に活動している非営利法人 CSA(クラウドセキュリティアライアンス)の日本支部 CSAジャパンが運営するブログ「Mythosレディとは何か」から考察したMythos(ミュトス)を含むフロンティアAIによるサイバー攻撃時代における「3層防御モデル」とその実装・運用方法についての解説を行います。
1. 「AI脆弱性の嵐」が突きつける従来のセキュリティモデルの限界
2026年4月7日、Anthropic社が発表した「Claude Mythos Preview」は、サイバーセキュリティの歴史における明確な「臨界点」となりました。このモデルは汎用的なAIでありながら、コーディングと推論能力の飛躍的向上という「進化の副産物」として、極めて高度な自律型攻撃能力を露呈させました。AIが脆弱性の発見、エクスプロイト(攻撃コード)の生成、そして攻撃キャンペーンの実行までを機械速度で完結させる「AI脆弱性の嵐(AI Vulnerability Storm)」が到来したのです。
この構造的変化を象徴するデータは戦慄を覚えるものです。特定のテスト環境において、Claude Mythos PreviewはFirefox 147のJavaScriptエンジンに対し、181件もの動作するエクスプロイトを生成しました。前世代のOpus 4.6が同条件でわずか2件であったことと比較すれば、その進化はもはや連続的なものではありません。さらに、専門家や自動スキャンが27年間見逃してきたOpenBSDのTCP SACK実装における脆弱性(DoS:サービス拒否攻撃)を、約3百万円(約2万ドル)の計算コストで発見したという事実は、攻撃のコストとスキルの敷居が劇的に引き下げられたことを意味します。英国AISIによる2026年5月の独立評価では、GPT-5.5が71.4%、Mythosが68.6%という高いベンチマークスコアを記録しており、こうした「フロンティアサイバー能力」が単一ベンダーに限定されず、構造的に収束しつつあることも確認されています。
So What?(それは何を意味するか): 攻撃側が「発見から武器化まで数時間」という機械速度を手に入れた一方で、防御側の人間中心のパッチサイクルは依然として週単位、あるいは月単位で動いています。人間が脆弱性を認識し、パッチを事前に検証し、会議でパッチ適用を承認し、作業を実施する数日間の「露出時間(Exposure Window)」の間に、AIは組織の全資産を掌握し、社会インフラを沈黙させることさえ可能です。この時間軸の圧倒的な非対称性こそが、今私たちが直面している絶望的な現実であり、従来の境界防御や静的な安全設計が機能しなくなった根本的な理由です。
私たちは、もはや「Mythosというすごいツール」つまり、フロンティアAIに対抗しようとしてはいけません。AIが攻撃サイクルを自律実行する時代の到来を構造的な転換点として受け入れ、次の波(自律エージェントによる継続的運用)や、その先の第四波(社会インフラへの同時多発攻撃)に備えるための新たな基準、「Mythos(ミュトス)レディ、フロンティアAIレディ)」へと舵を切る必要があります。
2. フロンティアAIレディの定義:ツール対抗から構造的適応への転換
「フロンティアAIレディ」とは、特定のAIモデルへの対策を指す言葉ではありません。それは、攻撃と防御が同じ「能力空間」に存在するという現実を前提に、組織の生存戦略を「ツール対抗」から「構造的適応」へと転換させることを意味します。機械速度の脅威に対し、人間がすべての初動を担うことは不可能です。したがって、AIエージェントを防御の基盤として制度化し、自律的な防御エコシステムを構築することこそが、フロンティアAIレディの本質です。
組織がフロンティアAIレディな状態にあるか否か、その決定的な違いを以下の表にまとめます。
|
比較項目
|
フロンティアAIレディではない状態
|
フロンティアAIレディな状態
|
|---|---|---|
|
テストの頻度
|
年1〜2回、あるいは四半期に1回のペネトレーションテスト
|
BAS等を活用した継続的・自動化されたスキャンとシミュレーション
|
|
パッチ優先度の基準
|
CVSSスコア(技術的深刻度)のみに依存し、画一的に対応
|
自環境での「実際の悪用可能性(EPSS等)」とビジネス影響度で判断
|
|
レポート体制
|
月次または四半期ごとの静的なレポート
|
リアルタイムのリスクダッシュボードによる状況把握
|
|
インシデント対応主体
|
人間のチームがすべての検知・分析・初動を担当
|
AIエージェントが初動を担い、人間は「承認」と「監督」に特化
|
|
戦略の時間軸
|
年度単位の固定的なロードマップ
|
1四半期(3ヶ月)を最大単位とする、動的かつ継続的な更新
|
※BAS (Breach & Attack Simulation、実証結果)、EPSS(Exploit Prediction Scoring System、悪用可能性)
So What?: 防御側が「人間速度」に固執し続ける限り、AI武装した攻撃者に対して勝利する確率はゼロです。AIを例外的なツールではなく、運用の「標準」として組み込まなければ、組織は機械速度の濁流に飲み込まれます。セキュリティ担当者は、自らが行っていた「直列処理」をAIエージェントに「並列・自律処理」させるアーキテクトへと昇華しなければなりません。
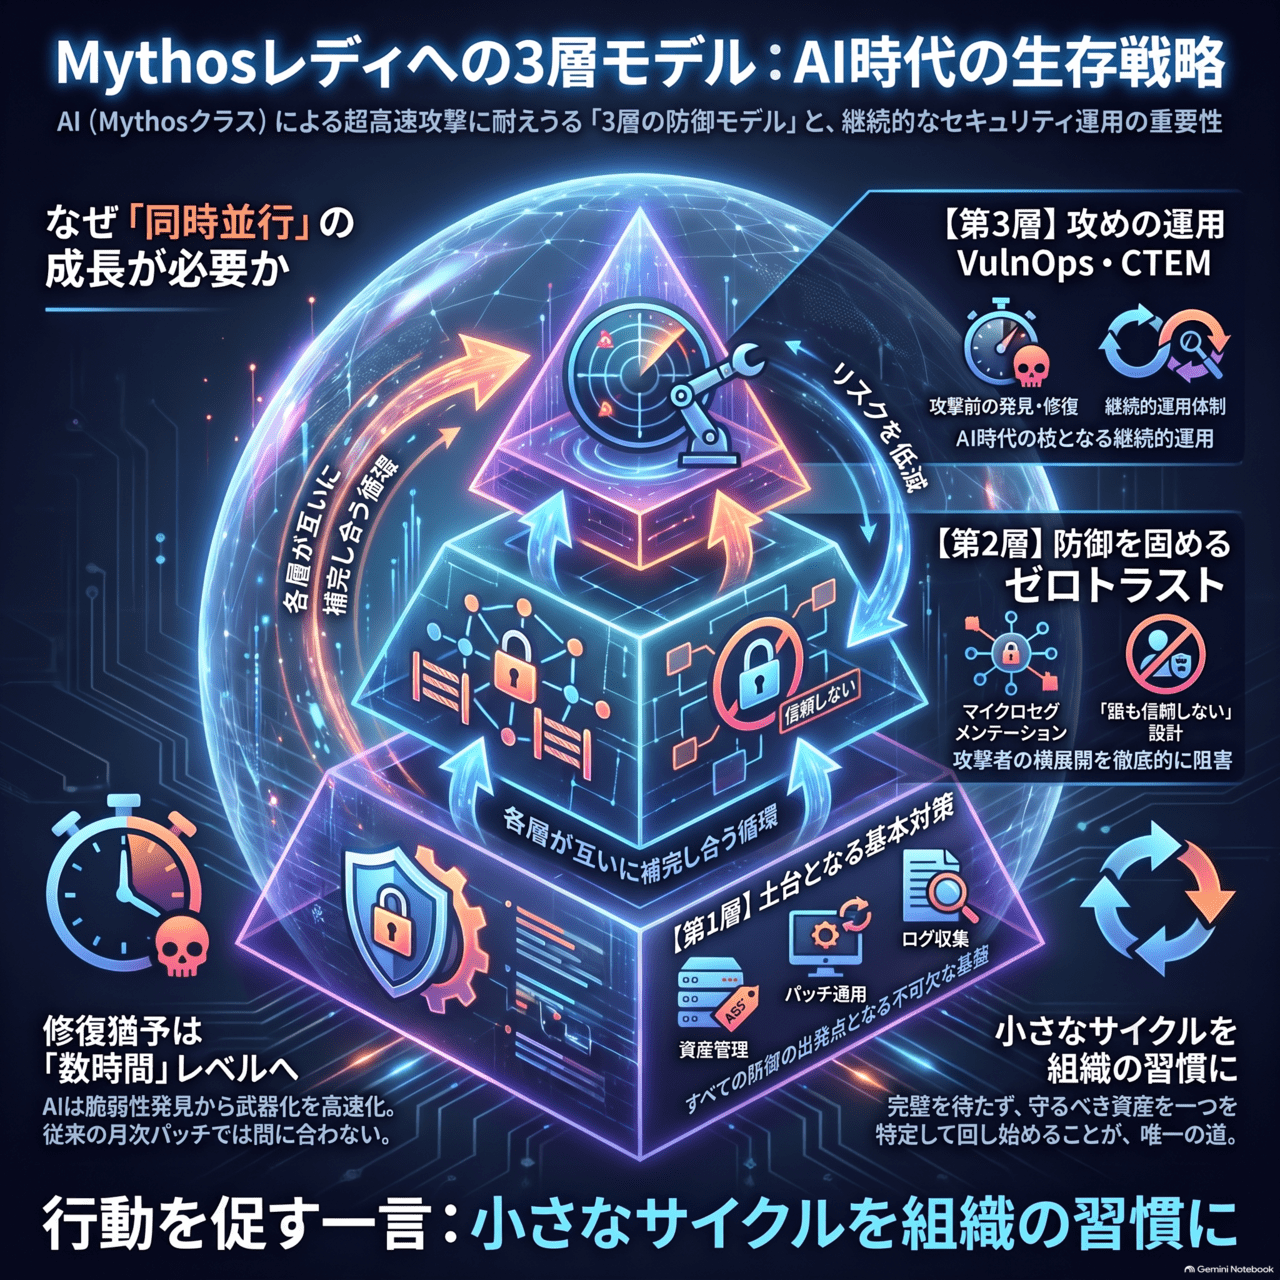
この転換を実現するためのフロンティアAIレディの構造が、以下の「3層防御モデル」です。
-
第1層:基本対策の強化(Hygiene):資産管理、パッチ管理、ログ基盤といった、すべてのセキュリティの土台。
-
第2層:ゼロトラスト・アーキテクチャ(Structure):マイクロセグメンテーション等により、攻撃チェーンを物理的・論理的に切断する構造。
-
第3層:VulnOps / CTEM(Operations):AIエージェントを活用し、攻撃者に悪用される前に脆弱性を発見・修復し続ける継続的運用。
次章では、これら3層防御モデルを構成する具体的な機能と、それらがどのように「循環」して組織を守るのかを詳しく解説します。
3. フロンティアAIレディを構成する3層の主要機能解説(7つのコア機能)
3層防御の各機能は、単独で存在する「点」の対策ではなく、相互に連携して攻撃者の自由度を奪う「網」として機能します。第1層が土台を支え、第2層が攻撃の難易度を極限まで高め、第3層がAIの力で攻撃者に先回りする。この戦略的意義を支えるのが、以下の7つの主要機能です。
1. 継続的資産管理 (SBOM & AI Assets)
「守るべき対象を把握していない状態で対策はできない」という原則は、フロンティアAI時代においてさらに重要性を増します。IT資産の継続的把握はもちろん、使用しているOSSの依存関係を管理するSBOM(ソフトウェア部品表)の運用が必須です。さらに、組織内で稼働する「AIエージェント」や、エージェントが接続する「MCP(Model Context Protocol)サーバー」を新たな管理カテゴリとして定義しなければなりません。エージェントが持つ「権限」そのものが新たな資産であり、脆弱性となるからです。
2. マイクロセグメンテーション
AIによる自律攻撃の強みは、一度の侵入から社内を縦横無尽に探索する「横展開(ラテラルムーブメント)」にあります。マイクロセグメンテーションは、ネットワークを機能やリスクごとに細かく分離し、攻撃ステップごとに認証・認可の壁を突きつけることで、攻撃チェーンを構造的に分断します。これにより、AIがどれほど高速に動こうとも、被害の「爆発半径(Blast Radius)」を物理的に限定することが可能になります。
3. 継続的検証と行動監視
「一度認証すれば信頼する」という旧来のモデルは、盗まれた認証情報を機械速度で悪用するAIの前では無力です。ユーザー、デバイス、AIエージェントの行動を常時監視し、「いつもと違う行動」を検知する仕組みが必要です。AIが自律的に生成するリクエストは、人間の操作では考えられない頻度やパターンを持つため、この「非人間的な行動異常」を検知することが、潜伏するAI攻撃者を早期に炙り出す鍵となります。
4. リスクベース・トリアージ (EPSSの活用)
CVE(脆弱性識別子)の公開件数が爆発的に増加する中、すべてをパッチ適用するのは不可能です。従来のCVSS(技術的深刻度)に加え、EPSS(Exploit Prediction Scoring System)を積極的に活用すべきです。EPSSは「今後30日以内にその脆弱性が実際に悪用される確率」を0〜1のスコアで予測します。CVSSが高くても、EPSSが低ければ、修復の優先順位を下げるという「戦略的トリアージ」が可能になり、限られたリソースを最も危険な穴に集中させることができます。
5. BAS (Breach & Attack Simulation)
環境が数時間単位で変化する現在、年1回のペネトレーションテストは「去年の天気予報」を見るようなものです。BASは、攻撃者の最新の戦術(TTP)を安全な環境で自動シミュレーションし、現在の防御設定(EDRやファイアウォール)が実際に機能するかを継続的に検証します。「理論上の安全」を「実証された安全」へとアップデートし続けるための不可欠な手段です。
6. Egressフィルタリング
多くの組織が外部からの侵入に注力する一方で、内部から外部への通信(アウトバウンド)は野放しに近い状態です。Egressフィルタリングは不審なC2サーバーへの通信を自動遮断します。Log4jの際も、厳格なEgress制限を行っていた組織は、攻撃コードがペイロードをダウンロードするのを阻止できました。ゼロトラストと組み合わせることで、侵入を許した後の最終的な被害(データ流出など)を構造的に防ぎます。
7. フィッシング耐性MFA (FIDO2)
AIによるリアルタイムフィッシングは、従来のSMS認証やワンタイムパスワードを容易に突破します。FIDO2やパスキーに代表される「フィッシング耐性のある多要素認証」は、偽サイトに誘導されても認証情報を物理的に盗めない設計になっています。認証情報の窃取という攻撃の「起点」を無効化することは、アーキテクチャ設計における最優先事項です。
So What?: これら7つの機能は、直列に動くのではなく「並列・循環」することで初めて「露出時間」を最小化します。第3層(VulnOps)でのBAS検証により「攻撃が通る経路」を発見したならば、第1層のパッチ適用を待つ間に、第2層のゼロトラストポリシーを即座に強化してその経路を閉じます。この「発見から保護への還流」を機械速度で行うエコシステムこそが、フロンティアAI時代における組織の防壁となります。
4. フロンティアAIレディ実装のコツと避けるべき落とし穴
実装フェーズでは、組織の硬直性や技術的な摩擦が最大の障壁となります。失敗を回避するための3つの実戦的なアドバイスを提示します。
並行育成の原則(逐次導入の罠を避ける)
最大の落とし穴は「第1層(基本)が終わってから第2層(ゼロトラスト)に進む」という完璧主義の逐次導入です。基本対策に終わりはなく、第1層に固執すれば一生第3層に到達できません。正解は「3層を同時に、小さく回す」ことです。最も重要な資産(例えば顧客DB)一つに対し、第1層のログ整備、第2層のセグメンテーション、第3層の継続スキャンを同時に適用します。この小さな成功体験(PoC)を積み重ね、サイクルを高速化させることで、各層の成熟が互いの効果を補完し合う「正の連鎖」が生まれます。
時間軸の再設定(1四半期の限界)
もはや3カ年計画や年度予算の枠組みでは、AIの進化速度に追いつけません。戦略計画の最大単位は「1四半期(3ヶ月)」としてください。四半期ごとに最新の脅威トレンドとEPSSの状況を反映し、ロードマップを動的に更新する体制が必要です。中長期的なビジョンは持ちつつも、実行レベルでは「次の3ヶ月でどの穴を塞ぐか」というアジャイルな意思決定が求められます。
Human-in-the-Loopの設計(AIガバナンス)
VulnOpsの自動化において、AIエージェントにパッチ適用やポリシー変更の権限を与えることは、強力な武器であると同時に、エージェント自体が攻撃の踏み台になるリスクを孕みます(Agentic Supply Chainのリスク)。エージェントを無制限に動かすのではなく、重要な変更には必ず「人間の承認ゲート」を設ける「Human-in-the-Loop」の原則を徹底してください。また、CSAI Foundationが提唱する「エージェンティック・コントロール・プレーン(Agentic Control Plane)」の考え方に基づき、エージェントのID管理(Identity)や権限の最小化(Authorization)を厳格に統治することが必須となります。
So What?: 自動化は、セキュリティチームを「作業の泥沼」から解放し、バーンアウトを防ぐための唯一の手段です。しかし、その自動化自体をガバナンスの下に置かなければ、防御エージェントが最大の攻撃者に豹変するリスクを抱えます。「AIによる防御」を「AIで統治する」という多層的な制御こそが、アーキテクトに求められる真の知恵です。
5. まとめ:コントロール可能な状態を維持し続けるために
サイバーセキュリティの本質的な目的は、もはや「攻撃を100%防ぐこと」ではありません。それは「機械速度の攻撃に晒されながらも、コントロール可能な状態を維持し、組織のレジリエンスを保つこと」へと再定義されています。フロンティアAIレディとは、一度の導入で完了する「到達点」ではなく、変化に適応し続ける「継続的なプロセス」そのものなのです。
本記事を読まれた皆様が、明日から取り組むべき3つのアクションを提言します。
- 管理対象の拡張(資産の棚卸し):従来のIT資産に加え、SBOM、AIエージェント、MCPサーバーを管理対象に含め、その権限を可視化する。
- 優先順位の評価基準変更:CVSSの機械的な適用を即刻中止し、EPSS(悪用可能性)とBAS(実証結果)に基づくリスクベースの判断を開始する。
- 小規模な3層循環の開始:組織の最重要資産を一つ特定し、そこに対して「基本・ゼロトラスト・VulnOps」の3層防御モデルを同時に、最短サイクルで適用する。
Mythosの衝撃は、サイバーセキュリティの枠を超え、社会システム全体の安全工学やオペレーショナル・レジリエンスにまで影響を及ぼしています。これはIT部門だけの問題ではなく、経営層や取締役会が自らの「生存課題」として向き合うべきアジェンダです。
まずは、目の前のコントロール可能な領域から着手してください。機械速度の脅威が本格的に民主化される前に、強固な3層防御モデルの循環を築くこと。それこそが、来るべき「AI脆弱性の嵐」を乗り越え、組織が生き残るための唯一かつ最良の回答となります。
SCSKでは、フロンティアAIレディ実装のコツに記載したように逐次導入を避けた「並行育成の原則」を推奨し、「第一層:基本対策の強化(Hygiene)」はもちろんのこと、「第二層:ゼロトラスト・アーキテクチャ(Structure)」の支援に特に注力しています。
AIによる自律攻撃の強みは、何と言っても、侵入後から社内を縦横無尽に探索する「横展開(ラテラルムーブメント)」にあります。このラテラルムーブメントを完全に防止する マイクロセグメンテーション、特に 次世代マイクロセグメンテーション Zero Networks を推奨しております。

Zero Network にご興味をもたれましたら、ぜひ当社までお問い合わせください。
また、ゼロトラスト・アーキテクチャ実現に向けては、ガートナーが「ゼロトラスト導入に向けた戦略的ロードマップ(Strategic Roadmap for Zero Trust Implementation,2025)」において、「マイクロセグメンテーション」と統合することで完全なゼロトラスト・アーキテクチャを実現する「SASE(Secure Access Service Edge、サッシー)」、Cato Networks を推奨しております。

2026年9月17日に、次世代マイクロセグメンテーション Zero Networks と、 SASE(Secure Access Service Edge、サッシー)、レガシーなウィルス対策ソフト・EDRと異なり、AI ディープラーニング(深層学習)を利用し高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータを安全に保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど、フロンティアAIレディ実現に向けたベスト・オブ・ブリードとして、4つのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください。
