EDRの代表製品をAIで聞くと、CrowdStrike Falcon、Cybereason EDR、Microsoft Defender for Endpoint、Trend Vision One Endpoint Security(トレンドマイクロ)、SentinelOne Singularity との回答が返ってきます。一方、EDRを中心とした日本企業が長年信奉してきた「検知ファースト」はすでに崩壊を迎えています。昨年発生した飲料メーカーやEC事業者のランサムウェア被害でも、EDRは導入されていましたが「攻撃者の手法が巧妙かつ高度であったため検知できなかった」とあり、攻撃者は、AI活用して攻撃が巧妙化し、侵入後はLTOL攻撃でEDRの検知をすり抜け(EDR回避)、自由にラテラルムーブメントを行っているのが現状です。「侵害は避けられない」(侵入前提)と言うゼロトラストの本質に立ち返り、いち早く”検知“から次の”封じ込め“への取り組みを進めるべきです。
1. セキュリティ投資と被害額の「逆転現象」が示唆する、検知型防御の限界
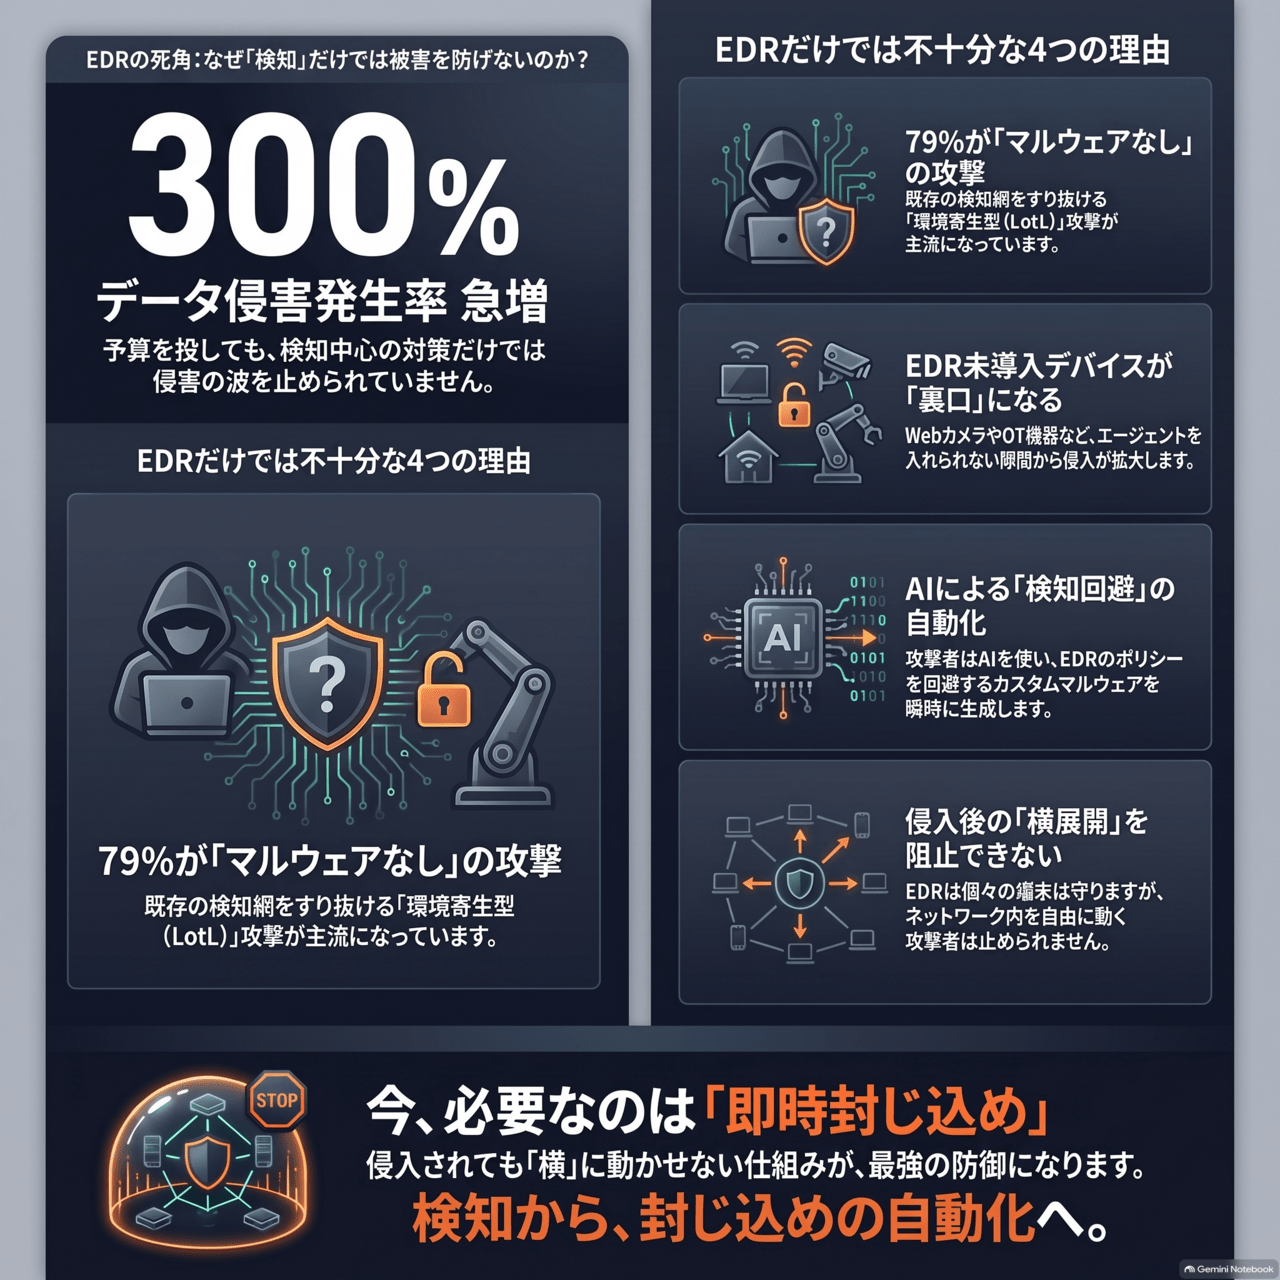
現代の企業において、サイバーセキュリティへの投資はかつてない規模に達しています。ネットワークセキュリティへの支出は直近2年間で約18%増加しており、この傾向は2029年まで続くと予測されています。しかし、現場の技術者が直面しているのは、この投資とは裏腹に深刻化する現実です。世界的に報告されたデータ漏洩被害は昨年だけで300%以上も急増し、セキュリティプロフェッショナルの3分の2が「5年前よりも業務上のストレスが増大した」と回答しています。
このデータは、日本企業が長年信奉してきた「検知(Detection)ファースト」の時代が、投資対効果の限界点に達していることを証明しています。特にEDR(Endpoint Detection and Response)やNDR(Network Detection and Response)を中心とした防御戦略は、巧妙化する攻撃手法に対して深刻な「死角」を露呈し始めています。検知を強化すればするほどアラートは増え、SOCの疲弊を招く一方で、真の脅威は静かに、そして確実にネットワーク内部を侵食しています。
もはや、攻撃者が「いつか侵入する」ことを前提としたパラダイムシフトが不可避です。「検知」に依存した受け身の防御から、侵入後の被害を物理的に遮断する「封じ込め(Containment)」へ。本稿では、ゼロトラストの本質である「侵害は避けられない(Assume Breach)」という考え方から、EDR(NDR)の技術的制約を整理し、次世代の防御レイヤーであるマイクロセグメンテーションの真価を論じます。
2. なぜEDRだけでは不十分なのか?攻撃者が突く3つの致命的な死角
EDRはエンドポイントにおける脅威の可視化には貢献しますが、レッドチームの知見から言えば、EDRを「回避可能な一つのソフトウェア」として捉えるのが常識です。攻撃者が突く技術的な死角は、主に以下の3点に集約されます。
死角1:LOTL(Living Off The Land、環境寄生/自給自足型)攻撃の常態化
2024年に検出された脅威の79%は、マルウェアを使用しない「マルウェアフリー」の攻撃です。従来のEDRは、不審なバイナリ(ファイル)やアーティファクトを検知のトリガーにします。しかし、攻撃者がOS標準の正規ツール(PowerShell, WMI, PsExec等)を悪用する「LTOL攻撃」を行う場合、EDRのテレメトリには「通常の業務操作」として記録されるため、ノイズとして埋もれてしまいます。CISAも報告している通り、莫大な予算を投じている組織でさえ、インフラ深部でのLOTL攻撃をEDRだけで阻止することは極めて困難です。
死角2:AIによるEDRレスポンスのモデリングと回避
攻撃者はすでにAIを活用し、標的企業のEDRがどのように反応するかを事前にシミュレーションしています。Lumma StealerやQakBotなどの高度なマルウェアは、AIを用いてEDRの監視をすり抜ける「サイレントな経路」をモデル化し、テレメトリを操作して「正常」を装います。さらに、EDRはOSのカーネルレベルで動作するため、脆弱性があればそれ自体が攻撃ベクターとなり得ます。ゼロトラスト博士の異名を持つ チェイス・カニングハム氏(Dr. Chase Cunningham)が指摘するように、カーネルレベルの権限を持つソフトウェアは、攻撃者によって「再設計」された瞬間に最悪のマルウェアへと変貌するリスクを孕んでいるのです。
死角3:EDR未導入デバイス(IoT/OT)を起点とした再侵入
ネットワーク内には、Webカメラ、プリンタ、製造ラインのOT機器など、エージェントをインストールできないアセットが無数に存在します。Akiraランサムウェアの事例では、初期侵入をEDRに検知された攻撃者が、即座に監視外のWebカメラへと移動。そこを踏み台にして、ネットワーク全体の制御を奪取しました。EDRのカバー範囲外、すなわち「防御の隙間」が、横展開(ラテラルムーブメント)の格好のルートとなります。
【比較】EDRの得意領域 vs 技術的制約(限界点)
| 比較項目 | EDRが得意な領域 | 技術的制約(限界点) |
|---|---|---|
| 防御対象 | 管理可能なPC、サーバー | EDR未導入のIoT, OT, カメラ等 |
| 検知手法 | マルウェア特有の挙動検知 | 正規ツールを悪用するLotL攻撃 |
| 横展開への対応 | ホスト単体のプロセス停止 | ネットワーク層での通信遮断不可 |
| 耐性 | 一般的なマルウェア実行阻止 | AIを用いたテレメトリ偽装、バイパス手法 |
これらの死角を突かれた際、検知を待っていては手遅れです。攻撃者が「次の一手」を物理的に打てない環境を構築する必要があります。
3. Zero Networksが実現する「アイデンティティ整列型マイクロセグメンテーション」
侵入を100%防ぐことが幻想である以上、戦略の主眼を「爆発半径・影響範囲(Blast Radius)の最小化」に置くべきです。NIST CSFが掲げる「保護(Protect)」機能への回帰、それも「自動化された保護」が必要です。
Zero Networksが提供するのは、従来のVLANや複雑なACL管理による「手動の境界防御」とは一線を画す、ホストベースかつ高度に自動化された次世代マイクロセグメンテーションです。これは、ネットワーク全体を一つの要塞として守るのではなく、個々のアセットの周囲に「ソフトウェア定義の防火壁」を自動構築するアプローチです。
「攻撃者がネットワークに侵入したとしても、そこからラテラルムーブメント(横展開)ができなければ、彼らは立ち去るしかありません。バッドガイたちがEDRをすり抜けるのであれば、爆発半径(Blast Radius)を制限すればいいのです。攻撃者にとっての『簡単な標的』から脱却することは、それほど難しいことではありません。」 ——チェイス・カニングハム氏(Dr. Chase Cunningham)
この「ラジカルにシンプルなセグメンテーション」こそが、EDRの限界を補完する唯一の解決策となります。
4. ラテラルムーブメント(横展開)を物理的に不可能にする5つの主要コンポーネント
Zero Networksは、EDRが見逃す「通信の意図」をアイデンティティと紐づけ、以下のコンポーネントで横展開を封じ込めます。
① AI セグメンテーション
過去の通信トラフィックをAIが深層分析し、業務に必要な最小限の通信のみを許可するポリシーを自動生成します。管理者が手動でルールを書く必要はなく、数クリックで全ネットワークに最小特権を適用。EDRでは防げない「正規プロトコルを用いた横展開」を根本から遮断します。
② ネットワーク層 JIT MFA(Network-Layer JIT MFA)
RDPやSSH、WinRMといった管理用ポートを通常時は完全に閉塞し、必要な時だけ(Just In Time)の多要素認証(MFA)を要求して一時的に開放します。これにより、EDRが「正常なログイン」と見なしてしまうような、盗まれた認証情報による不正アクセスをネットワークレイヤーで阻止します。
③ アイデンティティ セグメンテーション
「どのホストか」ではなく「誰が、どの権限で」通信しているかを識別します。特権管理者やサービスアカウントの権限を実務要件に限定することで、アカウントが窃取された場合でも、その被害を初期侵入地点のみに封じ込めます。
④ RPC ファイヤーウォール
Windows環境における横展開の主戦場であるRPC(Remote Procedure Call)を制御します。Zero Networksは単なる監視に留まらず、RPCコールそのものにMFAを要求することで、Pass-the-Hash等の特権窃取攻撃の連鎖を物理的に断ち切ります。これはホスト単体を監視するEDRには不可能な領域です。
⑤ Network Map & Breach Map
攻撃表面(アタックサーフェス)を可視化し、一箇所のブリーチがネットワーク全体にどう波及するかをシミュレーションします。これにより、防御の優先順位を「勘」ではなく、定量的なリスクに基づいて判断できるようになります。
5. 本番運用で「失敗しない」ためのプラクティス
次世代のネットワーク防御への取り組むに向けて、カタログスペック以上に重要視すべき実戦的な要諦を共有します。
- IT/OTコンバージョンの脅威を直視する: 現代の攻撃の75%はITネットワークから侵入し、OT(制御系)へと波及します。ITとOTの境界にファイアウォールを置くだけでは全く不十分です。IT側の感染が物理的な製造ラインを停止させないよう、内部セグメンテーションの優先順位を上げてください(OT対応したネットワーク防御は必須です)
- 「見た目は派手ではないが価値がある」防御を再評価する: 最新の検知AIや華やかなダッシュボードに目を奪われがちですが、サイバーレジリエンスの本質は「最小特権の原則(Least Privilege)」という地味で堅実な保護にあります。検知を増やすよりも、攻撃者が動ける範囲を物理的に削る方が、長期的な運用コストは低減します。
- 「クリティカル・アセット」からのスモールスタート: 全ネットワークの一括導入はプロジェクトの停滞を招きます。まずはドメインコントローラ(DC)や基幹サーバーなど、侵害された際のダメージが最大となる資産から着手してください。重要なポイントを守り抜くことで、防御の「密度」を段階的に高めていくのが定石です。
6. まとめ 検知を超えた「能動的な封じ込め」が企業のレジリエンスを定義する
現時点では、EDRは必要不可欠なコンポーネントと言えますが、それだけで完結する時代は終わりました。攻撃者がEDRをバイパスし、正規ツールやAIを駆使して横展開を試みることを前提に、防御戦略を再定義しなければなりません。
これからは「EDRを導入していたのですが検知できませんでした」ではなく「EDRでは検知できませんでしたが、マイクロセグメンテーションで被害を最小限に抑えました」です。
本稿の総括:
- 検知の限界: 攻撃の79%はマルウェアフリーであり、EDRのテレメトリを「正常」として欺く(EDR回避)。
- 保護の重要性: 「検知と応答」に偏った投資を、マイクロセグメンテーションによる「保護と予防」へ再配置すべき。
- レジリエンスの核心: 侵入されても横展開を許さない「封じ込め」が、最終的な被害額を左右する。
技術者として攻撃者の一歩先を行くためには、ツールを導入するだけでなく、ネットワークの構造そのものを「攻撃しにくい形」へ変えるマインドセットが求められます。まずは、自社のネットワークでどの程度の「ラテラルムーブメント(横展開)」が可能か、Zero Networksの「Breach Map」のような可視化ツールを用いて客観的に把握することから始める必要があります。
次世代マイクロセグメンテーション Zero Network にご興味をもたれましたら、ぜひ当社までお問い合わせください。
