国内大手ITベンダーの委託先がサイバー攻撃を受け、大阪公立大学や大阪大学で大量の個人情報漏えいや基盤システム停止により授業の休講、入試・大学院出願期日の延長など深刻な被害が発生しています。「ゼロトラスト成熟度モデル(米CISA)」採用、NIST CSF 2.0準拠、「セキュリティ・バイ・デザイン(SBD)」採用、自社をゼロ番目の顧客と見立て最先端技術を検証する「Client Zero」戦略、サプライチェーンリスクの管理徹底を掲げる「ゼロトラスト先進企業」で発生したセキュリティインシデントにおいて、根本原因から、今後のSCS評価制度も控えて、我々が学ぶべき教訓や取るべき対応について解説を行っています。
1. サプライチェーンの「末端」が起点となった大規模インシデント
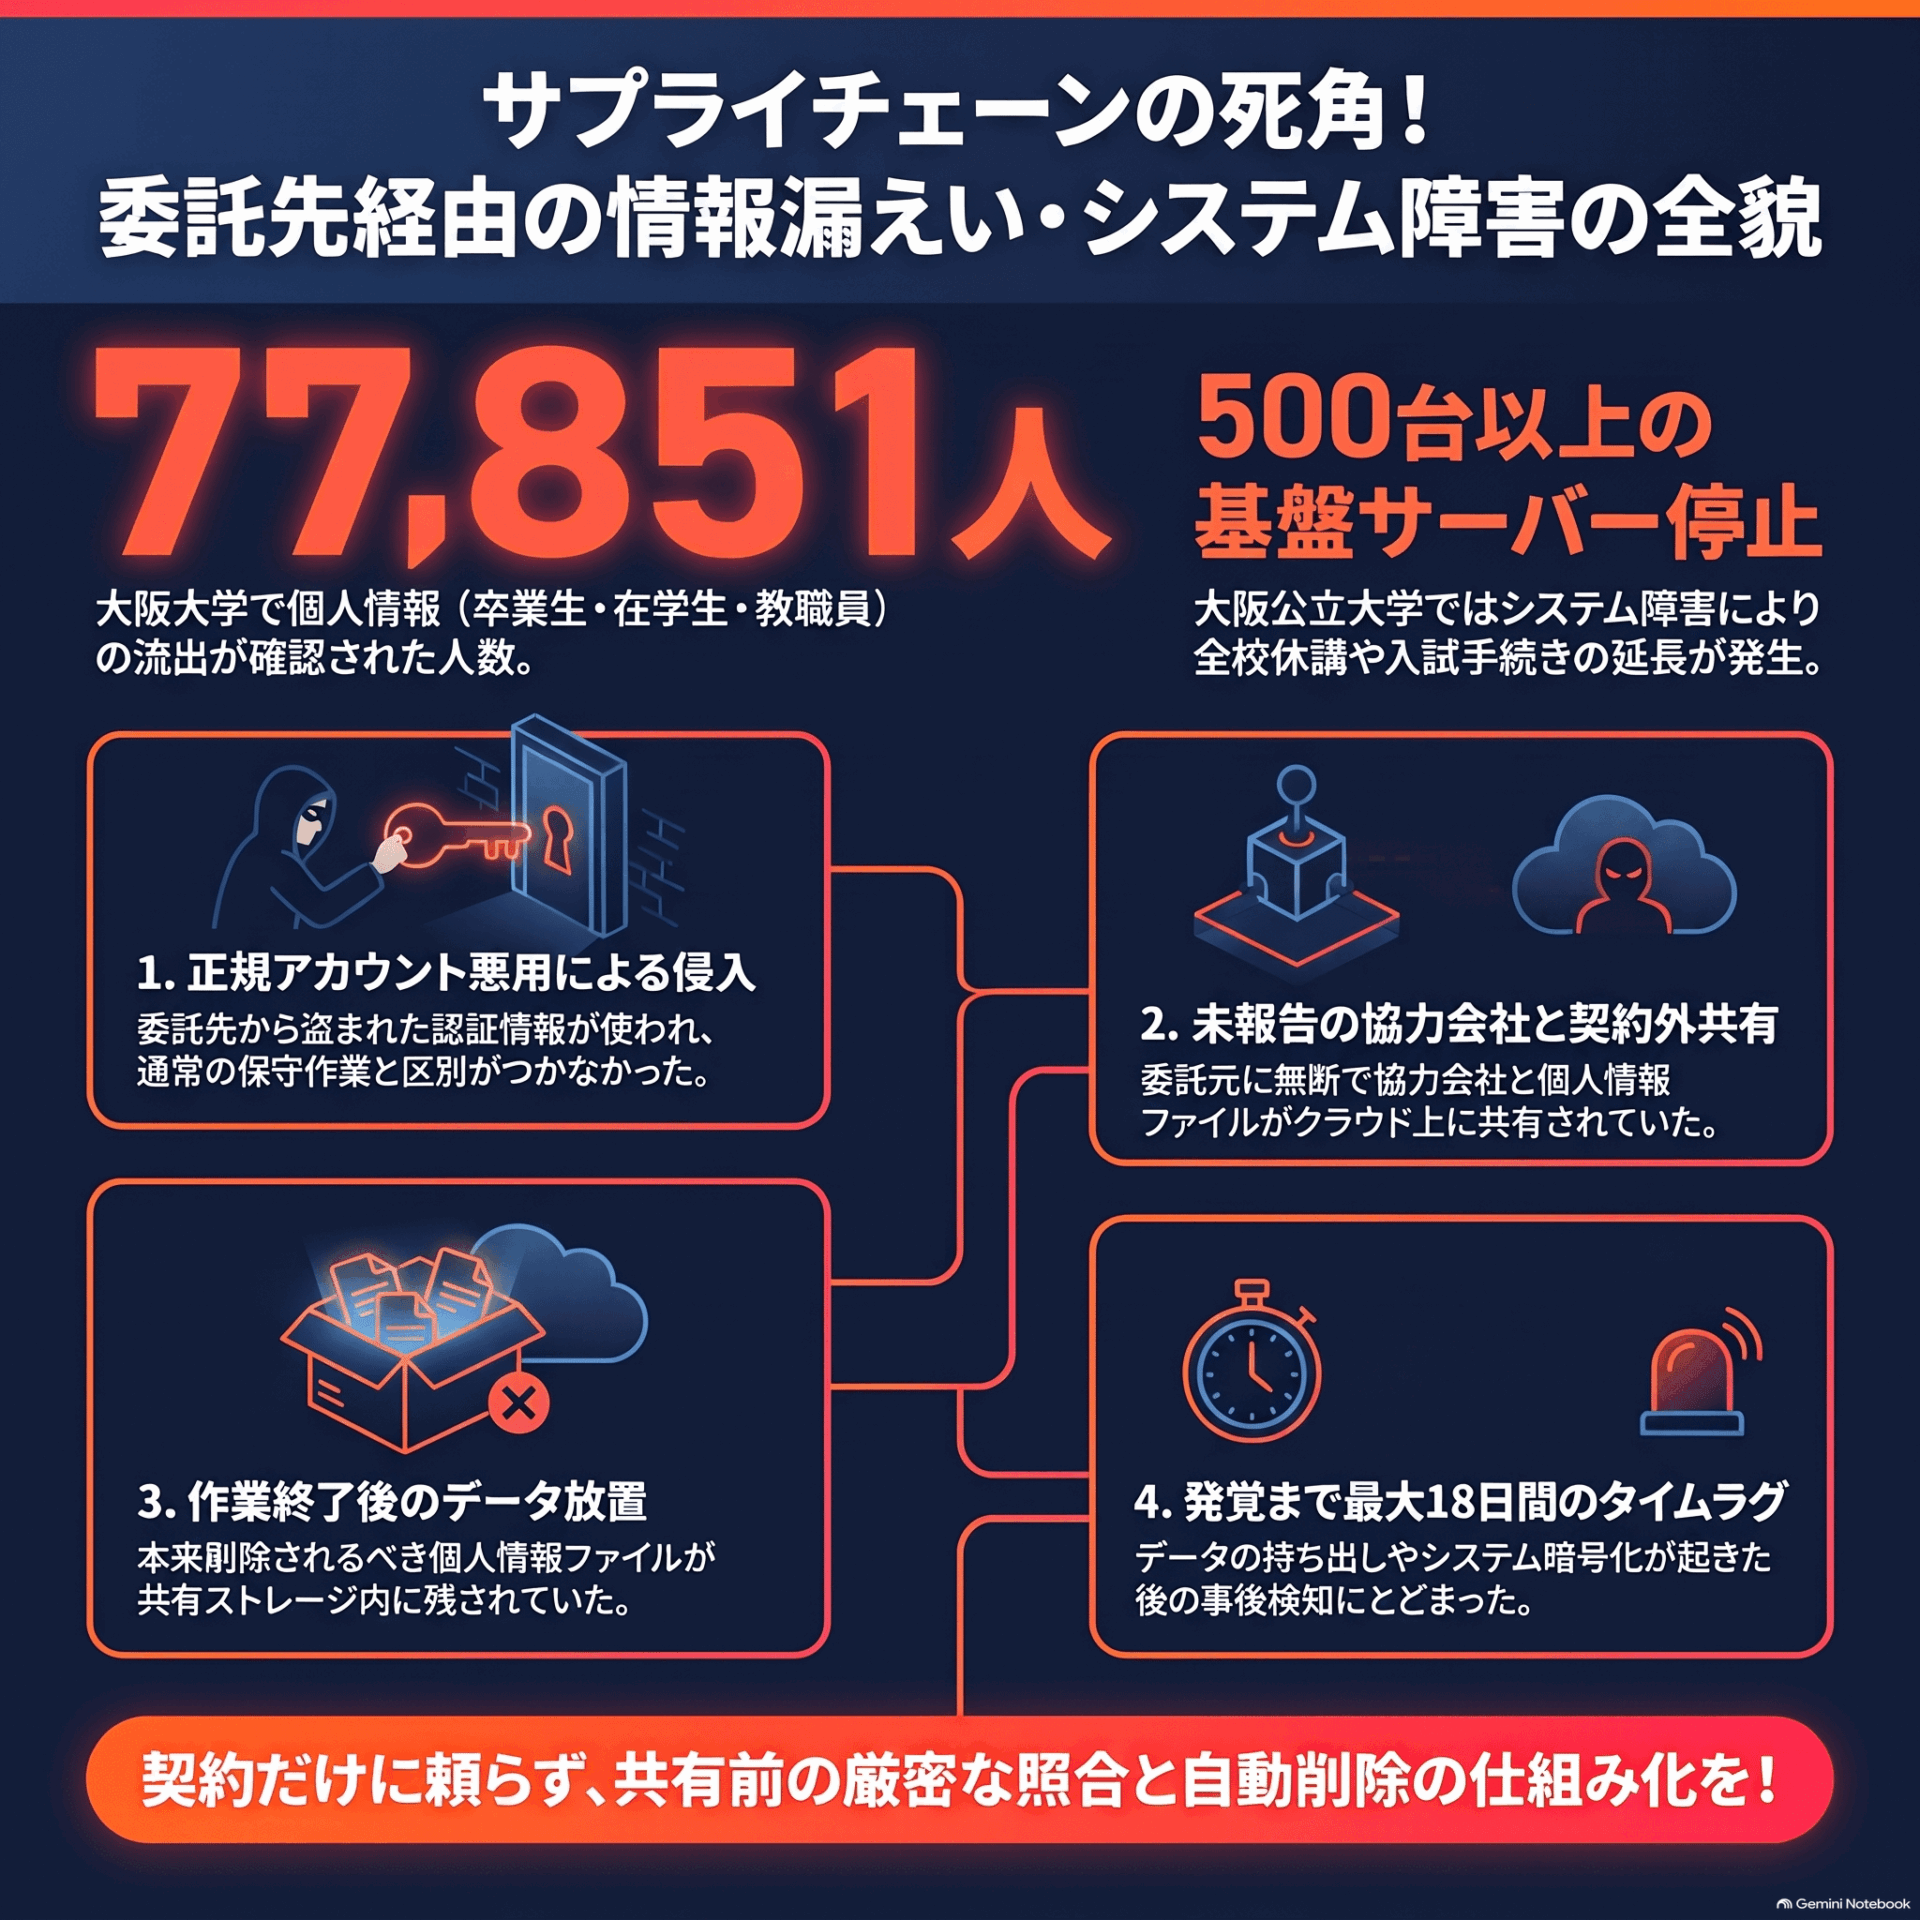
2026年10月、国内大手ITベンダーであるN社の委託先(再委託先)事業者がサイバー攻撃を受け、それを起点として複数の顧客システム環境への不正アクセス、サーバー内のファイル暗号化(システム停止)、およびクラウドストレージからの大量の個人情報流出が発生したというインシデントが公表されました。
本インシデントは、単なる一企業のセキュリティ管理の不備にとどまらず、現代の高度ITインフラが抱える構造的な脆弱性を浮き彫りにしています。どれほど高度なゼロトラストアーキテクチャや「Client Zero」等の先進的なセキュリティ方針を標榜するエンタープライズであっても、複雑な委託・再委託のサプライチェーン構造を抱える以上、「信頼された接続」や「正規発行された認証資格(ID・パスワード)」を悪用された場合、サプライチェーンの「末端」から容易に基盤の安全性を無効化され得るという普遍的な脅威を突きつけています。
本記事では、一次公表情報および客観的な解析データを基に、本件のキルチェーンと被害の拡大構造をエンジニアリング視点から徹底的に解剖します。アイデンティティ統制およびデータライフサイクル管理に潜んでいた致命的な死角を明示し、ITインフラ設計者やCISO/情シス部門の実務者が自社アーキテクチャを再構築するための実践的な洞察を提示します。
| 発生事象 | 影響範囲 | 根本要素 |
| 委託先(再委託先)へのサイバー攻撃と正規アカウント窃取 (2026年9月下旬発生) |
N社の委託先(再委託先)事業者 ※事業者名は非公表 |
認証情報の流出・悪用、正常な保守作業を装った委託先端末からのログイン偽装 |
| 顧客システム環境への不正侵入と基盤停止 (2026年10月2日障害発生) |
大阪公立大学 基盤システム(約500台規模のサーバー群停止) |
正規資格悪用によるラテラルムーブメント、ランサムウェア等によるファイル暗号化 |
| 共有クラウドストレージからのデータ外部流出 (2026年9月26日ダウンロード実行) |
大阪大学 77,851人分の個人情報流出(重複を除く) |
未報告の協力会社(シャドー再委託)との共有、契約外ストレージ運用、作業後データの残留 |
インシデントの全体像と共通する構造的脆弱性を整理した上で、次に単一の侵入起点からどのように異なる被害態様へ分岐したのか、各被災機関の時系列と被害実態を比較分析します。
2. インシデントのタイムラインと被害実態の構造分析
単一侵入経路からの被害分岐プロセス
本インシデントにおける技術的分析の肝は、2026年9月下旬に発生した「委託先端末の侵害と正規認証情報の窃取」という単一の侵入起点から、攻撃者が異なるアクセス経路を辿ることで「基盤システムの完全停止(暗号化)」と「大量データの外部持ち出し(流出)」という、質の異なる致命的被害へと分岐・拡大したプロセスにあります。
[委託先(再委託先)事業者への侵害] (2026年9月下旬)
       │
       ├─ 正規認証情報(ID/PW)の窃取
       │
       ├───> [顧客システム環境へのログイン] (委託先端末から正規資格で侵入)
       │            │
       │            └─> 大阪公立大学:基盤サーバー群のファイル暗号化 (10/2 障害発生)
       │
       └───> [関係者共有クラウドストレージへのアクセス]
                    │
                    └─> 大阪大学:77,851人分の個人情報ダウンロード (9/26 実行)
被害態様の比較分析:大阪大学と大阪公立大学
被災した両大学の公表文書を精査すると、発注元と受注側の契約統制の深さ、およびデータ運用の形態によって、受動的被害と能動的障害という異なるリスクが表面化したことが分かります。
1. 大阪大学の事例:統制外のデータ共有とライフサイクル欠落
大阪大学のケースでは、全学教育用電子計算機システムの運用をN社に委託していましたが、学内システム自体への不正アクセスの痕跡は確認されていません。被害の主因は、システム外で運用されていた共有クラウドストレージにありました。 調査の過程で、大学に事前報告されていない「協力会社」が業務に関与していたこと(シャドー再委託)、およびその協力会社との情報共有のために大学との契約に基づかない形で共有クラウドストレージ上にファイルが配置されていたことが判明しました。さらに、作業終了後に即座に消去されるべき個人情報ファイルがストレージ上に保持され続けており、9月26日に第三者によってダウンロードされました。漏えい対象者は卒業生59,014名、在学生15,035名、教職員3,802名を含む計77,851人(重複を除く)に上ります。
2. 大阪公立大学の事例:基盤システムの暗号化と業務停止
大阪公立大学では、基盤システムの保守・運用をN社に委託しており、N社が開発・保守を再委託していた事業者が攻撃を受けました。攻撃者は盗み出した再委託先の正規アカウントを用い、委託先端末から大学の基盤システムへ直接不正アクセスを実行してサーバー群のファイルを暗号化しました。これにより10月2日未明から大規模なシステム障害が発生し、授業の休講措置や入試手続き期間の延長など、重大な社会的一般業務の停止が生じました。 なお、同大学が10月5日の記者会見時点で公表していた「教務システム関連の約13万件のデータ」は、同大学自身の仮想化基盤上に存在していたデータであり、N社の共有クラウドストレージから漏えいした情報とは明確に切り離された別区画のものであると確認されています。
| 評価項目 | 大阪大学 | 大阪公立大学 |
| 委託関係の構造 | 委託元 ─> N社 ─> (無報告の協力会社) | 委託元 ─> N社 ─> 再委託先(攻撃対象) |
| 主な被害態様 | 共有クラウドストレージからのデータ持ち出し(漏えい) | 基盤システム内ファイルの暗号化(大規模システム停止) |
| 被害影響範囲(Blast Radius) | 77,851人分の個人情報(氏名、個人ID、メールアドレス等) | 約500台規模の基盤サーバー停止(休講、入試手続き延期等) |
| 顧客システムへの直接侵入 | なし(学内計算機システムへの不正アクセス痕跡なし) | あり(再委託先の正規資格を用いたシステムログイン) |
| 持ち出し/障害発生日 | 2026年9月26日(ファイルダウンロード実行) | 2026年10月2日未明(システム障害・ファイル暗号化) |
| 原因確定・報告までのタイムラグ | ダウンロードから13日後(10月9日にN社から報告) | 障害発生から18日後(10月20日に原因報告) |
表面化された被害の差を裏付ける構造的要因を整理した上で、次セクションでは、なぜ従来のセキュリティ境界型防御やSIEM監視でこれらを阻止できなかったのか、その根本原因を深掘りします。
3. 技術的・ガバナンス的な根本原因の深掘り
高度な境界型防御やSIEM/SOCによる常時監視を配置していたにもかかわらず、なぜ攻撃者の侵入とデータ持ち出しを未然に防ぐことができなかったのでしょうか。「アイデンティティ」「データ」「ガバナンス」の3つの観点からその技術的ボトルネックを特定・評価します。
① ID・認証の管理不備(アイデンティティの死角)
セキュリティ監視ネットワーク(SOC/SIEM)において、最も検知が困難な挙動は「正規に発行されたアカウントによる、許可された接続元(委託先端末)からの正常なプロトコルを通じたアクセス」です。
- 検知(Detection)の構造的無効化: 攻撃者は窃取した正規認証情報を用い、委託先の端末からログインを行いました。監視システム側からは、深夜の作業や過剰なファイルアクセスであっても「保守担当者が行っている日常的な運用・メンテナンスタスク」と区別がつかず、異常アラートとして発報されませんでした。
- Standing Privileges(常設権限)の放置とラテラルムーブメント: MFA(多要素認証)の実装状況やバイパスの有無、ならびに再委託先への初期侵入経路(VPN機器の未修正脆弱性かフィッシング等か)については、N社の一次公表資料において明示されておらず未公表です。しかし、技術的ファクトとして、業務に必要な時間帯のみ動的に権限を昇格させるJIT(Just-In-Time)アクセスやJEA(Just-Enough-Access)の承認ワークフローが欠落しており、外部アカウントに対して24時間365日の常設過剰権限(Standing Privileges)が付与されていたことが確認されます。これがゼロトラストの原則を内側から形骸化させ、内部ネットワークにおけるラテラルムーブメントおよび広範囲なサーバー暗号化を許す決定的なパス(攻撃経路)となりました。
② データのライフサイクルと境界型防御の崩壊(データの死角)
「信頼できる境界内部」あるいは「関係者限定のクラウドストレージ内部」にデータを配置した時点でセキュリティ保護が完結しているという過信が、致命的なデータの放置と暴露を生みました。
- 消し込み運用の不在と自動化欠落: 大阪大学の事案が示す通り、開発・保守作業の終了に伴って即座に消去されるべき本番データや個人情報が、無防備な状態でストレージ上に長期残留していました。
- アクセス後の動的統制欠落: ストレージへのアクセス権限管理は存在していたものの、「渡された後のデータ」に対して暗号的なアクセス制限や自動消去ポリシー(Data Lifecycle Management)を強制する制御層が存在しなかったため、共有権限を持つ一括アカウントが奪われた瞬間に、過去の全残留データが即座に持ち出し可能な状態へと暴露されました。
③ シャドー再委託と契約統制の限界(ガバナンスの死角)
紙の契約書や事前承認規程といった静的なガバナンスは、現場の開発スピードや運用の利便性の前には容易に形骸化します。
- マルチホップ再委託(Multi-hop Subcontracting)の透明性欠如: 発注元(大学)が把握していない「協力会社」へデータが共有されていたファクトは、書面上の再委託事前承認ルールが現場の技術的アクセス制御システムと何ら連動していなかったことを証明しています。
- ガイドラインと運用実態の解離: 個人情報保護委員会(PPC)ガイドライン(通則編3-4-4)では、委託先が再委託を行う際の事前報告・承認および監督義務を定めており、同解説の「事例4」にはまさに「委託元の認知しない再委託が行われた結果の漏えい」が法的な不備として明記されています。紙の取り決めだけでは、現場で動的に作成される共有リンクや二次再委託先によるデータ保持を遮断できないガバナンスの構造的限界が浮き彫りになりました。
| 対象領域 | 従来の想定(境界型防御モデル) | 現場の事実(ファクト) | もたらされた致命的ギャップ |
| ID・認証 | 正規アカウントと許可端末からのログインは安全である。 | 窃取された資格情報を用い、委託先端末から正常な保守作業を装い侵入。 | 常設権限(Standing Privileges)の悪用によりSIEM/SOCをすり抜け、システム暗号化を許容。 |
| データ保護 | 認証された関係者専用のクラウドストレージ内は安全である。 | 作業終了後も削除されず個人情報が残留。未承認の協力会社とも共有。 | アカウント侵害と同時に、ライフサイクル管理のない過去の全残留データが流出。 |
| 契約ガバナンス | 契約規程で再委託の事前承認ルールを定めれば統制できる。 | 発注元に未報告の協力会社が存在(マルチホップ再委託)、現場判断で共有。 | 契約上の制限がシステムの動的認可機構と連動せず、技術的抑止力として無効化。 |
個別の根本原因を特定したところで、次にこの問題の根底にある「経営層の打ち出すゼロトラスト方針」と「現場の運用プラクティス」との間に潜む組織論的・運用論的ギャップへ視点を移します。
4. 「ゼロトラスト経営」と「現場運用」の間に潜む死角
経営方針と現場プラクティスの乖離分析
N社は『サイバーセキュリティ経営報告書2025』等の対外公表資料において、米CISAの「ゼロトラスト成熟度モデル」の採用、NIST CSF 2.0への準拠、設計段階からの「セキュリティ・バイ・デザイン(SBD)」、ならびに自社をゼロ番目の顧客と見立てて最先端技術を検証する「Client Zero」戦略やサプライチェーンリスク管理の徹底を大々的に掲げていました。
しかし、実際に現場で起きていた事象との間には、以下に示すような痛烈な落差が存在していました。
経営層の打ち出すポリシー vs 現場の運用プラクティス
- [経営ポリシー] 米CISAモデルに基づくゼロトラスト成熟度の向上とサプライチェーン統制の徹底
- [現場の実態] 発注元へ報告のない「協力会社」に対する契約外のデータ共有(マルチホップ再委託の発生)
- [経営ポリシー] セキュリティ・バイ・デザイン(SBD)による高品質かつ堅牢なシステム運用・提供
- [現場の実態] 保守・開発作業完了後も削除されず、長期にわたってクラウドストレージ上に放置された個人情報データ
- [経営ポリシー] 「Client Zero」として社内実装・検証済みの高度なセキュリティガバナンスの実践
- [現場の実態] 委託先アカウントに対する常設権限(Standing Privileges)の付与と、接続時における動的・継続的証明メカニズムの欠落
どれほど立派なセキュリティフレームワークや成熟度モデルを経営レベルで標榜していても、それが現場の開発・保守プロセスにおける動的なアクセス制御やストレージの自動削除ポリシーとシステム的に連動していなければ、攻撃者にとっては単なる「絵に描いた餅」に過ぎません。
「検出(Detection)」依存の限界と「認可の動的証明(Proof of Authorisation)」への転換要請
本インシデントにおけるもう一つの構造的盲点は、SIEMやSOCによる事後ログ解析といった「検出(Detection)」中心の運用モデルが持っている不可避なタイムラグです。
- 事後検出の限界とタイムラグ:
- 大阪大学のケースでは、データダウンロード(9/26)から発注元への報告(10/9)まで13日間を要した。
- 大阪公立大学のケースでは、システム障害発生(10/2)から原因報告(10/20)まで18日間を要した。
正規資格を悪用して数分から数時間でデータの持ち出しや暗号化を完了させる現代のサイバー攻撃において、「事故が起きた後にログを分析して異常を検知する」仕組みだけでは、被害の発生(Blast Radiusの拡大)を止めることは不可能です。正規端末からの正規ログインである以上、SIEMのアラート閾値を下回り続けるからです。
したがって、セキュリティ設計は、データを共有・アクセスさせる「まさにその瞬間」に、アクセス主体が契約上許可されたエンティティであるか、端末状態がポリシーに準拠しているか、データの保持期限が妥当であるかを動的に検証し、証明できない場合はシステムが自動的にアクセスを遮断・消去する「認可の動的証明(Proof of Authorisation)」メカニズムへとパラダイムシフトしなければなりません。
【従来の検出モデル(今回の限界)】
 [データ共有/アクセス] ─> [侵害・持ち出し発生] ─(13日〜18日経過)─> [ログ解析・事後報告(検出)]
                                                                        └─> すでに被害拡大完了

【認可の動的証明モデル(目指すべきアーキテクチャ)】
 [アクセス要求] ─> [契約・権限・端末状態・保存期限の動的照合(証明)] ─┬─> [不適合:即座にアクセス遮断/自動削除]
                                                                     └─> [適合:最小権限(JIT/JEA)許可]
ガバナンスと現場の解離を明らかにした後、読者が自社組織に適用できる具体的なエンジニアリング・運用対策を示す次セクションへと接続します。
5. 明日から使える実践的プラクティス(エンジニア・情シスへの教訓)
サプライチェーンリスクを低減するために、自社のインフラ・認証・データ管理・委託先監査に今すぐ実装すべき具体的な技術的処方箋を提示します。
1. 【ID・アクセス管理(IAM)の強化】
外部委託先に対する常設特権(Standing Privileges)を全廃し、JITアクセスおよび条件付きアクセスによる接続制御を厳格化します。
- 条件付きアクセスによる準拠デバイス要求: Entra ID等のIdentity Provider(IdP)を用い、外部委託先グループからのアクセスに対して「管理・準拠された端末(Compliant Device)」と「MFA」の両方を必須化(AND条件)します。
- ゲスト/委託先アカウントの自動棚卸し: 長期未使用の外部アカウントをスクリプトで定期抽出し、無効化・削除を自動化します。
2. 【データライフサイクル&境界保護の徹底】
ストレージ上のデータ放置を防ぎ、未承認の共有をシステムレベルで遮断します。
- 本番データの自動マスキングと配置禁止: テスト・保守環境や共有ストレージへの個人情報本番データの配置をDLP(データ損失防止)ルールで抑止します。
- SharePoint Online(SPO)における外部共有期限とアクセス自動失効: 外部共有リンクおよび外部ユーザーのアクセス権限に自動有効期限を設定します。
3. 【委託先監査とASM(Attack Surface Management)の刷新】
- 形式的な紙のセキュリティチェックシートからの脱却: 年1回の自己申告型問診票に依存せず、ASMツールを用いて委託先の外部露出面(VPN機器の未修正脆弱性や不要ポートの開放状態)を定量的・継続的にモニタリングします。
- 再委託先の動的レジストリ照合: 事前承認された再委託先のドメインや識別子をIdPのホワイトリスト(再委託レジストリ)として管理し、未登録の協力会社アカウントへのデータアクセス権限付与をシステムが自動的にブロックする構造を構築します。
| 対策領域 | 具体的技術手段 | 導入ハードル | 獲得できる効果 |
| IAM・認証 | Entra ID条件付きアクセス(準拠端末+MFA)およびJITアクセスの導入、ゲスト自動棚卸し | 中(貸与端末の配備または相手方テナントとのIdP連携が必要) | 盗まれた認証情報を用いても、未管理端末からのアクセスや不必要なラテラルムーブメントを遮断。 |
| データ保護 | SPO外部共有期限(90日)設定、自動消去ポリシー、DLPによる未承認ストレージ転送ブロック | 低〜中(管理コマンドで適用可能。既存共有の事前評価が必要) | 作業終了後のデータ残留事故を回避し、マルチホップ再委託先への無制限なデータ流出を自動防止。 |
| 監査・ASM | ASMによる委託先外部露出面(VPN等)の定量モニタリング+再委託先レジストリ動的照合 | 中〜高(ASMツールの導入および運用ルールの見直しが必要) | 委託先の脆弱性を早期検知し、書面上のルールをすり抜ける「報告のない協力会社」への共有をシステム制御。 |
実践的な技術プラクティスを網羅した上で、記事全体の結論および今後のセキュリティパラダイムシフトをまとめる最終セクションへと移行します。
6. まとめ:サプライチェーンセキュリティを「境界型防御」から「アイデンティティとデータ」へ
本インシデントがエンタープライズのセキュリティアーキテクトに突きつけた最大の本質的教訓は、「どれほど強固なネットワーク境界を築き、高度な経営理念やセキュリティ成熟度モデルを掲げていようとも、委託先や正規アカウントを暗黙に盲信する運用を続けていれば、サプライチェーンの最弱環から全基盤が崩壊する」という不可避な事実です。
境界型防御の時代は完全に終焉を迎えました。社内・社外のネットワーク境界に依存するのではなく、すべてのアクセスコントロールの軸を「アイデンティティ」と「データそのもの」へと移行させなければなりません。アクセスを試みる主体が「誰であり、どのデバイスから、どの契約に基づいているか」をアクセスのまさにその瞬間に動的かつ暗号的に証明(Proof of Authorisation)し、データそのものに厳密な有効期限とライフサイクルを強制することだけが、サプライチェーン攻撃による被害影響範囲(Blast Radius)を最小化する唯一の道です。
最後に、CISO、ITインフラ管理者、およびセキュリティエンジニアの皆様が、自社環境の死角を排除するために今すぐ実行すべき3つの緊急点検アクションを提示して本稿の結びとします。
- 自社環境に登録されているすべての「委託先・再委託先アカウント」の棚卸しを実施し、90日以上サインインのないアカウントや、契約上未承認の協力会社と思われるIDを即時無効化・隔離しているか?
- 共有クラウドストレージ(SharePoint/OneDrive等)上に、作業終了後も削除されず放置されている本番データや個人情報がないか緊急監査を行い、外部共有有効期限および自動削除ポリシーをシステム的に強制適用しているか?
- 再委託の事前申請・承認ルールが単なる「紙の契約書」にとどまらず、IdPの条件付きアクセス、準拠デバイス要求、およびアクセス制御リスト(ACL)とシステムレベルで連動・動的照合されているか?
フロンティアAI時代に向けた「多層防御」と「ゼロトラストアーキテクチャ」へ
フロンティアAIの進化とともに、サイバー攻撃の手口はますます高度化・高速化しており、インフラを支えるエンジニアの皆様が背負う責任と課題は日々大きくなっています。
SCSKでは、フロンティアAI時代においては、ゼロトラストの原則である「侵入は避けられない(Assume Breach)」を前提としたサイバーレジリエンスが最も重要だと考えています。フロンティアAIレディの「3層防御モデル」、境界型防御が終焉を迎えた今、「多層防御(Depth in Defense)」と「ゼロトラストアーキテクチャ(Zero Trust Architecture)」が必須となっています。特に今回の事案や、ランサムウェア被害で最も課題となっているラテラルムーブメント(横移動)を阻止する具体的ソリューションとして 次世代マイクロセグメンテーション Zero Networks をお勧めしております。
Zero Networks は、サーバ・クライアントといったホスト単位でネットワーク分離(セグメンテーション)するのはもちろんのこと、特許技術を用いて管理ポート(RDP/SSH等)をデフォルトで閉鎖し、ジャストインタイム(Just-In-Time:JIT)で多要素認証(MFA)を適用することが可能です(≒特権ID管理)これまでのレガシーマイクロセグメンテーションとは全く異なる”完全エージェントレス型”で、通信可視化からAIによるポリシー自動生成が可能なため短期間の導入が可能です。
今回の事案においても、委託先端末から正規資格で侵入したとしても、Zero Networks が実装されていれば、他のサーバへのアクセスは阻止することが可能でした。
すでに多くの引き合いをいただいておりますが、Zero Networks に興味をもたれた方は、ぜひ当社までお問い合わせください。

最後に、2026年11月11日 Zero Networks と、マイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge、サッシー)、これまでのウィルス対策ソフト・EDRと異なり、AI ディープラーニング(深層学習)にて非常に高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータを保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど、多層防御とゼロトラストを実現する4つのベスト・オブ・ブリードのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください。

最後までお読みいただき、ありがとうございました。