相次ぐ不正アクセスや個人情報漏えいに対して、国家サイバー統括室、JPCERT/CC、IPA、NICTなどの各機関が注意喚起を公表していますが、10月13日にガートナーも「多発する日本企業の不正アクセス事案に関する緊急的な提言」を公表しています。
フロンティアAI時代のサイバー脅威を整理し、現場で早期に実施すべき7つの具体的なアクションを緊急防衛策として取りまとめています。
1. AI/エージェント脅威の急拡大と日本企業が直面する防衛の危機
2026年9月以降、日本企業および世界各地で重大な不正アクセスや個人情報漏洩インシデントが急増しています。サイバー攻撃における「速度と規模」の不可逆な変化は、国内B2B企業の事業継続や社会的信用を根本から揺るがす重大な経営・技術課題です。本ガイドでは、ガートナーが提示した緊急提言に基づき、AI/エージェント時代のサイバー脅威の実態を整理するとともに、現場のエンジニアやセキュリティリーダーが構築すべき即応型防衛基盤の実践的手法を解説します。
1.1. 攻撃プロセスの自律化と非対称性の拡大
サイバー攻撃者は大規模言語モデル(LLM)やAIエージェントを攻撃基盤に組み込み、従来のペネトレーションテストやスキャンツールを飛躍的に進化させています。例えば、10月14日に韓国で発生した複数の金融機関に対する不正アクセス事案では、中国で開発されたオープンソースのエージェント型ペネトレーションテストツール「ARTEX」とLLMを組み合わせた高度な自律攻撃手法が確認されています。
このように攻撃側でAIおよび自律エージェントの活用が進むことで、以下の攻撃プロセスがシームレスかつ自律的に実行されます。
- 広範囲なスキャンによる攻撃対象資産および脆弱性・設定不備の自動特定
- 攻撃コード(エクスプロイト)の自動生成・修正・最適化
- 標的環境に応じた攻撃コードの即時実行と権限奪取
従来、人間の攻撃者が数日から数週間かけて遂行していた一連の偵察・侵入プロセスは、条件が揃えばわずか数分から数時間へと圧縮されます。ガートナージャパンでバイス プレジデント チーム マネージャーを務める礒田氏は、「遅かれ早かれすべての攻撃ではAI/エージェント利用が当たり前になり、脆弱性や認証やその他の設定不備が『短期間』かつ『広範囲』で悪用されることになる」と指摘しています。
2026年には、Anthropicの「Mythos」に代表されるフロンティアAIとサイバーセキュリティ脅威の関係が大きく報じられました。Mythosについては一般公開が見送られたことで、攻撃側と防御側の致命的な能力差が一気に拡大する最悪の事態は危機一髪で回避されたものの、攻撃側が今後さらにAIを駆使して脅威を拡大させていくことは確実視されています。無防備な防御側との間に生じている決定的な「非対称性」は、極めて危険な水準に達しています。
1.2. 国内企業の現実と脆弱性管理の限界
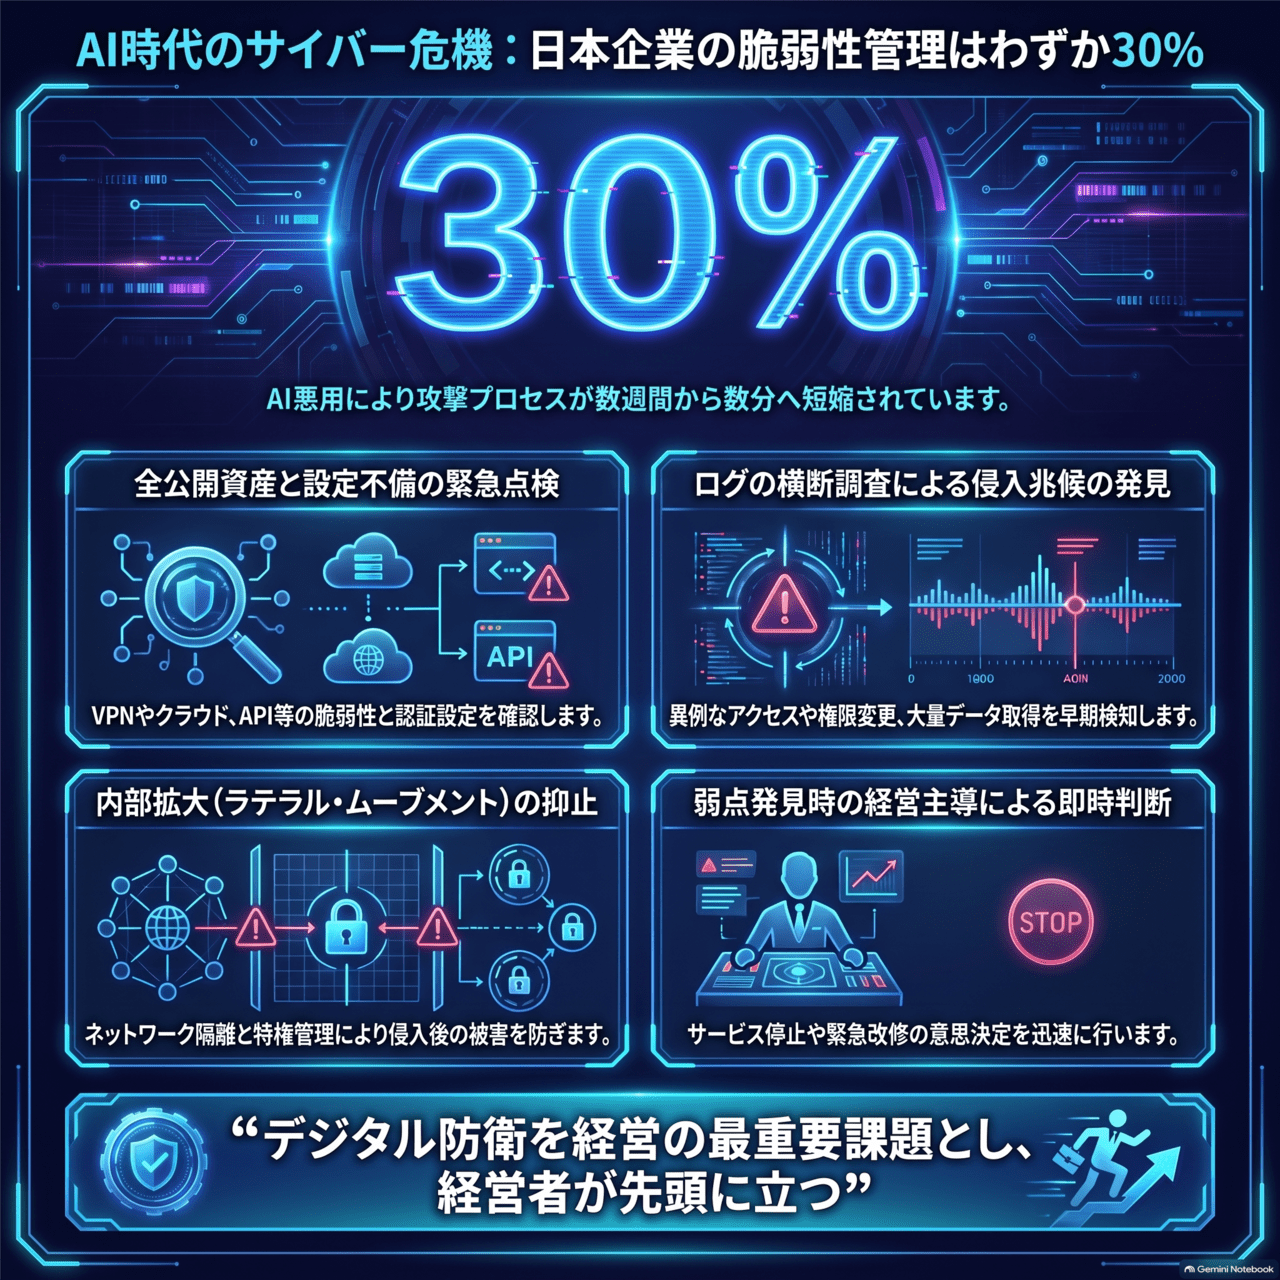
攻撃手法が超高速化・大規模化する一方で、防御側である国内企業の対応体制は著しく遅れています。ガートナージャパンのディレクター アナリストである鈴木 弘之氏は、ガートナーが2026年7月に実施した調査結果を引き合いに出し、「日本の大手企業のうち、脆弱性管理を十分に実施できている企業は30%にとどまる」という衝撃的な事実を明かしています。そのうえで、「この現状を踏まえ、企業はこれまで以上に緊急度を高くして取り組みを強化していく必要がある」と強調しています。
多くの企業が実施している従来の脆弱性管理は、年数回の外部セキュリティ診断や手動でのパッチ適用運用に依存しています。しかし、AIエージェントが数分〜数時間単位で公開面を走査・攻撃してくる環境下では、以下の構造的限界が顕在化します。
- タイムラグの発生: 定期診断の実施から報告書の受領、修正判断に至るタイムライン(数週間〜数ヶ月)が、数分単位で実行されるAI攻撃の速度にまったく追いつかない。
- 評価対象の偏りと漏れ: CVE番号(既知のソフトウェア脆弱性)の管理に偏重し、認証・認可のロジック欠陥やクラウド・APIの設定不備、サードパーティを含めた公開面(エクスポージャ)の把握が不十分である。
- 手動運用のキャパシティ限界: 情報収集や優先順位付けを手作業で行う運用では、AIによって爆発的に増大した攻撃の「規模」を処理しきれない。
従来の静的な境界防御や受動的な定期診断の延長線上では、AIエージェントによる超高速・大規模な攻撃を防ぐことは不可能です。企業は今こそ、リアルタイムかつ先制的に自社の脅威露出面を管理する「CTEM(Continuous Threat Exposure Management:継続的脅威エクスポージャー管理)」へと防衛アプローチを根本からシフトさせる必要があります。
2. AI時代を生き抜く「CTEM」とセキュリティ・バイ・デザイン防御体系
AIによる高度な自律型攻撃に対抗するには、単なる個別セキュリティ製品の導入や年数回の診断といった受動的対応から脱却しなければなりません。いま組織に求められるのは、脅威露出面を常時監視・制御する「CTEM(継続的脅威エクスポージャ管理)」と、設計段階から防衛機構を組み込む「セキュリティ・バイ・デザイン」の確立です。本セクションでは、その概念と組織的価値を明確にします。
2.1. CTEM(継続的脅威エクスポージャ管理)の基本概念と目的
CTEMとは、単なる一回限りの点検ではなく、自社がサイバー空間に晒しているあらゆる「脅威露出面(エクスポージャ)」を継続的に特定、評価、実証、修復していく統合的な先制防衛フレームワークです。
従来の受動的な脆弱性診断と、自律性・継続性を備えた先制的なCTEMアプローチの違いを以下の比較表に整理します。
| 比較軸 | 従来の脆弱性診断 | CTEMアプローチ |
| 実施頻度と評価軸 | 年1〜2回・スポット等の「定期実施」 (過去のある時点における静的な状態を評価) |
自律的かつ「継続的」な評価と常時監視 (変化し続ける脅威環境や構成変更に即時追従) |
| 攻撃対象領域(暴露面)の特定範囲 | 限定的な社内既知システムや 特定ソフトウェアの既知脆弱性(CVE)中心 |
外部公開資産(EASM)、クラウド設定(CSPM/CIEM)、 アイデンティティ(認証認可)、サードパーティを含む全公開面 |
| AI/エージェント型攻撃への対応スピード | 手動分析と報告書作成に数日〜数週間を要し、 自動攻撃に対して壊滅的な時間の遅れが生じる |
AIによる自動検知と攻撃者目線での脅威検証により、 数分〜数時間単位の超高速攻撃に即応 |
技術的観点において、CTEMは単なるソフトウェアのバグ検出にとどまりません。EASM(External Attack Surface Management)による外部公開資産のリアルタイム自動特定、CSPM(Cloud Security Posture Management)や、CIEM(Cloud Infrastructure Entitlement Management)を用いたクラウド設定・アイデンティティ権限の過不足チェックを統合し、攻撃者が侵入に利用可能な「露出された弱点」を網羅的に削ぎ落とすことを目的とします。
2.2. 防御側におけるAI活用と「セキュリティ・バイ・デザイン」
攻撃者がAIやLLMを駆使して自律攻撃を仕掛けてくる以上、防御側もセキュリティ運用にAIを統合し、自動化・先制化を図らなければ対抗は不可能です。
ここで不可欠となるのが「セキュリティ・バイ・デザイン」の思想です。システムやDevOpsパイプラインの設計段階からAIを活用した自動構成評価や動的セキュリティテストを組み込み、本番環境への不備の流出を未然に防ぎます。
ガートナーは、次のように述べています。
「脆弱性診断を委託して定期的に実施する企業は多いですが、自律性/継続性を高めるCTEMの実現に向けた中長期のロードマップを策定すべきです。攻撃側のみではなく防御側もAIを駆使し、先手、先制的、バイ・デザインの対応を進めていく必要もあります。またセキュリティ・オペレーションの実務のみではなく、セキュリティ戦略、組織運営、設計思想のシフト・チェンジ、さらにはセキュリティの仕事の再定義が求められます」
単にツールを自動化するだけでなく、防御側の運用基盤そのものをAI時代に適応させていく戦略的シフトチェンジこそが、企業に不可絶な組織的価値をもたらします。
CTEMとセキュリティ・バイ・デザインの重要性を理解したうえで、次に重要となるのはこれらを現場の運用へと落とし込む具体的な手順です。続いて、ガートナーが緊急提言として示した7つの実践的防衛アプローチを解説します。
3. ソリューションの主要コンポーネント・機能解説(7つの緊急防衛アプローチ)
ガートナーが提示した7つの緊急提言は、急拡大する攻撃から自社の脅威露出面(エクスポージャ)を迅速かつ劇的に削ぎ落とすための実践的コンポーネント群です。これらは単なる応急処置にとどまらず、即応型セキュリティ基盤を構築するための技術的・組織的な基本アクション体系をなしています。本セクションでは、各項目の具体的な実装ポイントとアーキテクチャ上の注意点を詳述します。
3.1. インターネット公開資産および設定不備の「緊急点検・可視化」
攻撃者はインターネット上に露出しているあらゆる接点を探索します。即座にシャドーITを含む全公開資産の緊急監査を実施しなければなりません。
- 点検対象範囲の網羅: Webアプリケーション、APIエンドポイント、管理画面、VPN機器、クラウド環境、自社拠点、および取引先・委託先等のサードパーティ接続環境。特に3.5.に記載するサプライチェーンや保守事業者のVPN機器が知らないところで設置されているケースなど注意が必要です。
- 検証ポイントの精緻化: 既知のソフトウェア脆弱性(CVE)チェックに留まらず、認証・認可制御の欠陥、APIのパラメータ検証不備、不要なポート解放や初期設定の放置、シャドーIPの有無を徹底的に点検・可視化します。
3.2. 横断的ログ監査と異常兆候の早期探知
セキュリティ機器単体のログ確認では、高度な潜伏攻撃を見抜くことはできません。インフラからアプリケーション層に至るログの統合解析基盤を整備します。
- 対象ログの統合: VPN、IDS/IPS、WAF、APIゲートウェイ、認証基盤(Active Directory/Entra ID等)、Webサーバ、従業員向けシステム、クラウドプロバイダーの監査ログ。
- SIEM/SOAR・XDRによる自動相関分析:
- 通常と異なる時間帯・ロケーション・デバイスからの不正ログイン
- アカウントの不審な新規作成や権限昇格(特権IDの不正割り当て)
- セキュリティ設定やグループポリシーの不審な変更
- APIを経由した短時間での大量データ取得・抽出アクション
これらをSIEM/SOARやXDRに集約し、AIモデルを用いた振る舞い検知で早期探知・即時隔離を行う仕組みを整えます。
3.3. プライバシー原則に基づく「データ最小化」と保持管理
侵害を受けた際の被害規模を極小化するため、不要なデータを保有しない「データ最小化」を厳格に適用します。
- 利用完了データの即時消去: 業務上の必要性がなくなった個人情報や機密データは、バックアップを含め遅滞なく速やかに消去・破棄する運用体制を確認します。
- プライバシー原則の監査: 収集・保持しているデータが、最新のプライバシー原則および法規制(個人情報保護法等)に則った管理となっているか緊急点検を行います。
3.4. ラテラルムーブメント(内部水平展開)の強力な抑制
万が一境界が突破された場合でも、攻撃者が内部ネットワークをラテラルムーブメント(横移動)できない設計を施します。実際にランサムウェアの被害にあった多くの企業で導入が行われていないソリューションとなります。
- マイクロセグメンテーションの適用: ゼロトラストネットワークアーキテクチャに基づき、重要システムやDB領域を厳格にネットワーク隔離・アクセス制御します。
- 特権ID(Privileged Access)管理の厳格化: JIT(Just-In-Time)アクセスの導入、ハードニングされた多要素認証(MFA)の全域強制、特権セッションの常時録画と監視を実施し、権限奪取による被害拡大を防ぎます。
3.5. サードパーティ・サプライチェーン・リスクの緊急監査
自社基盤と接続されている外部環境は、格好の侵入口となります。サプライチェーン全域の安全性を緊急監査します。
- 監査対象: 業務委託先、クラウドサービス事業者、海外拠点、API連携先のパートナー企業。拠点や工場で把握していないVPN装置やアプライアンス機器が乗っ取られるケースが増えています。
- 確認項目:
- 直近のインシデント発生の有無および緊急点検の実施状況
- 侵害発生時における緊急連絡体制と連絡網の有効性テスト
- サードパーティ側のインシデント対応プロセスと復旧見通し(RTO/RPO)の妥当性評価
3.6. 重大エクスポージャの緊急修復と迅速な「経営判断」プロセス
深刻な露出(エクスポージャ)が特定された場合、技術的修復のみならず、ビジネスリスクを踏まえた迅速な判断体制が不可欠です。
- 緊急修復の優先実行: 発見された重大な脅威に対し、パッチ適用や構成変更を即時実行します。
- 経営判断プロセスの組み込み: 修正作業に伴い「サービスの一時停止」や「機能制限」が発生する場合、現場技術者から経営陣へ即座にエスカレーションし、ビジネス影響とリスクを比較して数時間・数分単位で遮断等を決断できる経営合意プロセスを明確化します。
3.7. 復旧体制・バックアップ・顧客通知フローの再定義
侵害の発生を前提とした「サイバーレジリエンス」の確保として、非常時の復旧手順および外部通知フローを再確認します。
- バックアップの完全性検証: バックアップデータがランサムウェア等から物理的・論理的に孤立(イミュータブル/エアギャップ化)しているかを確認し、リストアテストを緊急実施します。
- 顧客・関係者通知フローの再定義: 個人情報流出等の最悪のシナリオを想定し、法的な要求事項を満たし経営主導で説明責任(アカウンタビリティ)を果たせる外部通知・広報手順を事前に定めます。
これら7つのアプローチは強力な防衛基盤を形成しますが、実際の現場運用においては「机上の空論」に陥る落とし穴が潜んでいます。次セクションでは、技術者が本番運用で直面する実務上の課題とその回避策にフォーカスします。
4. 実装時の落とし穴と本番運用のコツ(実務者向けアドバイス)
ガートナーの緊急提言を単なるチェックリストで終わらせず、過酷な本番環境で実効性のある防衛線を維持するには、現場技術者が直面する「運用の落とし穴」を正しく認識する必要があります。AI/エージェント主導の高速攻撃に立ち向かうためには、ツール導入だけでなく、運用設計と意思決定プロセスの双方に工夫を施すことが不可欠です。本セクションでは、実務に即した改善手法を提言します。
4.1. 【落とし穴】外注・定期診断依存による「時間のギャップ」の発生
- 陥りがちな落とし穴: 多くの企業では、年1〜2回程度、外部のセキュリティベンダーに委託してペネトレーションテストや脆弱性診断を実施しています。しかし、AIエージェントを用いた攻撃は、脆弱性が公開・顕在化してから数分〜数時間で実行されます。外注診断による「点」の評価に依存する運用では、報告書を受け取った時点で既に攻撃が完了しているという致命的な時間のギャップが生じます。
- 解決策と運用のコツ: 外部委託診断のみの運用から脱却し、EASM等のツールを活用した継続的資産発見と、AIを組み込んだ自動スキャン基盤によるCTEMロードマップを段階的に構築します。常時自社公開面をモニタリングし、設定変更を検知した瞬間に自動評価が行われる運用へと移行します。
4.2. 【落とし穴】「脆弱性パッチ適用」のみに偏重した防衛の抜け漏れ
- 陥りがちな落とし穴: CVE番号が割り当てられたソフトウェア脆弱性のパッチ適用(修正プログラム配布)にばかりリソースを割き、アイデンティティ設定ミスやAPIの認可不備を見落としてしまうケースです。過去の漏洩インシデントでも、ソフトウェア自体は最新であったにもかかわらず、VPNの認証不備やAPIの認可欠陥、クラウド(S3バケット等)の設定ミスから侵入・奪取された事例が相次いでいます。
- 解決策と運用のコツ: CVE管理だけでなく、CSPM/CIEMを活用したクラウド・アイデンティティ設定チェックとパッチ管理を統合した包括アプローチを導入します。アクセス権限の最小化(PoLP)とAPIパラメータ検証の自動チェックを監視項目に標準組み込みします。
4.3. 本番運用を成功させるコツ:経営陣の説明責任(アカウンタビリティ)と迅速な意思決定の組み込み
重大なエクスポージャが検出された際、現場のエンジニアだけで「稼働中のサービスを緊急停止する」「主要通信を遮断する」といった決定を下すことは困難です。インシデント発生後に「再発防止の徹底に努める」という形骸化したスローガンを繰り返すだけでは、AI時代の攻撃スピードに対処できず、社会的信用を破滅させることになります。
ガートナーは、「今や企業は、デジタル空間における絶え間ない攻撃にさらされています。経営者は、この現実を直視し、デジタル防衛を経営の最重要課題の一つに位置付け、自ら先頭に立って取り組む必要があります」と、強く警鐘を鳴らしています。
- 事前に合意されたプレイブック(緊急意思決定基準)の作成: 「クリティカルな設定不備が検知された場合、2時間以内に修正不能であればサービスを一時停止する」といった具体的な判断基準と権限委譲を経営陣とあらかじめ合意し、プレイブックとして明文化しておきます。
- 経営主導の迅速な決断構造: 経営陣はデジタル防衛を経営の最重要事項と認識し、予防的なシステム停止やアクセス制限に関しても自ら迅速に決断を下すガバナンス体制を構築します。
運用の落とし穴を克服し、現場と経営が一体となった防衛体制を整えたうえで、本ガイドの締めくくりとして、技術者やリーダーが明日から着手すべき具体的なファーストステップを提示します。
5. まとめ 自社セキュリティのシフトチェンジと明日からのアクションプラン
AIエージェント型脅威の急速な進化に対し、日本企業が生存するためには、技術・組織・経営の全領域における根本的なシフトチェンジが急務です。従来の延長線上の対策を捨て、先制型防御への転換を果たさなければなりません。
5.1. 記事の要点整理(弾丸リスト)
- AI攻撃の脅威: LLMやAIエージェント(ARTEX等)の悪用により、スキャンから攻撃実行までのプロセスが自律化し、攻撃到達時間が数分〜数時間単位へ短縮。
- 即時緊急アクション: 公開資産(Web/API/VPN/クラウド等)、認証・設定不備、横断的ログ、データ最小化、サードパーティリスクの緊急点検と是正の即時実施。
- 中長期ロードマップ: 外注・定期診断依存から脱却し、継続的な脅威エクスポージャ管理(CTEM)の実現と「セキュリティ・バイ・デザイン」思想の組み込み。
- 経営と現場の連携: 「再発防止」の言葉を超え、緊急時のサービス停止やシステム隔離を経営陣が即断できる事前プレイブックと決断構造の構築。
5.2. 読者へのアクション呼びかけ(Next Steps)
AI時代の脅威に対抗するための防衛線構築は、一刻の猶予も許されません。本記事を読んだ技術者・セキュリティリーダーの皆様は、明日から直ちに以下のファーストステップに着手してください。
- 自社の「インターネット公開資産・接点リスト」の緊急最新化と可視化
- Webアプリ、API、VPN、クラウド環境、拠点のほか、サードパーティ接続口が漏れなく抽出されているかをEASM等の手法を用いて確認・リスト化する。
- 「緊急遮断・停止プレイブック」の策定と経営陣との意思決定フロー確認
- 重大なエクスポージャや侵害の兆候を発見した際、現場から経営陣へ迅速にエスカレーションし、サービス停止や隔離を即断できる手順書を作成・テストする。
自組織の脅威露出面(エクスポージャ)を正確に把握し、継続的かつ先制的な防衛基盤を確立することこそが、AI時代を生き抜く企業の唯一の道です。今すぐアクションを起こし、強固な即応型セキュリティ体系を構築しましょう。
SCSKでは、7つの緊急アプローチをご支援します。特に、緊急度が高い多層防御・ゼロトラストに向けた具体的なソリューションとして、次世代マイクロセグメンテーション Zero Networks を強くお勧めしております。ゼロトラストの原則である「侵入されることを前提」としたサイバーレジリエンスを構築することが可能で、最近もっとも問題となっているラテラルムーブメント(横移動)を完全に阻止します。
具体的には、Zero Networks では、サーバ・クライアントといったホスト単位でネットワーク分離(セグメント化)するのはもちろんのこと、特許技術を用いて管理者が利用するポート(RDP/SSH等)をデフォルト閉鎖し、ジャストインタイム(Just-In-Time:JIT)の多要素認証(MFA)を適用することが可能です(特権ID管理)これまでのレガシーマイクロセグメンテーションとは全く異なる”完全エージェントレス型”で、通信可視化からAIによるポリシー自動生成が可能なため短期間での導入が可能となっております。
すでに多くの引き合いをいただいておりますが、次世代マイクロセグメンテーション Zero Networks に興味をもたれた方は、ぜひお問い合わせください。

最後に、2026年11月11日、Zero Networks とマイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge、サッシー)、これまでのウィルス対策ソフト・EDRと異なり、AI ディープラーニング(深層学習)にて非常に高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータ破壊を保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど、多層防御とゼロトラストを実現する4つのベスト・オブ・ブリードのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください。

最後までお読みいただき、ありがとうございました。