2026年9月16日 ガートナーが公開した『Emerging Tech Impact Radar: Global Attack Surface Grid(新興技術インパクトレーダー:グローバル・アタックサーフェス・グリッド)』で自律型マイクロセグメンテーション(Autonomous Microsegmentation)がアタックサーフェス(攻撃対象領域)の縮小において最も大きな影響力を持つ技術として位置づけられ、今後数年以内にアーリーマジョリティ(初期多数派)の段階に達し、採用が拡大すると予測されています。
1. 境界防御が通用しない「グローバル・アタック・サーフェス」の脅威
現代のエンタープライズネットワークは、もはや「社内」と「社外」を明確に区別できる、物理的な境界線の中には存在しません。データセンター、パブリッククラウド、エッジ拠点、そして無数に広がるアイデンティティ(Identity)が複雑に絡み合い、管理すべき領域は幾何学的に拡大しています。ガートナー(Gartner)は、その最新レポートである『Emerging Tech Impact Radar: Global Attack Surface Grid(2026年9月16日公開)』において、この複雑性の極致を「Global Attack Surface Grid(グローバルな攻撃対象領域のグリッド)」と定義し、従来の境界防御モデルの終焉を告げています。
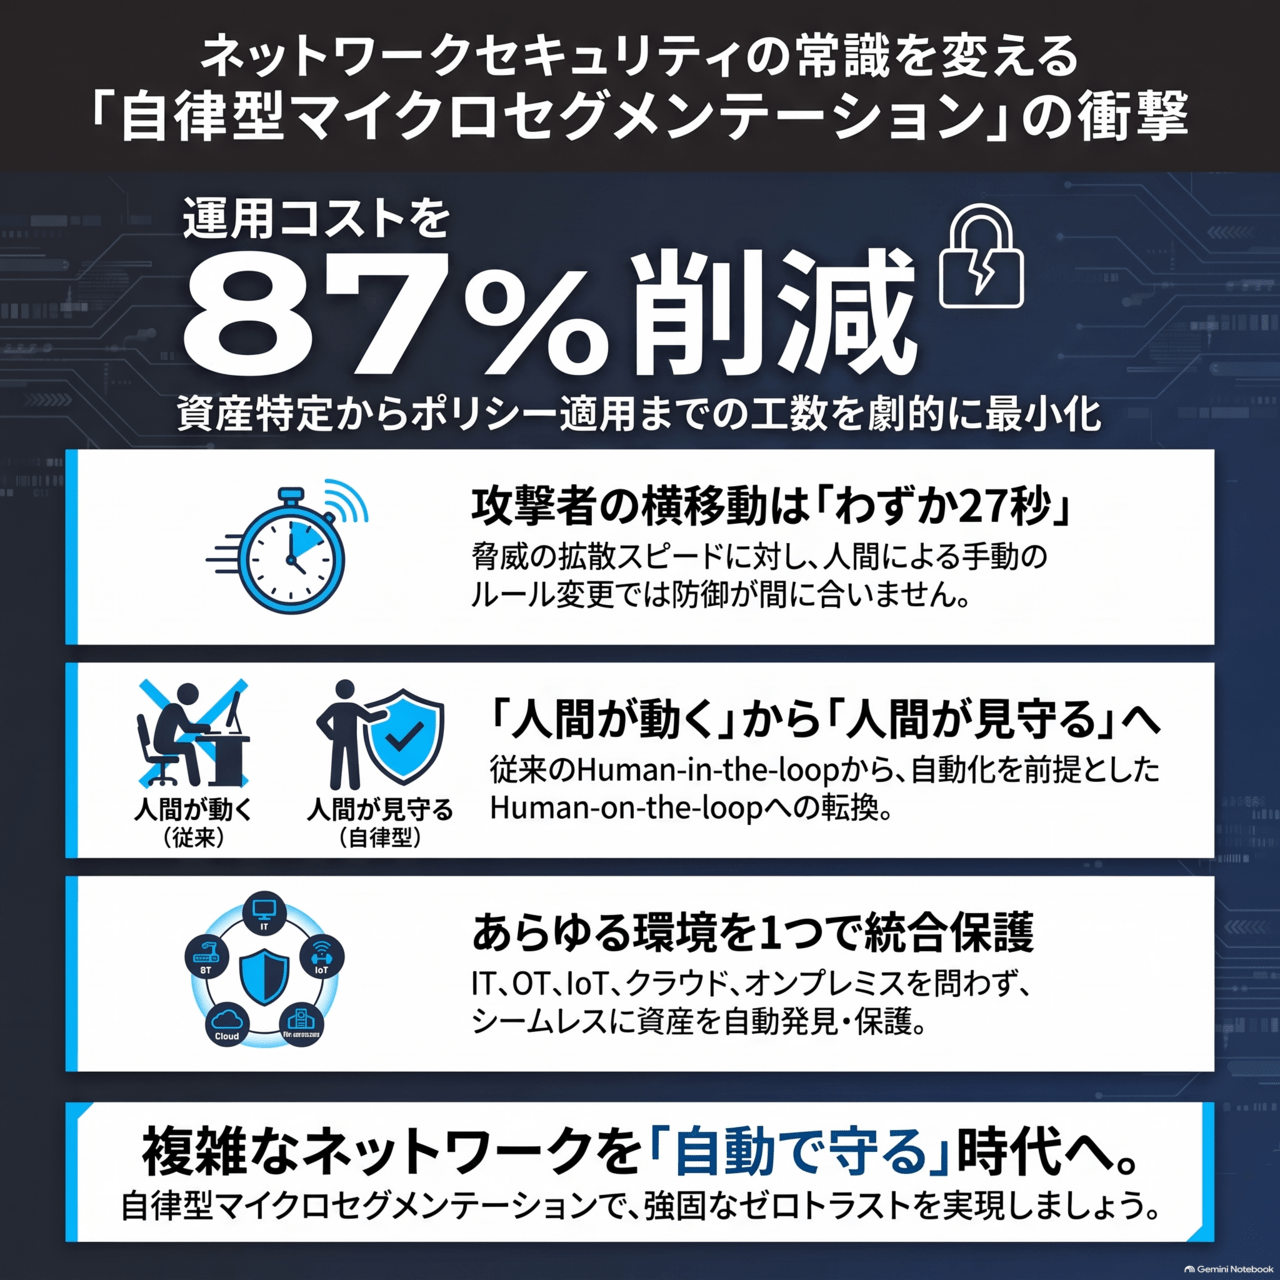
このグリッド化された環境において、我々防御側が直面している最大の戦略的課題は「圧倒的な時間の欠如」です。CrowdStrikeなどの最新データによれば、攻撃者がネットワークへの初期侵入を果たした後、横展開(ラテラルムーブメント)を開始するまでの時間は、わずか27秒にまで短縮されています。これに対し、人間が不審なログを検知し、状況を分析して、手動でファイアウォールのルールを更新するまでには、少なくとも数分から数時間、数日間を要するのが実情です。
では、なぜ従来の「静的なIPベースのルール管理」は限界に達したのでしょうか。その理由は、現代のインフラの動特性にあります。
- アイデンティティの不一致: クラウドワークロードやコンテナ(Kubernetes)環境では、IPアドレスは一時的なものに過ぎません。IPアドレスを信頼の根拠(プロキシ)とする旧来の手法は、動的な環境では即座に陳腐化します。
- AIによる攻撃の高速化: 攻撃者はAIを駆使し、ネットワーク内の脆弱なパスをリアルタイムで特定します。静的なルールは、AI主導の高速な侵害拡大に対して、あまりに無力です。
- 運用負荷の爆発: 数千台規模のサーバー群に対し、手動でタグ付けを行い、複雑なアクセス制御リスト(ACL)を維持し続けることは、人的ミスを誘発するだけでなく、深刻なセキュリティ・ドリフト(設定の乖離)を引き起こします。
「So What?(だから何なのか)」――この問いに対する答えは一つです。攻撃のスピードが秒単位である以上、防御側も人間が介在する「Human-in-the-loop」から脱却し、自動化された侵害封じ込めへと舵を切らなければなりません。本記事では、この課題に対する唯一の解としてガートナーが推奨する「自律型マイクロセグメンテーション(Autonomous Microsegmentation)」の神髄を解説します。
2. 自律型マイクロセグメンテーションによる侵害封じ込めの自動化
「自律型マイクロセグメンテーション」は、従来のレガシーマイクロセグメンテーションが抱えていた「実装の複雑さ」と「運用の重さ」という二大障害を、AIとオートメーションの力で解消する技術です。ガートナーの定義によれば、このソリューションは単なる通信遮断ツールではなく、以下の3つのフェーズを自律的にループさせるエコシステムを指します。
- 資産の適応的発見(Discovery): ネットワークに接続されたすべての資産(IT, OT, IoT)をリアルタイムで特定し、そのコンテキスト(役割や属性)を理解します。
- トラフィックのモデリング(Modeling): 実際の通信テレメトリを継続的に学習し、ビジネスに必要な「正常な動作」を数学的にモデル化します。
- 動的なポリシー適用(Enforcement): 学習結果に基づき、必要最小限の権限(Least Privilege)を定義したポリシーを自動生成・適用します。
ここで重要なのは、運用のパラダイムシフトです。従来のセキュリティ運用は「人が作業し、システムが実行する」というHuman-in-the-loopでした。対して、自律型モデルは「システムが実行し、人が監督する(Human-on-the-loop)」へと移行します。これは単なる自動化ではなく、信頼の委譲です。
特筆すべきは、ガートナーの『2025 Hype Cycle for Workload and Network Security』において、マイクロセグメンテーションが「Slope of Enlightenment(啓蒙の坂)」に位置付けられたことです。これは、かつての「期待の幻滅期」を乗り越え、真に実用的な技術として市場に浸透し始めたことを意味します。現在の市場浸透率は5%から20%程度とされていますが、今後3〜6年以内にメインストリームになると予測されています。
以下に、従来のレガシーな手法(VLAN/エージェントベース)と、自律型モデルのCapability(能力)を対比させました。
マイクロセグメンテーション手法の比較分析
| 評価項目 | レガシー手法(VLAN/Agent型) | 自律型マイクロセグメンテーション |
|---|---|---|
| ポリシーモデル | Human-in-the-loop(手動・リアクティブ) | Human-on-the-loop(自動・プロアクティブ) |
| 拡張性 | 低い(ルールの手動更新がボトルネック) | 極めて高い(ネットワーク変化に自動追従) |
| 脅威封じ込め速度 | 遅い(手動介入によるタイムラグ) | 即時(27秒の攻撃に即応可能) |
| 環境カバレッジ | 主にオンプレミスIT環境 | IT/OT/IoT、クラウド、K8sを網羅 |
| 運用負荷 | 極めて高い(タグ付け、ライフサイクル管理) | 極めて低い(決定論的な自動化) |
| 精度と信頼性 | 設定ミスやセキュリティ・ドリフトのリスク | 振る舞い学習に基づく高精度なポリシー |
| 市場の成熟度 | 幻滅期を経験したレガシー技術 | 啓蒙の坂(Slope of Enlightenment)に位置 |
| AI Readiness | 静的なルールのためAI攻撃に脆弱 | AI主導の攻撃に対抗可能な動的防御 |
この比較から明らかなように、自律型モデルは単なるツールの進化ではなく、企業のサイバーレジリエンス(回復力)を根本から再定義する戦略的投資なのです。
3. 実務を支える5つの主要機能と実装の価値
ガートナーが自律型マイクロセグメンテーションの「サンプルベンダー」として言及するZero Networksなどのプラットフォームは、具体的にどのような機能で実務を支えるのでしょうか。5つの核心的な機能とその価値を分析します。
1. 適応型アセット発見と接続学習
導入直後、エージェントを配布することなく、ネットワーク全体の資産マップを数分で自動生成します。単にIPをリストアップするのではなく、すべてのポートレベルの通信を学習し、資産間の依存関係を可視化します。これにより、従来のプロジェクトで数ヶ月を要していた「現状把握」の工数がほぼゼロになります。
2. アイデンティティ主導のセグメンテーション
ガートナーが2026年レポート『Reimagining Network Microsegmentation: Beyond the IP』で提言している通り、現代の防御は「IPベース」から「アイデンティティベース」へ移行しなければなりません。ユーザー、デバイス、プロセスのアイデンティティを検証し、権限のある主体のみが特定の資産にアクセスできるよう制御します。これにより、AIを用いた正規IPのなりすまし攻撃を無効化します。
3. ネットワーク層のJIT MFA(ジャストインタイム多要素認証)
これは極めて強力な防御策です。RDPやSSH、WinRMといった管理用プロトコルを通常時はネットワークレイヤーで「完全遮断(ステルス化)」し、必要な時だけMFAを経て一時的に通信を許可します。特筆すべきは、これがネットワークレイヤーで行われる点です。攻撃者からはポートが閉じているように見えるため、スキャンすら困難になります。
4. RPCファイアウォール
ランサムウェアがドメインコントローラー(DC)を攻撃する際、頻繁に悪用されるのがRPC(Remote Procedure Call)の脆弱性です。自律型モデルはRPC通信をきめ細かく制御し、管理上の正当な通信のみを許可する「特化型防御」を提供します。DCはインフラの心臓部であり、ここを自律的に保護できることは、破滅的な被害を防ぐ最後の砦となります。
5. エージェントレス・マルチモーダル・アーキテクチャ
既存のホストが持つネイティブな制御機能(OSのファイアウォールなど)を活用することで、エージェント不要の実装を実現します。これにより、エージェント導入が不可能な古いOS、OT機器、IoTデバイス、さらにはKubernetes環境まで、単一のプラットフォームで一元管理が可能になります。異種混合環境における「防御の空白地帯」を完全に排除できるのです。
4. 実戦経験に基づくアドバイス
例え技術が自律型であっても、それを組織に導入する際には「現場の知恵」が不可欠です。多くのプロジェクトを見てきたITアーキテクトの視点から、成功のための勘所を提示します。
実装時の注意点:「静的なIPベースの思考」というテクニカルデット
最大の失敗要因は、管理者が「従来通りの手動運用」を自律型ツールに持ち込んでしまうことです。特定のIPに対して固定のルールを書き込もうとすると、自律型モデルの「ネットワークの変化に自動追従する」という最大の利点を殺してしまいます。また、クラウドとオンプレミスで個別に設定を行おうとすると、必ずポリシー・ドリフトが発生します。アイデンティティを唯一の真実(Single Source of Truth)とし、システムにポリシー生成を委ねる「マインドセットの転換」が求められます。
本番運用のコツ:30日間の「接続学習」とシミュレーション
いきなり「遮断モード(Enforcement Mode)」にするのは、業務への影響を考えるとリスクが高いと判断されがちです。推奨されるのは、最初の30日間を徹底的な「学習期間」とすることです。Zero Networksのようなソリューションが提供する「シミュレーション機能」を用い、生成されたポリシーを適用した場合の影響を可視化します。「どの正規通信が遮断される可能性があるか」を事前に把握し、微調整を済ませてから一括適用することで、業務影響ゼロでのセグメント化を実現できます。
コスト効率の評価:なぜ87%もの削減が可能なのか
ESG(Enterprise Strategy Group)のテクニカルバリデーションによれば、自律型モデルは従来のマイクロセグメンテーションと比較して平均87%のコスト削減を達成できるとされています。 この数字の裏付けは、単なるライセンス価格ではなく、以下の要素にあります。
- 運用工数の削減: タグ付けやルール作成の手間が自動化されることで、人的リソースを戦略的業務にシフトできます。
- テクニカルデットの解消: 複雑すぎて誰も触れなくなった古いFWルールの整理にかかる膨大なコストを排除します。
- 実装難易度の低下: ViB Techの調査では、マイクロセグメンテーション導入の最大の障壁は「実装の複雑さ」です。自律型モデルはこの障壁を自動化で突破します。
5. まとめ 自己防衛型ネットワークの構築に向けた次のステップ
本記事を通じて、ガートナーが提唱する「自律型マイクロセグメンテーション」がいかに現代のセキュリティ戦略の核であるかを解説してきました。もはやマイクロセグメンテーションは、「あれば望ましい(Nice to have)」オプションではなく、ゼロトラスト・アーキテクチャを実現するための「基盤(Foundational)」です。これは、CISA(米サイバーセキュリティ・インフラセキュリティ庁)の最新ガイダンスでも明確に述べられています。
攻撃者が27秒で目的を達しようとする戦場において、人間が手動で応戦することは、剣を持って戦闘機に立ち向かうようなものです。自動化された発見、学習、執行のサイクルを持つ「自律型」の防御基盤こそが、ランサムウェアの被害を最小限に食い止め、企業の事業継続性を守る唯一の現実的な解なのです。
明日から取り組むべきアクション
- AI Readinessの評価: 自社のネットワークがAI主導の高速攻撃に耐えうるか、現状の自動化レベルを客観的に評価してください。
- 現状の「死角」の把握: ネットワークマップが正確に更新されているか確認してください。もし手動で更新しているなら、そこが最大の脆弱性です。
- 自律型モデルの試行: 複雑な設定なしに導入できるエージェントレスのソリューションを、まずはクリティカルなセグメントから試行することをお勧めします。
SCSKは、ITインフラとセキュリティの深い知見を活かし、複雑化するエンタープライズネットワークを「自律的に防御する未来」へと導くパートナーです。
自律型マイクロセグメンテーション Zero Network にご興味をもたれましたら、ぜひ当社までお問い合わせください。

脅威は恐れるのではなく、テクノロジーの力で制御可能なものに変えていく必要があります。本質的なセキュリティの変革に向けて、ご一緒させてください。