10月に入ってタイムズカーの660万件の情報漏えいに始まり、JR東日本(えきねっと)、日経新聞社(日経BP)、大和証券、スズキ、ローソン、ブックオフ、ビックエコー、スカイネット、シチズン、焼肉きんぐ、SanSan、NewsPicks、GMO などなど不正アクセスによる情報漏洩のニュースはとどまることを知りません。
ランサムウェア被害も同じく政府のデジタル社会形成の司令塔であるデジタル庁(GSS)や、ソフトバンクグループのクラウド事業者IDCフロンティア(IDCFクラウド)でさえ、同様の被害を受けている状況は、サイバー攻撃のAIによる高度化・巧妙化に加えて、クラウドサービスの普及やリモートワークの定着による管理不足(脆弱性管理不備)、内部不正、ヒューマンエラー(メール誤送信、フィッシングメールなど)など、原因は様々で多岐にわたります。
(不正アクセスやクラウドサービス停止を含め被害に合われた企業・自治体のIT担当者はお休みが無くなっている状況かと思います)
1. 相次ぐ不正アクセスと個人情報漏えい — 現場が直面するサイバー脅威の現実
1.1 注意喚起の背景と「公開システム」におけるセキュリティの戦略的前提
3連休直前の2026年10月9日(金)内閣官房国家サイバー統括室および総務省より、不正アクセスによる大量の個人情報・機微情報の漏えい事案の発生を踏まえた注意喚起が出されました。ウェブ(Web)システムは現代のB2B型エンタープライズ基盤として不可欠な存在ですが、インターネットに公開されている以上、攻撃者から常時スキャンされ、脅威に晒されています。大量の重要データを扱う事業者は「システムは常に攻撃を受けている」という前提(Assume Breach)に立ち、アタックサーフェス(攻撃対象領域)の管理とセキュリティ対策を経営戦略上の最優先課題へ位置づけることが不可欠です。
JPCERTも10月8日(10月9日更新)に「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を出していますが、より詳細な攻撃手法も報告されています。
上記のような注意喚起が出された背景には、従来の対策のみでは防ぎきれない巧妙な攻撃手口の存在があります。現場が直面しているサイバー脅威の実態と、企業が追うべきリスクの深刻度をまずは正しく評価する必要があります。
1.2 攻撃手口の高度化と事業者が直面する具体的リスクの評価
提供された注意喚起文書によると、攻撃者は主に「Webシステムの脆弱性」「サプライチェーンの隙」「堅牢さを欠くデータ管理」という3つの死角を巧妙に悪用して侵入を果たしています。特に近年のサイバー攻撃は、AIの悪用をはじめとする高度化・巧妙化が著しく、単なる一時的なシステム障害にとどまらない深刻な実務的インパクトをもたらします。
不正アクセスによって一度データが窃取されると、事業停止や煩雑な顧客対応を余儀なくされるだけでなく、攻撃者が窃取した個人情報や業務情報を公開すると脅迫したり、不正に売買したりする二次被害へと直結します。このように情報漏えいは、企業の社会的信用を失墜させ、事業の継続性を揺るがす重大な経営リスクへと発展するのです。
1.3 従来の境界防御における限界と問題の構造化
高度化・複雑化の一途を辿る脅威環境下においては、「外部境界で侵入を100%遮断する」従来の境界型防御手法には限界が存在します。そのため、侵入される可能性を予期したサイバーレジリエンス(回復力・適応力)の構築と、ゼロトラスト思想に基づく構造的な防壁の再構築が求められます。
事業者が抱えるセキュリティ上の構造的課題は、主に以下の3つの領域に分類・整理できます。
| 領域 | 構造的課題の要因 | 発生するリスク |
| Webシステム管理 | 脆弱性パッチ適用の遅れ、不要機能・ポートの放置、不十分な認証体系 | 容易なシステム侵入、管理者権限の乗っ取り、Web改ざん |
| サプライチェーン | 防御の弱い委託先・再委託先を経由した侵入、不透明な運用実態 | 委託先を踏み台とした標的企業内部ネットワークへの侵入拡大 |
| 保有データ管理 | 不要データの長期保有、暗号化の欠如、クラウドの公開設定ミス | 侵入時の大量データ一括窃取、情報の公開脅迫・不法売買 |
次セクションでは、これらの構造的課題に対して国家サイバー統括室が推奨する、包括的なソリューションアプローチの全体像を解説します。
2. 多層防御とサプライチェーン統制による包括的セキュリティアプローチ
2.1 包括的セキュリティアプローチの戦略的意義
不正アクセス被害を最小化し、事業継続性を維持するためには、「Webシステム管理」「サプライチェーン対策」「適切なデータ管理」の3大領域をシームレスに融合させた包括的ソリューションアプローチが不可欠です。どれほどWeb境界を防御しても、委託先に脆弱性があったりデータが平文で放置されていれば、攻撃者は最も弱い環(Weakest Link)を突いて全社資産を掌握します。自社とエコシステム全体を統合的に俯瞰し、防御・検知・保護をバランスよく組み合わされた多層防御体系を構築することこそが、現代の巧妙なサイバー脅威に対抗する唯一の戦略的解答です。
組織全体でこの包括的な取り組みを推進するために、まずは国家サイバー統括室が示す「3つの柱」の全体像を理解し、自社の施策へ落とし込んでいく必要があります。
2.2 3つの柱に基づく統合セキュリティ体系の策定
国家サイバー統括室のガイドラインに基づく統合セキュリティ体系は、相互に補完し合う以下の「3つの柱」によって構成されています。
- Webシステム等の適切な管理(入口・内部の堅牢化) インターネット公開システムのみならず内部ネットワークの脆弱性を排除し、不正侵入と特権奪取を未然に防止します。
- サプライチェーンを通じた侵害への対策(委託先・再委託先を含めた統制) 個人情報や業務情報を共有する委託先・再委託先を含めたサプライチェーン全体でセキュリティ基準を統一・管理します。
- データの適切な管理(資産の最小化と強固な保護) 万が一侵入を許した場合でも被害を抑えるため、保有データの最小化、暗号化、アクセス制御を徹底します。
2.3 公式ドキュメントを超えた「実戦型アプローチ」への昇華
単一のセキュリティソリューションの導入にとどまらず、「システム・組織・契約・運用」を一体化させた運用プロセスを構築して初めて実戦的な効果を発揮します。
経営層のリーダーシップと現場のエンタープライズ・エンジニアリングを融合させるための要点は以下の通りです。
- 経営課題としての予算・リソース配分: セキュリティを経営のリスクマネジメントとして位置づけ、十分な予算と専門人材を投下する。
- エンジニアリングの実効性担保: 脆弱性管理、MFA導入、暗号化といった技術的対策をアーキテクチャレベルで漏れなく実装する。
- 契約と運用のガバナンス: 委託先との契約にセキュリティ要件・報告義務を明記し、継続的な監査と実態把握を実施する。
3. 実務で導入・強化すべき5つのコア対策
3.1 劇的なセキュリティ向上を実現するコア施策の位置付け
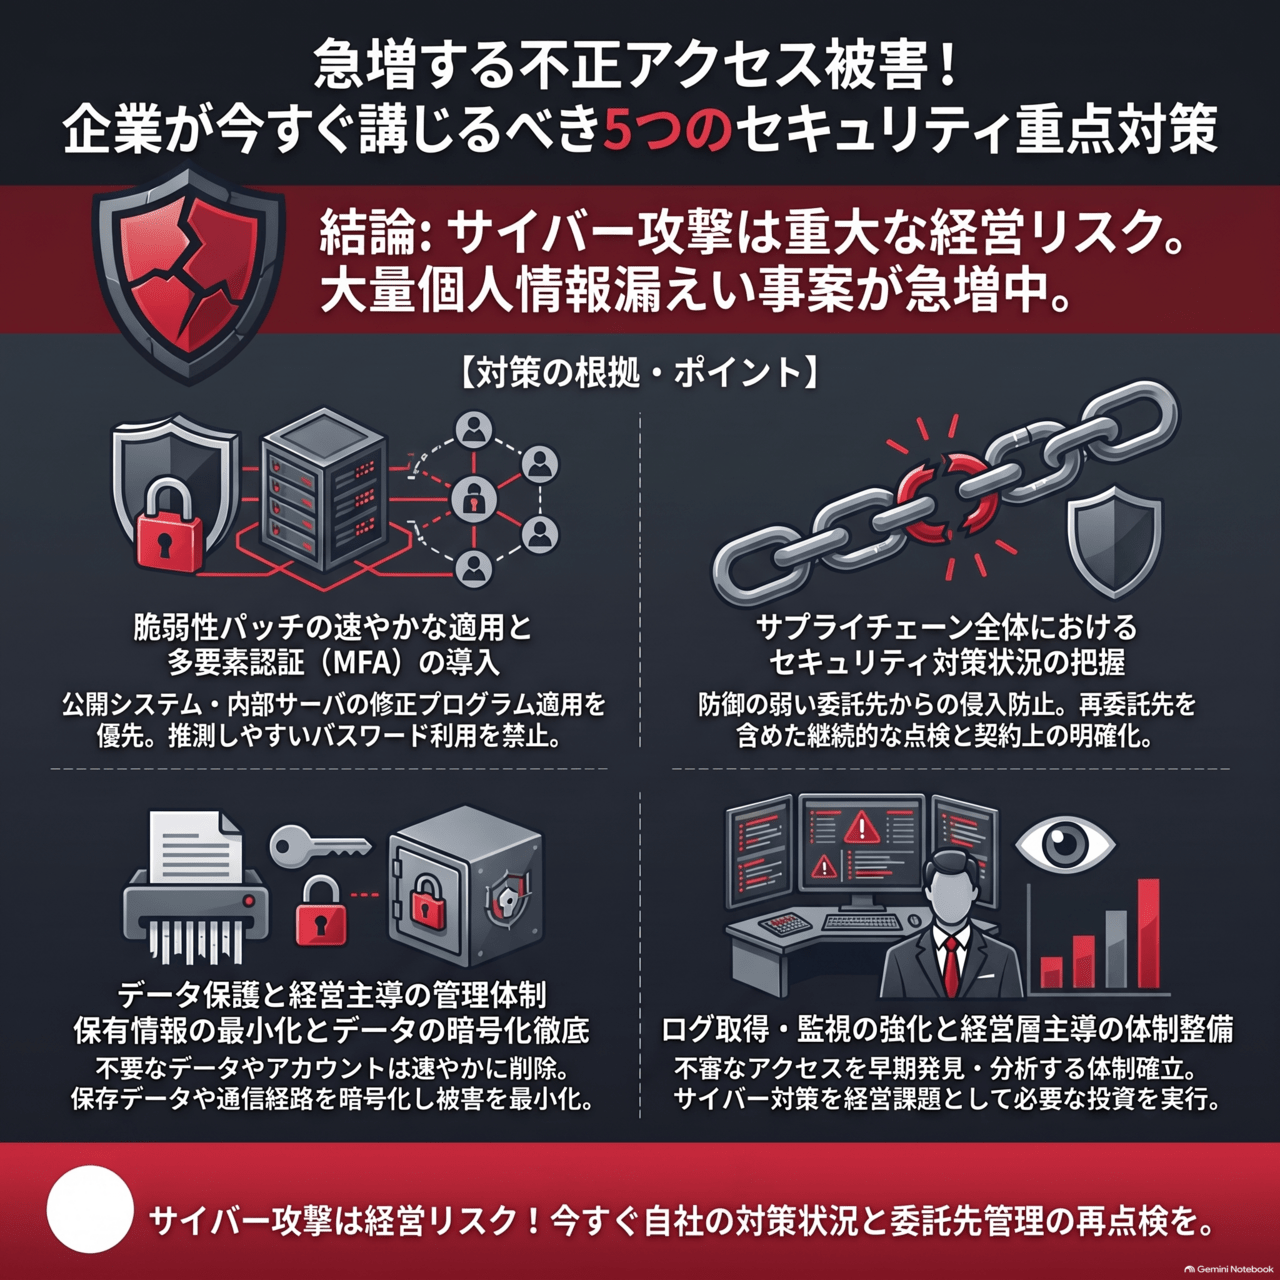
本セクションで解説する5つのコア施策は、企業のセキュリティレベルを劇的に向上させ、国家サイバー統括室の注意喚起を実務へ落とし込むための要石です。攻撃者の侵入コストを引き上げ、侵入された場合でも被害拡大を局限化する多層防御モデルを完成させるには、個別の技術施策を断片的に導入するのではなく、相互の補完関係を理解した上で体系的に実装・強化する必要があります。現場のエンジニアや情報システム担当者が明日から実務で導入・強化すべき具体的なアプローチについて詳しく解説していきます。
3.2 施策1:脆弱性の迅速なパッチ適用と資産の健全化
OS、ミドルウェア、CMS(コンテンツ・マネジメント・システム)、アプリケーションにおけるセキュリティパッチの適用は最優先事項です。公表後短時間で悪用コードが出回るため、計画的かつ迅速なパッチ適用体制を構築します。サポートが終了(EOL)している製品やバージョンの即時廃止、使われていない機能・ポート・プロトコル・サービスの停止・無効化により、アタックサーフェスを最小化します。また、定期的な脆弱性診断の実施が不可欠です。
特に強調すべきは、インターネット非公開の内部サーバへのパッチ適用です。攻撃者は外部境界を突破した後、内部ネットワーク内で探索を行い、脆弱な内部サーバを経由して特権奪取や重要データベースへアクセスを広げるラテラルムーブメント(水平移動・横展開)を実行します。内部サーバの堅牢化は、この横展開を途中で遮断するために不可欠な防波堤となります。
3.3 施策2:多要素認証(MFA)と最小権限によるアカウント統制
適切な認証対策の導入は、不正アクセスのリスクを大幅に削減します。すべての公開システムや管理画面において多要素認証(MFA)を標準導入し、推測されやすい簡易なパスワードの使用を厳格に禁止します。この際、MFAを迂回されるリスクを防ぐため、Basic認証などのレガシー認証プロトコルの全面無効化を併せて実施することが極めて重要です。
アクセス権限管理においては「最小権限の原則(PoLP)」を徹底し、業務上の役割に応じて閲覧権限と更新権限を分離します。特に管理者権限(特権ID)については、申請・承認・付与・剥奪に至るIDライフサイクル管理を厳格化し、異動者や退職者のアカウント、長期間利用されていない不要アカウントを自動または即時に無効化・削除するガバナンスプロセスを確立する必要があります。
3.4 施策3:ログ監視・分析とサイバーレジリエンスの構築
「侵入の完全阻止は不可能である」という前提のもと、不審な挙動を早期に発見し拡大を防ぐサイバーレジリエンスの構築が不可欠です。個人情報や業務情報へのアクセス記録を含むログを適切に取得・保管し、外部からの異常な認証試行、不審な通信、大量アクセス、大量データの取得痕跡を定期的に点検・分析する体制を整えます。
侵入検知・防御システム(IDS/IPS)を活用する際は、最新の攻撃パターンに対応できるようパターンファイルを定期的に更新してください。また、万が一の侵害発生時にも事業を停止させないよう、インシデント対応態勢をあらかじめ整備し、事業継続計画(BCP)の中にサイバーセキュリティを正式な要素として組み込んでおくことが組織の生存率を高めます。
3.5 施策4:委託先・再委託先を含めたサプライチェーン管理の実践
攻撃者は自社よりもセキュリティが手薄な委託先企業を「踏み台」として侵入し、標的企業へアクセスを拡大させます。委託先管理においては、情報セキュリティ方針や管理体制、役割分担・責任分界点を明確に確認し、個人情報・業務情報の取扱状況を定期的に点検します。
契約締結時には、情報の取扱方法、アクセス権・ログ管理の実施、不審なアクセスや漏えい発生時の報告義務、インシデント発生時の連携体制を明記してください。この確認は初期契約時だけでなく、再委託先の管理状況を含めて継続的に実施する必要があります。さらに、委託先へ付与するアクセス権や提供するデータを必要最小限に絞り込み、業務終了後は確実にデータを削除させる統制を徹底します。
3.6 施策5:保有データの最小化と強固なデータ保護(暗号化・クラウド設定)
自社が保有する情報資産の全体像(所在、管理者、利用目的、保存期間)を棚卸しによって正確に把握することがデータ管理の出発点です。万が一侵入された際の被害規模を抑えるため、利用目的を終えた情報や法令上の保存期間を経過した情報は、速やかに削除・廃棄して「保有情報の最小化」を図ります。
データの保護においては、保存データおよび通信経路の暗号化を徹底し、パスワード等の認証情報を平文で保存することを厳禁とします。外部電磁的記録媒体の利用ルール整備やバックアップデータの保護も不可欠です。クラウドサービスを利用する場合は、サービス仕様を正しく理解した上で、保存領域やデータベースの公開設定・アクセス権限設定に誤りがないか定期的に点検してください。
4. 実戦経験に基づく現場の落とし穴と本番運用のノウハウ
4.1 現場適用における課題と実務的ノウハウの重要性
理論上は正しいセキュリティ対策であっても、いざ本番運用へ適用する段階になると、現場はアラートの多発や委託先管理の形骸化といった技術的・運用的な「落とし穴」に直面します。どれほど立派なセキュリティ規定を作成しても、現場の運用と乖離していれば攻撃者の前には無力です。エンタープライズ環境の実情に即した運用ノウハウをあらかじめ組み込み、アラート疲れを回避しつつ、サプライチェーンを含む実効性のある監視・統制態勢を設計することが、成功と失敗を分ける境界線となります。
運用現場で特に発生しやすい2つの落とし穴と、インシデント発生時に備えた外部連携の手順について具体的に解説します。
4.2 落とし穴1:アラート疲れとログ放置を防ぐ「実用的ログ点検・監視態勢」の構築
「ログを取得しているが誰にも見られていない」という放置状態は典型的な落とし穴です。膨大なアラートによる「アラート疲れ」を防ぎ、実効性のあるSIEM/SOC運用を実現するには、ノイズを削減し高リスクな挙動に絞った具体的な「しきい値設定」と検知ルールのチューニングが不可欠です。
具体的には、「同一アカウントまたは同一IPからの短時間(例: 5分間)における連続MFA試行失敗やパスワードエラー」や、「深夜・休日等の業務時間外における特定DBからの短時間での大容量データ転送・エクスポート動作」といった明確な検知ルールを設定します。ログ保管期間をあらかじめ定義した上で、これらのしきい値を超えた異常を検知した際、即座に当該アカウントのアクティブセッションを切断・隔離する一次対応手順(プレイブック)を整備しておくことが重要です。
4.3 落とし穴2:名ばかりの委託先管理を脱却する「継続的点検と情報共有範囲の最適化」
契約時に一度だけチェックシートを提出させて満足する「形骸化した委託先管理」は極めて危険です。時間の経過や再委託先の選定に伴い、実際の現場運用は容易に不透明化します。
これを回避するには、契約時だけでなく年1回以上の定期監査やセキュリティ認証の更新確認を運用プロセスに組み込み、再委託先を含めた最新の管理状態を可視化し続ける必要があります。制度的な統制に加え、委託先に開示する個人情報や業務情報そのものを「当該業務の実行に不可欠な最小限」に絞り込むテクニカルなコントロールを徹底し、契約終了後はデータ消去証明書の提出を求めるなど、物理的・技術的なデータ破棄の確認まで完遂することが脱却のカギとなります。
4.4 本番運用のコツ:インシデント発生時の官民連携・情報共有態勢の事前整備
未知の攻撃手法等により万が一不正アクセスや情報漏えいが発生した場合、被害の拡大を防ぐ決定打となるのは、社内に閉じない「スピード感を持った官民連携と情報共有」です。
これを実現するため、インシデント発覚からのシームレスな初動・外部通報タイムラインを事前策定します。【初動対応段階(0〜24時間)】でシステム隔離とログ保全を実施し、同時に社内エスカレーションルートを通じて経営陣へ報告。【外部報告段階(24〜72時間以内)】として、内閣官房国家サイバー統括室や総務省などの所管省庁、技術的助言を受ける専門機関であるJPCERT/CC、そして法令に基づく報告窓口である個人情報保護委員会(PPC)へ、被害状況や攻撃手法の技術情報を迅速に共有・通報するフローを明記します。この社内手続を事案発生前に整備しておくことが、組織の社会的防衛線となります。
5. まとめ 堅牢なセキュリティ基盤の構築に向けて
5.1 経営課題としてのサイバーセキュリティと体制整備
本記事で解説した対策体系は、単なるIT部門の運用タスクではなく、企業の信頼と継続性を左右する重要な「経営課題」です。不正アクセスによる情報漏えいがひとたび発生すれば、事業停止、顧客対応、損害賠償、株価下落、社会的信用の失墜など、企業経営全体を揺るがす甚大な事態を引き起こします。AIの悪用をはじめサイバー攻撃の手法が日々高度化・巧妙化する現代において、経営層が強力なリーダーシップを発揮し、必要な予算投資と専門組織の体制整備を迅速に推進することこそが、堅牢なB2B事業基盤を築くための最善策となります。
最後に、自社のセキュリティ態勢をチェックするための項目と、明日から着手すべき具体的なファーストステップを提示します。
5.2 記事全体の要点整理(セキュリティ対策チェックリスト)
本文で解説した「Webシステム管理」「サプライチェーン統制」「データ管理」の要点を、社内点検用チェックリストとしてまとめました。
| 対象領域 | 主なチェック項目 | 実施要件(実施すべき具体的措置) |
| Webシステム管理 | 脆弱性・パッチ管理 | OS/アプリ等の速やかなパッチ適用、EOL製品の廃止、横展開を防ぐ内部サーバを含む不要機能・ポートの無効化 |
| 認証・アカウント | MFA標準適用、レガシー認証の無効化、推測しやすいパスワードの禁止、最小権限(PoLP)と特権IDライフサイクル管理 | |
| レジリエンス | ログの取得・保管・定期分析、異常認証・不審通信の監視、IDS/IPSの更新、BCPへのセキュリティ組み込み | |
| サプライチェーン統制 | 委託先状態の把握 | 役割分担・責任分界の明確化、取扱状況の定期点検、再委託先を含めた継続的な監査・確認 |
| 契約と情報制限 | 報告義務・ログ管理の契約明記、提供情報の最小化、業務終了後の確実なデータ削除・消去確認 | |
| データ管理 | 資産管理・最小化 | 保有情報の所在・管理者把握、定期棚卸し、利用目的・保存期間終了後の速やかな削除・廃棄 |
| 保護と暗号化 | 保存データ・通信経路の暗号化、平文保存禁止、バックアップ保護、クラウド公開・アクセス権限設定の点検 |
5.3 次に取るべきアクションの提示
高度化するサイバー脅威から貴重な情報資産を守り抜くため、B2B企業のエンジニアおよび情報システム担当者の皆様は、明日から以下の3つのファーストステップに直ちに着手してください。
- 自社保有情報資産と公開Webシステムの棚卸し インターネットに公開されているシステム、使用OS・ミドルウェアのEOL状況、および保有している個人情報・業務情報の所在・管理者を全社的に再調査し、アタックサーフェスを可視化する。
- MFA適用とアカウント権限の緊急点検 公開システムや管理画面におけるMFAの適用状態を確認し、Basic認証等のレガシー認証を無効化するとともに、離職者・異動者の不要アカウントや過剰な特権IDを緊急点検・整理する。
- 委託先との責任分界および契約内容の再確認 重要な情報を預けている委託先・再委託先をリストアップし、セキュリティ要件、不審アクセス発生時の報告義務、業務終了後のデータ破棄プロセスが機能しているかを再確認する。
「インターネットに公開されたシステムは常に攻撃に晒されている」という前提に立ち、確固たる多層防御とサプライチェーン統制を構築して、時代の変化に揺るがない強固なセキュリティ基盤を確立していく必要があります。
今回の注意喚起への対応は実際には、非常に手間と時間が掛かります。SCSKでは、より具体的なセキュリティソリューションとして、次世代マイクロセグメンテーション Zero Networks をお勧めしております。Webシステム管理を回避することはできませんが、侵入されることを前提としたサイバーレジリエンスを構築することが可能です。
具体的には、Zero Networks は、サーバ(Webサーバを含む)やクライアントといったホスト単位でネットワーク分離(セグメント化)するのはもちろん、特許技術を用い管理者が利用するポート(RDP/SSH等)をデフォルト閉鎖し、ジャストインタイム(Just-In-Time:JIT)の多要素認証(MFA)を適用することが可能です(≒特権ID管理)これまでのレガシーなマイクロセグメンテーションとは全く異なる”完全エージェントレス型”で、通信可視化からAIによるポリシー自動生成が可能なため短期間での導入が可能となっております。
次世代マイクロセグメンテーション Zero Networks に興味をもたれた方は、ぜひお問い合わせください。

最後に、2026年11月11日、Zero Networks とマイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge、サッシー)、レガシーなウィルス対策ソフトやEDRと異なり、AI ディープラーニング(深層学習)を利用し非常に高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータ破壊を保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど、多層防御とゼロトラストを実現する4つのベスト・オブ・ブリードのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください。
