こんにちは。SCSKセキュリティのふくしまです。
近年、多くの組織でゼロトラストへの取り組みが進んでいます。
一方で、「何から始めればよいのかわからない」「対策の優先順位を決められない」といった課題を抱えるケースも少なくありません。
本ブログでは、そのような課題を踏まえながら、ゼロトラストの考え方と推進のポイントについて全3回で解説します。
- 第1回:なぜ今、ゼロトラストが必要なのか? その推進が難しい理由を考える(本記事)
- 第2回:攻撃者視点のリスク分析から考えるゼロトラスト設計(予定)
- 第3回:実行可能なゼロトラスト計画を策定するには(予定)
※各回のブログタイトルは変更となる場合があります。
はじめに
クラウドサービスやSaaSの利用、リモートワークの定着などにより、組織のIT環境は大きく変化しています。
これまでのように、社内ネットワークと社外ネットワークの境界を中心に守るだけでは、分散したユーザ、デバイス、アプリケーション、データを十分に保護することが難しくなっています。
そのため、アクセスのたびに利用者やデバイスなどの状態を確認し、必要最小限のアクセスだけを許可するゼロトラストの考え方が重要になっています。
しかし、ゼロトラストは特定の製品を導入するだけで実現できるものではありません。
組織にとって何を守るべきか、どのようなリスクに備える必要があるかを整理し、それらに対応するためのセキュリティ対策や運用のあり方を継続的に見直していくことが重要だと考えています。
このような課題に対応するためのセキュリティの考え方が、ゼロトラストです。
ゼロトラストを前提としない設計の限界
昨今のセキュリティ脅威状況
IPAが公表した「情報セキュリティ10大脅威 2026」では、ランサム攻撃による被害が引き続き1位となったほか、サプライチェーンや委託先を狙った攻撃、システムの脆弱性を悪用した攻撃などが上位に挙げられています。
また、2026年は「AIの利用をめぐるサイバーリスク」が初めてランクインしました。
また、警察庁が公表した調査では、ランサムウェア被害を受けた企業・団体へのアンケートにおいて、感染経路としてVPN機器が最も多く確認されています。過去5年間の累計でもVPN機器が最多となっており、インターネットに公開されたリモートアクセス基盤が継続的に狙われていることが分かります。
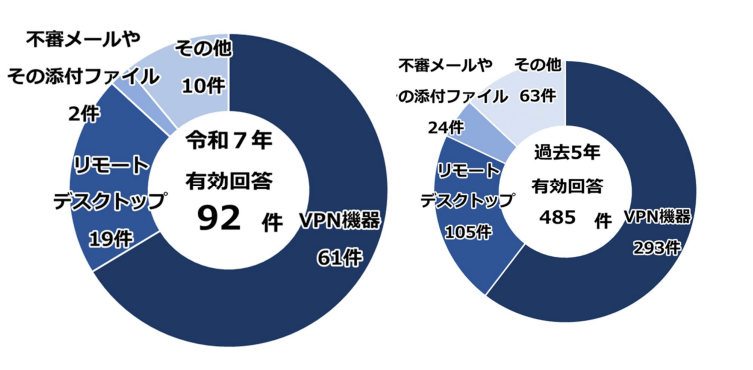
画像引用元:令和7年におけるサイバー空間をめぐる脅威の情勢等について(NPA)

従来のVPNでは、「社内ネットワークへの入口を守ることで内部を保護する」という境界防御の考え方を前提としています。
しかし、認証情報の窃取やVPN機器の脆弱性悪用が発生した場合、攻撃者は正規利用者と同様に内部へ侵入できる可能性があります。
ランサムウェア被害が長年減少しない背景には、このような境界防御モデルの限界も一因であると考えられます。
境界防御だけでは守りきれなくなっている
繰り返しになりますが、従来は社内ネットワークを一定程度信頼し、ネットワーク境界で外部からの脅威を防ぐ「境界防御」のアプローチが主流でした。
しかし現在では、クラウドサービスやSaaSの利用拡大、リモートワークの定着により、利用者やデータ、アプリケーションは社内ネットワークの外側へ広がっています。
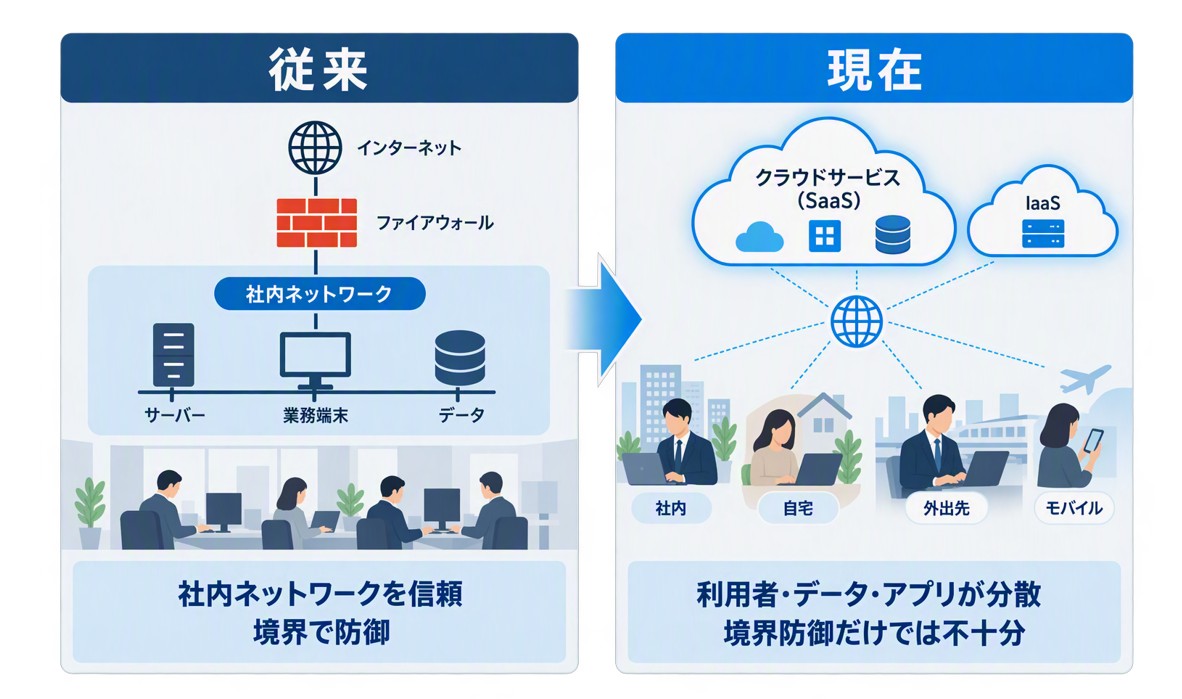 今後もDXやクラウド活用の進展に伴い、保護すべき対象や利用環境はさらに多様化していくと考えられます。
利用環境が分散した結果、境界だけを信頼の基準とする防御モデルでは、十分なセキュリティを確保しにくくなっています。
そこで、このような利用環境の変化に対応するため、認証強化やデバイス保護、アクセス制御など、さまざまなセキュリティ対策の重要性が高まっています。
個別対策の積み上げにも限界がある
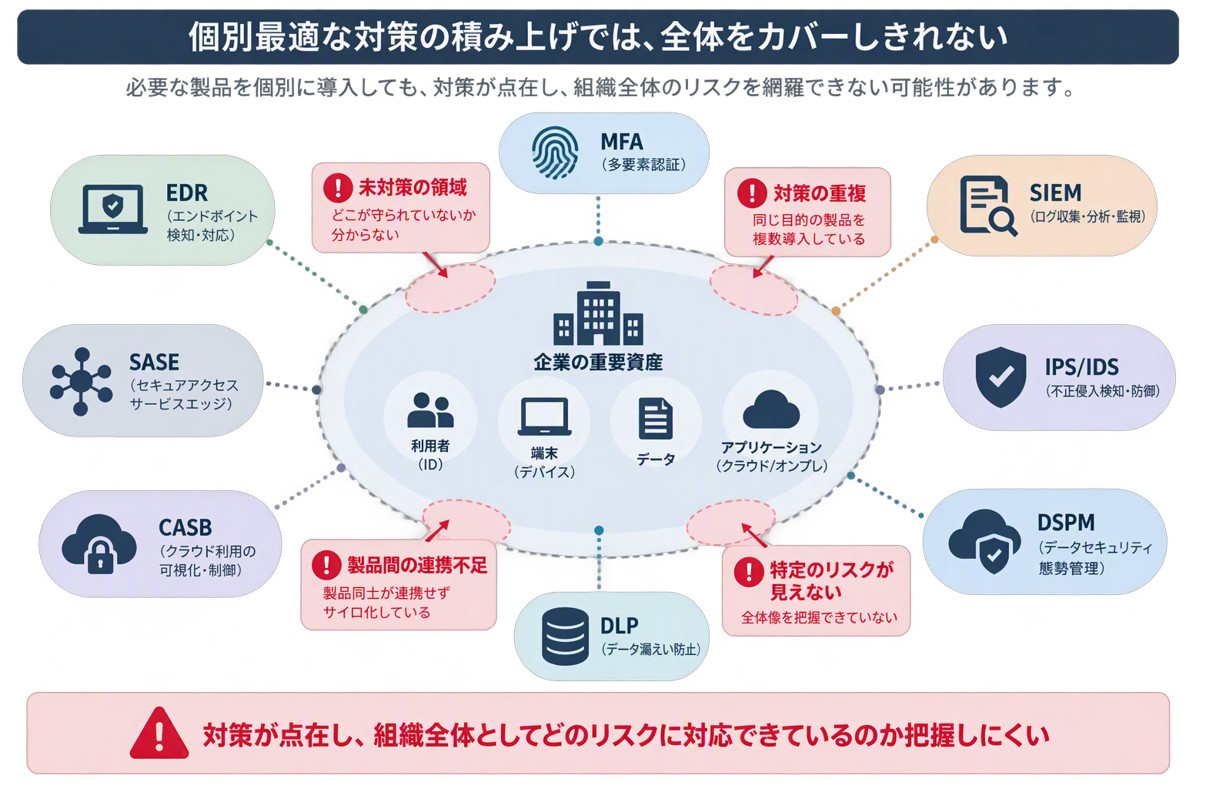
セキュリティ対策の対象領域はネットワークだけでなく、ID、デバイス、アプリケーション、データへと広がっています。
セキュリティ上の課題が発生するたびに、以下のような製品や機能を追加導入するケースもあるのではないでしょうか。
以下の表は代表的なソリューションの一例です。
| 製品/技術例 | 目的/用途 |
| MFA(多要素認証) | ID・パスワードに加え、スマートフォンアプリや生体認証など複数の要素で利用者本人であることを確認する認証方式です。パスワード漏えいやフィッシングによるアカウントの不正利用対策として広く利用されています。 |
| EDR(Endpoint Detection and Response) | PCやサーバなどのエンドポイントを監視し、マルウェア感染や不審な挙動を検知・分析するセキュリティ製品です。ランサムウェアなどの攻撃を早期に発見し、被害拡大の防止や原因調査を支援します。 |
| SASE(Secure Access Service Edge) | ネットワーク機能とセキュリティ機能をクラウド上で提供し、利用場所を問わず安全なアクセスを実現するアーキテクチャです。リモートワークやSaaS利用の拡大に伴い、多くの企業で導入が進んでいます。 |
| SIEM(Security Information and Event Management) | サーバ、ネットワーク機器、クラウドサービスなどからログを収集し、一元的に分析する仕組みです。複数のログを関連付けることで、不正アクセスやセキュリティインシデントの兆候を早期に検知します。 |
しかし、それぞれの製品を個別に導入していても、それだけで十分とは限りません。
また、これらの製品はエンドポイント担当、ネットワーク担当、SOC担当など、それぞれ異なる部門や担当者が個別に検討・導入するケースも少なくありません。
その結果、個々の対策としては適切であっても、組織全体として見ると対策の抜け漏れや重複、製品間の連携不足が見えにくくなることがあります。
例えば、以下のような観点を組織全体の視点で評価することは容易ではありません。
- 保護対象となる資産に対して対策の抜け漏れがないか
- 製品同士が適切に連携しているか
- 同じ目的の対策に投資が重複していないか
- 投資に見合う効果が得られているか
個々の対策としては適切であっても、全体を俯瞰したときに認識できていないリスクや放置されているリスクが存在し、それらを攻撃者に悪用される可能性があります。
つまり、個別の対策を増やすだけでは、組織全体としてどのようなリスクに対応できているのかを把握することが難しくなります。
では、こうした状況の中で、どのようにゼロトラストを実現していけばよいのでしょうか。
ゼロトラストを進めようとすると、なぜ難しいのか
ゼロトラストの重要性は広く認識されるようになりました。
しかし実際には、以下のような悩みを抱える組織も少なくないのではないでしょうか?
- 何から着手すべきか分からない
- ゼロトラスト構想はあるが進まない
- どの対策を優先すべきか判断できない
その背景には、単純な製品選定や技術知識だけでは解決できない、次のような課題があると考えています。
「あるべき姿」を描くことが難しい
ゼロトラストには、すべての組織に共通する一つの完成形があるわけではありません。
組織によって、事業内容、システム構成、保有するデータ、利用者、既存製品、運用体制、予算などの前提が異なります。
また、ゼロトラストは単一製品では実現できず、複数のセキュリティ機能や運用プロセスを組み合わせて設計する必要があります。
そのため、製品機能の一覧や一般的なフレームワークだけを見ても、自組織に適した「あるべき姿」を具体化することは容易ではありません。
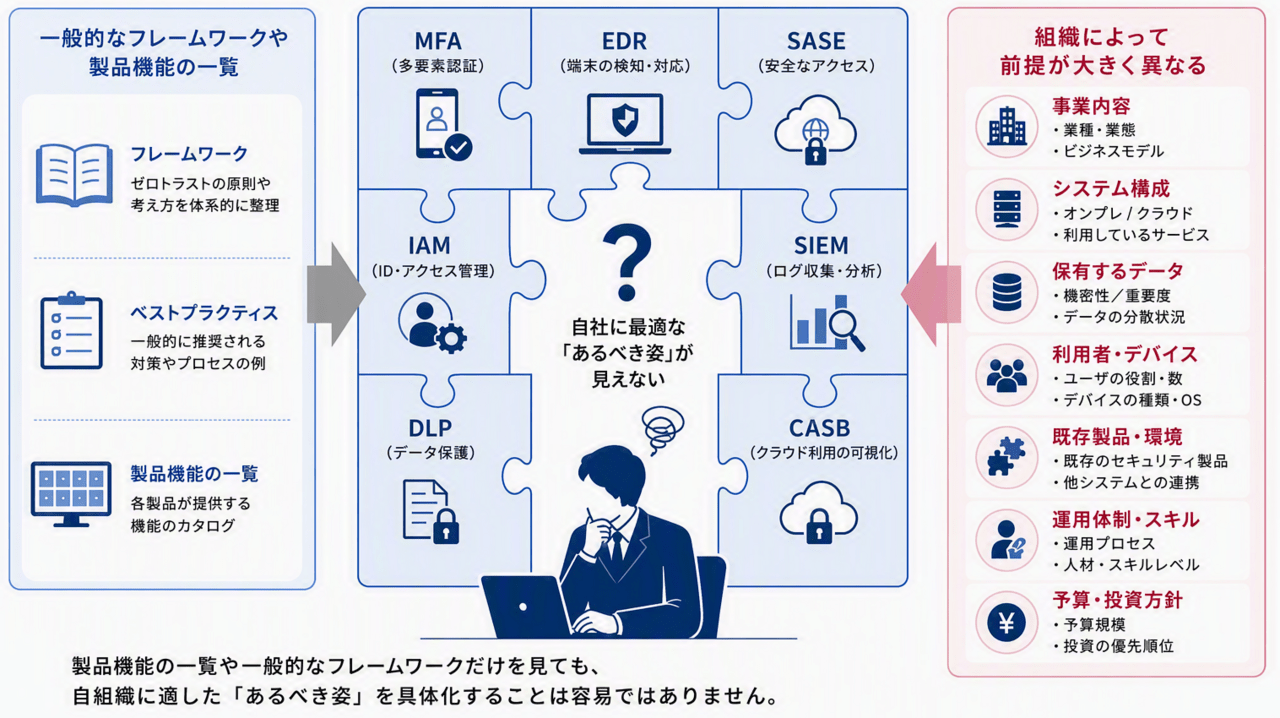
あるべき姿を描くためには、まず自組織において想定される脅威と事業への影響を明確にし、それを防ぐために必要となる能力を整理する必要があります。
しかし、仮にあるべき姿を描けたとしても、それだけでゼロトラストを実現できるわけではありません。
実際には、現在の環境や組織の制約を踏まえながら、構想を実行計画に移していく必要があります。
実行可能な計画へ落とし込むことが難しい
ゼロトラストの「あるべき姿」を描けたとしても、それを実行可能な計画に落とし込むことは容易ではありません。
実際には、既存システムとの互換性、運用体制、要員、コスト、導入中のプロジェクトなど、実際の組織にはさまざまな制約があります。
既存環境を全面的に刷新することは現実的ではなく、現在の環境との整合性を保ちながら段階的に改善する必要があります。
ところが、理想像と現状の差分だけを示しても、具体的に何から始めるのか、どの順序で進めるのか、どの程度の期間を想定するのかまでは決まりません。
結果として、ゼロトラストの構想はあるものの、予算化やプロジェクト化に必要な実行計画へ落とし込めない状態に陥ることがあります。
予算や要員、既存環境などの制約を踏まえ、実行可能な計画へ落とし込む必要があります。
また、計画を策定するためには、何から着手すべきか、優先順位を決める必要もあります。
しかし、ゼロトラストでは対象となる領域が多岐にわたるため、優先順位を判断することも容易ではありません。
投資の優先順位を判断するのが難しい
ゼロトラストでは、ID、デバイス、ネットワーク、クラウド、データ保護、監視など、多くの領域が設計対象になります。
しかし、現在不足している対策を洗い出すだけでは、どの対策を優先すべきかを判断できません。
対策の優先順位を決めるためには、想定するリスクとの関連性、事業影響の視点、既存対策の有効性、対策実施後に残るリスク、導入の実現可能性などを関連付けて評価する必要があります。
また、経営層と現場では、判断に用いる視点や情報の粒度が異なります。
現場は技術的な必要性を理解していても、それを事業影響や経営リスクの言葉で説明できないことがあります。
一方、経営層は、リスク低減効果や投資の妥当性が示されなければ、予算や優先順位を判断できないでしょう。
このように、現場と経営層に共通の判断基準がないことが、合意形成、予算化、ロードマップ策定を難しくし、ゼロトラスト推進を停滞させる要因にもなります。
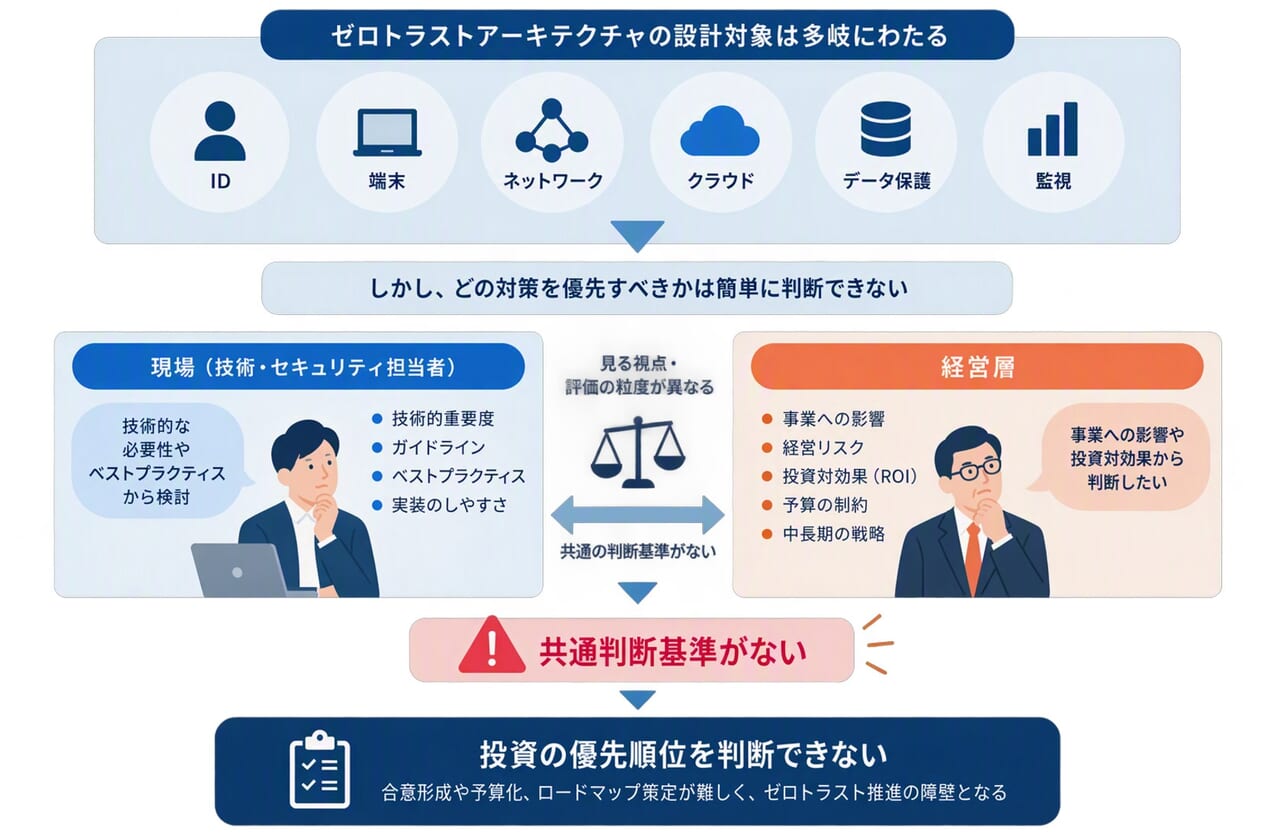
ゼロトラスト推進には、現場と経営層が同じ基準で判断できる仕組みが重要です。
まとめ
本記事では、ゼロトラストの重要性とその推進が難しい理由について考察しながらお伝えしてきました。
クラウドサービスやSaaSの普及、リモートワークの定着などにより、組織を取り巻くIT環境は大きく変化しています。その結果、従来のような境界防御だけでは十分にリスクへ対応することが難しくなり、多様なセキュリティ対策が求められるようになりました。
一方で、個別の課題に対応するために対策を積み重ねるだけでは、組織全体としてどのようなリスクを低減できているのかを把握することが難しくなります。また、ゼロトラストのあるべき姿を描けたとしても、予算や運用体制、既存環境などの制約を踏まえて実行計画へ落とし込むことは容易ではありません。
ゼロトラスト推進において重要なのは、「どの製品を導入するか」を主軸で考えるのではなく、「何を守るべきか」「どのリスクに優先して対応すべきか」を明確にすることだと考えています。
ゼロトラストには共通の完成形が存在しないからこそ、自組織のリスクを起点に考えることが重要です。
次回予告
では、自組織にとって優先すべきリスクはどのように整理し、どのような対策へ結び付ければよいのでしょうか。
次回は、攻撃者視点のリスク分析を起点にゼロトラストを設計するための考え方についてご紹介します。