LifeKeeperの『困った』を『できた!』に変える! Season 2 サポート事例から学ぶ設計・運用ベストプラクティス
こんにちは、SCSKの前田です。
いつもTechHarmonyをご覧いただきありがとうございます。
前シーズンでは、LifeKeeperのサポート事例をもとに、障害解析やトラブルシューティング、再発防止策を中心にご紹介してきました。
そして今回からSeason 2として、「障害が発生してから対応する」のではなく、「そもそも困らないための設計・運用」をテーマに、設計段階で押さえておきたいベストプラクティスをご紹介していきます。
その第一弾となる新シリーズ「AWS・クラウドアーキテクチャ設計編」では、クラウド環境でLifeKeeperを活用する際の設計上のポイントや構成選定の考え方を取り上げます。
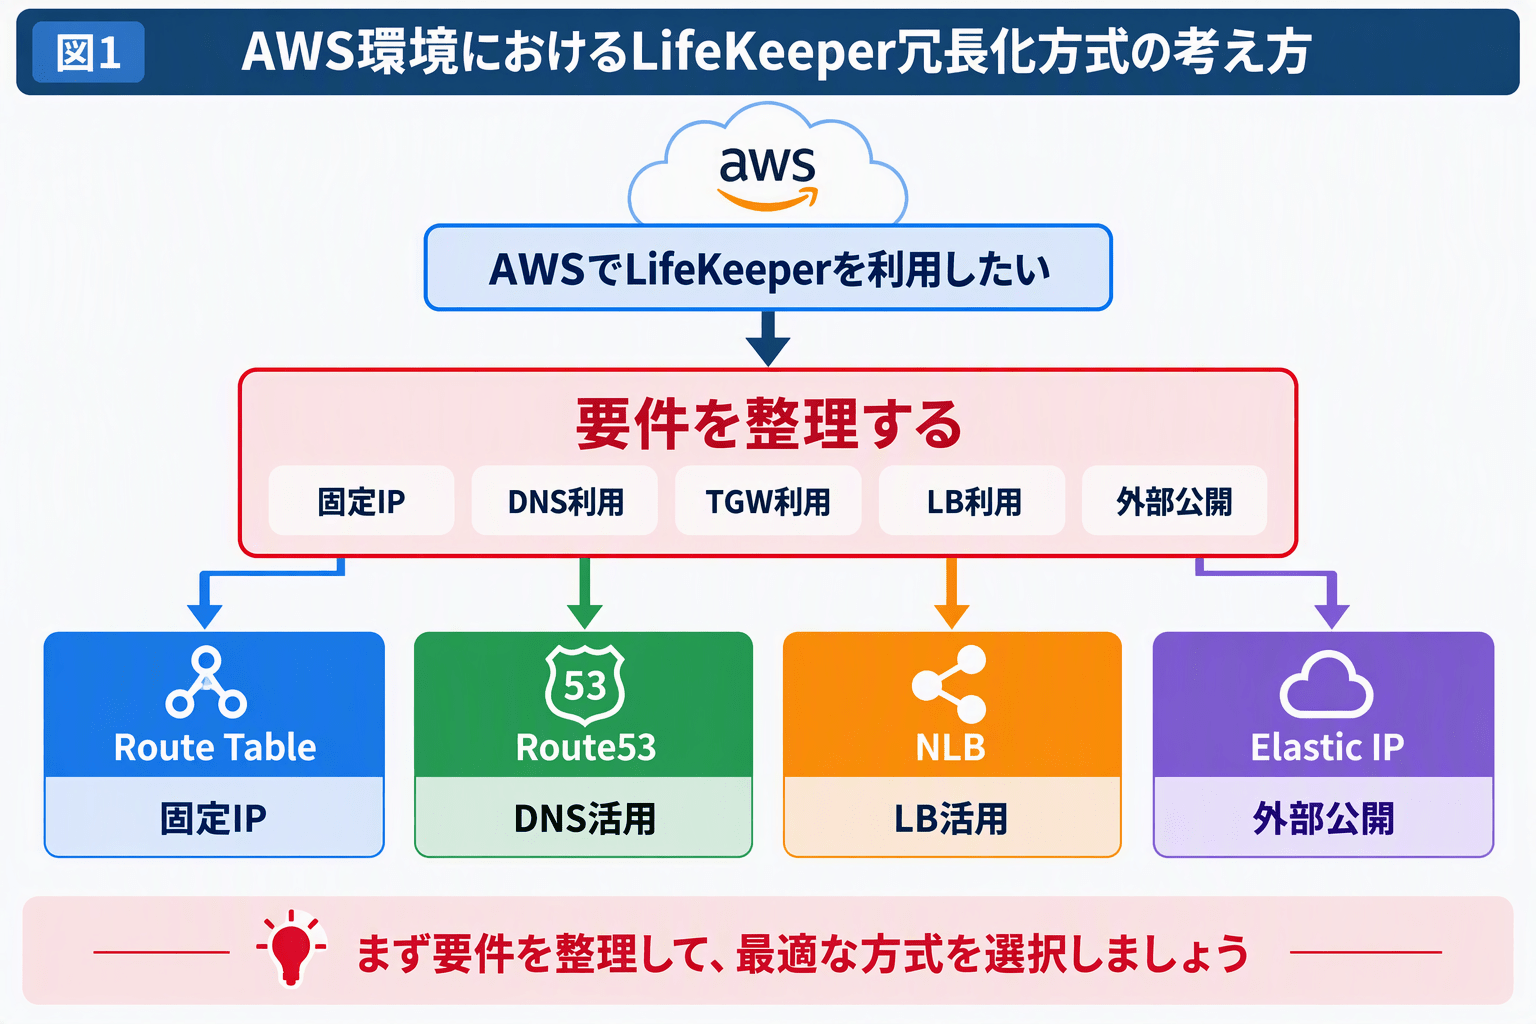
今回は、AWS環境で利用できる代表的な冗長化方式である Route Table、Route53、NLB、Elastic IP を比較しながら、システム要件に応じた構成選定の考え方について解説します。
はじめに
AWSでLifeKeeperを導入する際、多くのお客様が最初に悩まれるのが「どの冗長化方式を選択すべきか」という点です。
オンプレミス環境では仮想IPを用いたフェイルオーバー構成が一般的ですが、AWSではL2ネットワークが存在しないため、同じ考え方をそのまま適用することはできません。
そのためLifeKeeperでは、
- Route Tableシナリオ
- Route53シナリオ
- Load Balancer Health Check(NLB)シナリオ
- Elastic IPシナリオ
といった複数の冗長化方式を提供しています。
しかし、それぞれ特徴や制約が異なるため、
- DNSを利用できるか?
- 固定IPが必要か?
- Transit Gatewayとの連携があるか?
- AWSサービスへの依存を許容できるか?
といった要件によって最適な構成は変わります。
実際のサポートでも、
- Route Table構成とTransit Gatewayの運用設計に悩むケース
- AWS特有のネットワーク仕様を考慮した監視設計に悩むケース
- EFS保護をどのように組み込むべきか判断に迷うケース
など、構成選定や設計段階に関する相談を数多くいただいています。
そこで今回は、複数のサポート事例から見えてきた共通の課題をもとに、AWS環境におけるLifeKeeper構成選定の考え方と、設計時に押さえておきたいポイントをご紹介します。
今回の「困った!」事例
AWS環境でLifeKeeperを導入する際、「どの冗長化方式を選択すべきか」という相談は少なくありません。
実際のサポートでも、
- Route Table構成とRoute53構成のどちらを選ぶべきか分からない
- Transit Gatewayを利用しているためネットワーク設計が複雑になっている
- オンプレミスから固定IPで接続する必要がある
- AWS特有のネットワーク制約を考慮した監視設計が難しい
- EFSなどのAWSサービスをどのように保護すればよいか判断できない
といった相談を数多くいただいています。
一見すると別々の課題に見えますが、実はその多くが「構成選定の段階で整理しておくべき要件」に起因しています。
例えば、今回ご紹介する事例では次のような悩みがありました。
ケース1:Route Table構成を選びたいが要件と合わない
お客様はオンプレミスからの接続要件があり、接続先IPアドレスを固定したいと考えていました。
そのためRoute Tableシナリオを検討していましたが、
- Transit Gatewayの運用負荷を増やしたくない
- 仮想IP用のアドレス確保が難しい
- DNS名での接続は利用できない
といった制約があり、構成選定に悩まれていました。
ケース2:AWS特有のネットワーク仕様で監視設計に苦戦
Route Tableシナリオを採用したお客様では、PingList監視の設計が課題となりました。
AWSでは仮想IPがVPC外アドレスとして扱われるため、オンプレミス環境と同じ感覚で監視設計を行うと、期待通りに動作しないケースがあります。
その結果、「監視先は何を指定すべきか」 「PingListは本当に必要なのか」という相談につながりました。
ケース3:マルチAZ構成でどこまで冗長化すべきか分からない
別のお客様では、「コミュニケーションパスは1本で十分なのか」 「ENIを複数用意すべきなのか」といったネットワーク冗長化に関する相談がありました。
可用性を高めたい一方で、構成を複雑にしすぎたくないという悩みは、多くのAWS利用者に共通する課題です。
ケース4:EFS障害をどのように検知するか
AWSではEFSを利用するケースも増えています。
しかし、LifeKeeperの標準機能だけではEFSの状態を直接監視できないため、「どのように異常を検知するのか」 「フェイルオーバー判断をどこで行うのか」といった設計上の検討が必要になります。
ケース5:障害試験を実施したが期待した結果にならない
AWS Recovery Kitの利用者からは、「障害試験を実施したのにフェイルオーバーしない」 「どこまでが監視対象なのか分からない」という相談もありました。
これは製品の監視仕様を十分理解しないまま試験を進めたことで発生した事例です。
共通していた課題
これらの事例を振り返ると、問題の本質はLifeKeeperの設定ミスや障害ではありませんでした。
むしろ、「システム要件・ネットワーク要件・運用要件を整理する前に構成を決めようとしていたこと」が共通の課題でした。
その結果、
- Route Tableを選ぶべきか?
- Route53を選ぶべきか?
- NLBを利用すべきか?
- Elastic IPが適しているのか?
という判断が難しくなり、後から設計変更や追加検討が必要になっていたのです。
では、AWS環境ではそれぞれの方式にどのような特徴があり、どのような要件で選択すべきなのでしょうか。
次章では、LifeKeeperで利用できる代表的な冗長化方式を比較しながら、それぞれの特徴と適用シーンを整理していきます。
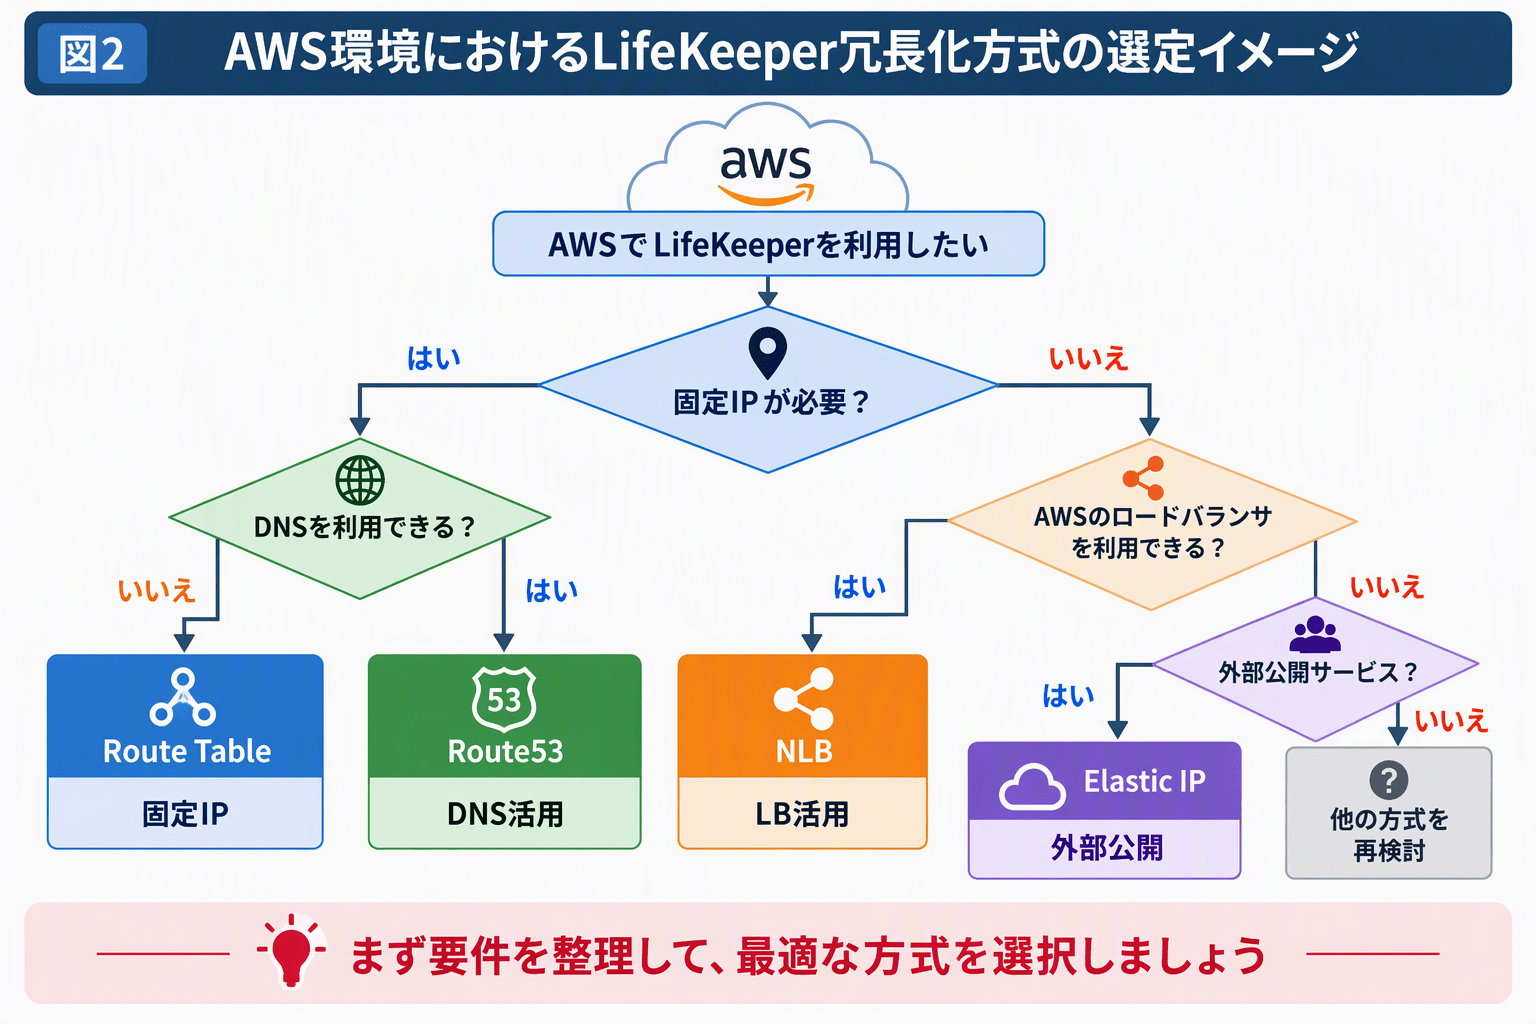
再発させない!AWS環境でLifeKeeper構成選定を失敗しないための設計ポイント
今回ご紹介した事例は、一見するとそれぞれ別の問題に見えます。
しかし、共通していたのは「LifeKeeperの設定」ではなく、「構成選定前の要件整理」に課題があったことでした。
AWSでは複数の冗長化方式を選択できますが、「どの方式が優れているか」ではなく、「自社の要件に適した方式はどれか」という観点で選定することが重要です。
ここでは、実際のサポート事例から見えてきた設計時のチェックポイントを整理します。
まず整理したい4つの要件
構成選定を始める前に、以下の4項目を明確にしておくことをお勧めします。
| 要件 | 確認ポイント |
|---|---|
| 接続方式 | クライアントはIP固定で接続する必要があるか |
| DNS利用可否 | Route53を利用できる環境か |
| ネットワーク構成 | Transit Gateway、Direct Connect、VPNを利用するか |
| 運用方針 | AWSサービスへの依存や運用負荷をどこまで許容できるか |
実際の事例でも、「固定IPが必須」「DNS利用不可」という条件が後から判明し、構成の再検討が必要になったケースがありました。
構築開始後に要件の見直しが発生すると、設計変更による工数や調整コストが大きくなります。
まずは技術要件よりも業務要件・運用要件を整理することが重要です。
ベストプラクティス① Route Tableありきで考えない
AWS環境でLifeKeeperを利用する場合、「仮想IPを利用したいからRoute Table構成」と考えがちです。
しかし実際には、
- Transit Gatewayとの連携
- VPC外IPの確保
- PingList設計
- ルーティング設計
など、運用面で考慮すべき事項が増えます。
特にオンプレミス連携がある環境では、ネットワーク管理部門との調整が必要になるケースも少なくありません。
Route Tableシナリオは非常に有効な構成ですが、「AWSの標準的な選択肢」ではなく、「固定IPが必要な場合の選択肢」と考える方が設計しやすくなります。
ベストプラクティス② DNS利用が可能ならRoute53も積極的に検討する
サポート事例では、「Route Tableしか選択肢がない」という前提で検討を始めているケースが多く見られました。
しかし、
- DNS名で接続可能
- クライアント側の設定変更が容易
- 固定IP要件がない
のであれば、Route53シナリオも有力な選択肢になります。
Route53を利用することで、
- 仮想IPの設計が不要
- Transit Gatewayへの影響が小さい
- ネットワーク設計がシンプルになる
といったメリットを得られます。
ベストプラクティス③ 監視方式はAWS特有の制約を理解して設計する
監視設計においても、オンプレミス環境と同じ考え方がそのまま通用するとは限りません。
今回の事例では、Route TableシナリオのPingList監視について、「仮想IPを送信元とした通信が成立しない」というAWS特有の課題がありました。
その結果、監視方式そのものを見直す必要がありました。
監視設計では、
- PingListは必須ではない
- EC2リソース監視との役割分担を考える
- ネットワーク設計と監視設計をセットで検討する
ことが重要です。
ベストプラクティス④ AWSサービスの保護範囲を事前に確認する
AWS上で利用されるサービスには、
- EFS
- NLB
- Route53
- Transit Gateway
など様々なサービスがあります。
しかし、それら全てをLifeKeeperの標準機能だけで直接保護できるわけではありません。
今回の事例でも、EFSの状態監視についてはGeneric ARKを利用した独自実装が必要であることが分かりました。
設計段階では、「保護したい対象は何か」を明確にし、
- 標準Recovery Kitで対応できるのか
- Generic ARKが必要なのか
- AWS側監視サービスで補完するのか
を整理しておくことが重要です。
AWSでLifeKeeper構成を決める前のチェックリスト
構成選定前に、以下の項目を確認しておくことをお勧めします。
接続方式
□ 接続先IPアドレスは固定である必要がある
□ DNS名での接続が可能である
ネットワーク
□ Transit Gatewayを利用している
□ Direct Connectを利用している
□ VPN接続が存在する
□ 仮想IP用アドレスを確保できる
AWSサービス
□ Route53利用が可能である
□ NLB利用を許容できる
□ Elastic IP利用を許容できる
監視・運用
□ PingList監視が本当に必要か整理した
□ EFS監視要件がある
□ 障害試験方法を事前に決定している
□ Recovery Kitごとの監視仕様を理解している
まとめ
AWS環境におけるLifeKeeperの構成選定では、「どの方式が優れているか」を考えるのではなく、「自社の要件に最も適した方式は何か」を整理することが重要です。
今回ご紹介した事例でも、構成選定や監視設計で発生した課題の多くは、製品の設定ミスや障害ではなく、
- 固定IP要件の有無
- DNS利用可否
- Transit Gatewayとの連携
- AWSサービスの利用方針
- 監視・運用要件
といった前提条件の整理不足に起因していました。
Route Table、Route53、NLB、Elastic IPにはそれぞれメリットと注意点があり、最適な構成はシステム要件や運用方針によって異なります。
だからこそ、「構築してから考える」のではなく、「設計段階で考える」ことが重要です。
本記事が、AWS環境でLifeKeeperを活用する際の構成選定や設計検討の参考になれば幸いです。
次回予告
今回は、AWS環境におけるLifeKeeperの構成選定についてご紹介しました。
しかし、Route TableやRoute53などを選定し、ネットワーク経路の冗長化を実現しただけでは、システム全体の可用性を担保することはできません。
実際のシステムでは、
- JP1
- ファイル転送製品
- バッチアプリケーション
- 独自開発アプリケーション
など、業務を支えるアプリケーションそのものをどのように監視し、障害時に切り替えるかが重要になります。
そこで次回は、「JP1・業務アプリをAWSで冗長化するには? Generic ARK設計の勘所」と題し、
- 障害検知をどこまで行うべきか
- プロセス監視だけで十分なのか
- remove/restore処理はどのように設計すべきか
- フェイルオーバー判断はどこで行うべきか
といった、Generic ARKを利用した業務アプリケーション冗長化のベストプラクティスを、実際のサポート事例を交えながら解説します。
ぜひ次回もご覧ください。