ランサムウェア被害を受けた企業や自治体で導入が行われていなったのは、”ネットワーク分離”つまり ”マイクロセグメンテーション”です。
第一世代のレガシーマイクロセグメンテーションでは、多くのプロジェクトが失敗・頓挫しています。なぜこれまでのマイクロセグメンテーションプロジェクトは失敗したのか?また、次世代マイクロセグメンテーション(モダンマイクロセグメンテーション)では、それらの失敗をどのように解決しているのか?について解説します。
1. なぜマイクロセグメンテーションプロジェクトは頓挫するのか
マイクロセグメンテーションは、ネットワークトラフィックの粒度の細かい制御を可能にし、攻撃表面を大幅に削減できることから、ゼロトラスト(Zero Trust)アーキテクチャの要(かなめ)として位置づけられています。また実際に、自律型AIモデル「Claude Code」を攻撃者として、マイクロセグメンテーションがどのような防御効果を発揮するかを検証した結果でも明らかになっていますが、その大きな可能性にもかかわらず、多くの企業で導入プロジェクトが停滞するか、あるいは途中で失敗に終わっているのが現状です。これは実装を担当するチームの責任ではなく、従来のソリューションが抱える構造的な限界に起因しています。プロジェクトが頓挫して適切なセグメンテーションが施されないまま放置されると、攻撃者の侵入を阻止できず、ネットワーク内でのラテラルムーブメント(横移動)やランサムウェアの拡散を許すという極めて重大な戦略的リスクを組織にもたらします。
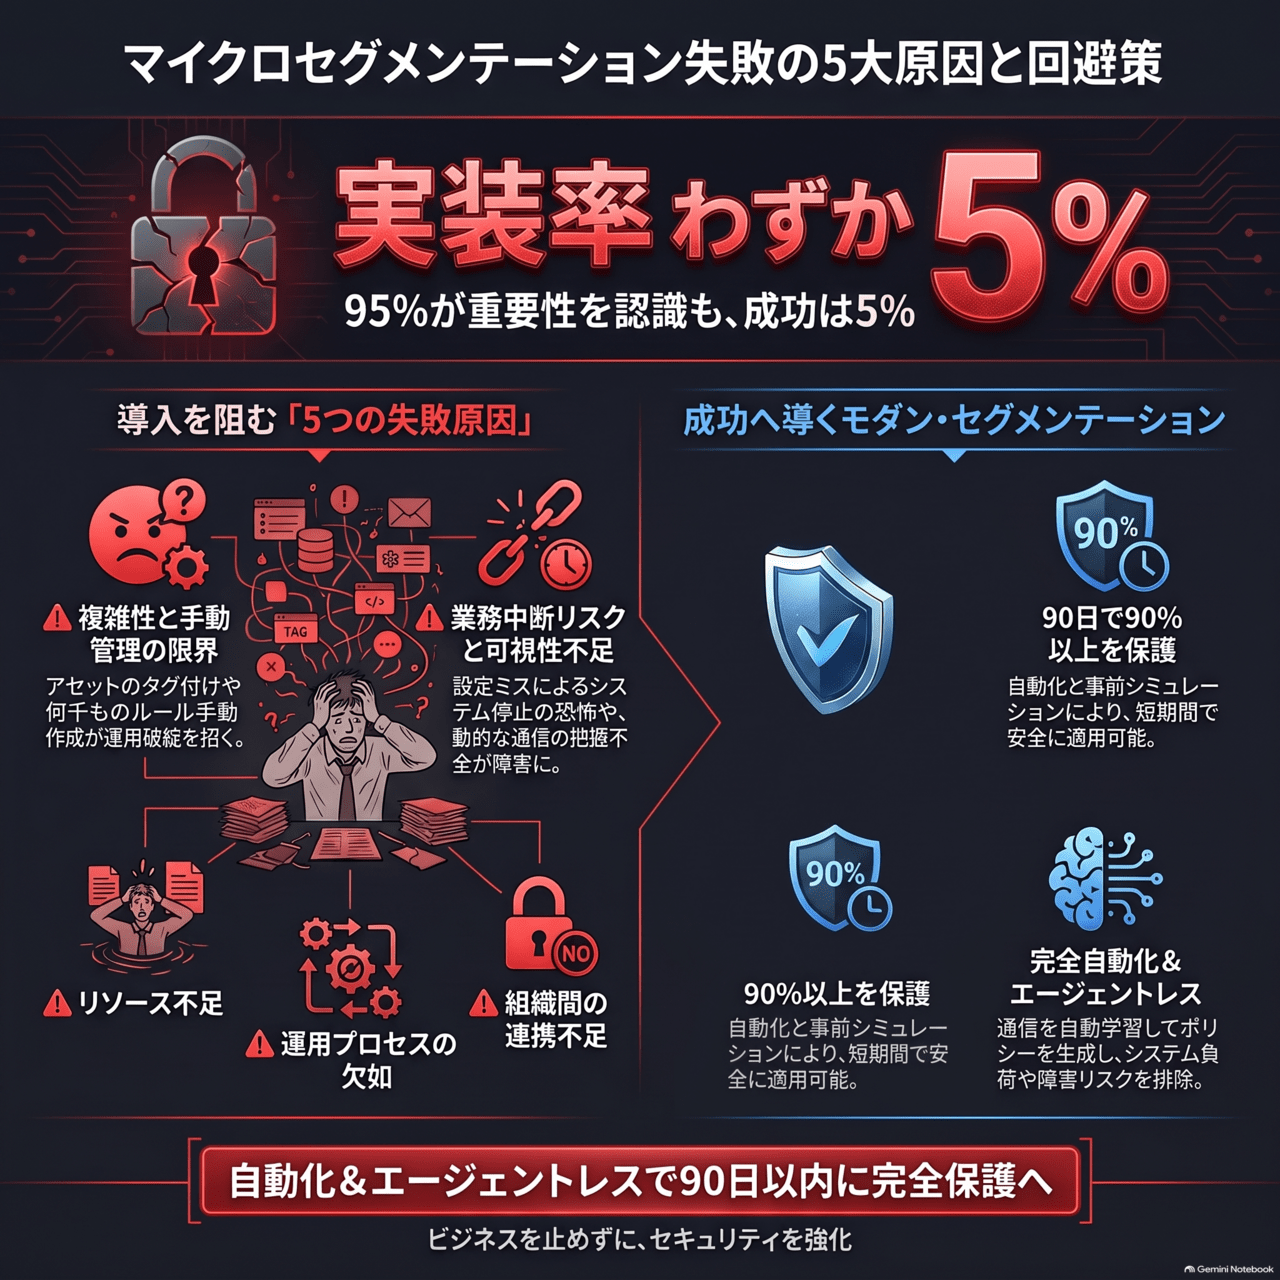
多くのマイクロセグメンテーションプロジェクトが最終的な適用・運用(Enforcement)まで到達しない背景には、従来の方式に起因する以下の「5つの罠」が存在します。
1. 複雑性の過多(Complexity Overload)
マイクロセグメンテーションの実装は本質的に複雑です。多くの組織が、すべてのアプリケーション依存関係とネットワークフローを把握・マッピングすることに苦慮しています。従来のレガシーマイクロセグメンテーションのアプローチでは、すべてのアセットに対して手動でタグやラベルを付与する必要があり、多大な時間と労力を要します。さらに、手動でのポリシー作成・チューニング作業が常態化し、設定ミスや終わりのないルール調整の泥沼に陥ります。
Enterprise Management Associates(EMA)の研究レポートによると、サイバーセキュリティおよびITのプロフェッショナル全体の95%がマイクロセグメンテーションをサイバー防御において「極めて重要」または「非常に重要」と評価しています。しかし、ViB Techの調査結果では、実際に自社ネットワークでマイクロセグメンテーションを導入・運用できている組織はわずか5%にとどまっています。そして、40%の組織が「複雑性の過多」をマイクロセグメンテーション導入における最大の問題・懸念事項として挙げています。
2. リソースの制約(Resource Constraints)
マイクロセグメンテーションの構築には、多大な時間、専門的な知見、そして多額の資金投資が必要です。一方で、CISO(最高情報セキュリティ責任者)をはじめとする運用チームは、常に限られたリソースでの対応を迫られています。IBMの調査では経営幹部の80%が「セキュリティコストの削減圧力に直面している」と回答している一方で、IANSの研究では「セキュリティチームに十分なスタッフが配置されている」と答えたCISOはわずか11%に過ぎません。さらにIBMのデータでは、約75%(約4分の3)のCISOが「セキュリティ運用者がすでに過重な労働量を抱えている」と指摘しています。
レガシーなマイクロセグメンテーションツールを導入する場合、すべての資産に対するタグ付け、グループ化、手動でのポリシー定義が必要です。エンタープライズ規模では数千ものルールが存在することになり、それらすべてに対して環境変化に応じた継続的なメンテナンスが必要となります。既存業務で手一杯のIT・セキュリティチームには、このような膨大な手動運用を支える帯域(リソース)は残されていません。
3. 業務中断のリスク(Operational Disruption)
マイクロセグメンテーション導入において最も懸念されるのが、不適切なポリシー設定によって重要な業務アプリケーションを誤って遮断し、システムダウンやユーザーの業務停止を引き起こすリスクです。
また、レガシーなマイクロセグメンテーション製品の多くはエージェントベースで動作します。これはエンタープライズ環境全体のエンドポイントに専用ソフトウェアを配布・常駐させ、そのソフトウェアベンダーの終わりなき更新ライフサイクルを管理しなければならないことを意味します。このエージェント自体が新たな障害発生ポイント(Point of Failure)となり、業務中断のリスクを高めます。その結果、運用ダウンタイムを恐れるチームは導入に躊躇し、最終的にプロジェクト自体を断念することになります。
4. 拡張性の課題(Scalability Challenges)
ハイブリッドクラウドやマルチクラウド環境の普及に伴い、ネットワーク環境が拡大・複雑化するなかで、従来の静的なIPベース制御に依存したポリシーを維持・拡張することは極めて困難です。従来型のソリューションでは環境の動的な変化に追従できず、セキュリティ上のギャップ(隙間)が生じます。Palo Alto Networks Unit 42のインシデント対応レポートによると、実際のセキュリティブリーチ(侵害)の90%以上は、未知の脆弱性(エクスプロイト)ではなく、こうした「設定ミス」や「カバー率のギャップ」によって引き起こされています。
さらに、AI技術が悪用される現代の脅威環境においては、攻撃者は過剰な権限を悪用し、マシンスピードで脆弱性を特定・攻撃して横移動を行います。マシンスピードの攻撃に追従して拡張できないレガシーなセグメンテーション手法では、セキュリティチームは常に圧倒的な不利に立たされます。
5. 可視性の不足(Lack of Visibility)
ネットワークトラフィックやアプリケーションの依存関係に対する包括的な可視性がなければ、効果的なセグメンテーションポリシーの作成は単なる「推測ゲーム」になってしまいます。視覚的なブラインドスポット(盲点)が存在すると、セキュリティの穴が生じるだけでなく、予期せぬ運用上の障害を引き起こします。
従来、東西トラフィック(East-West通信)の可視化には、フローログの取得、定期的な監査、過去のデータから生成されるオンデマンドのマップが利用されてきました。しかし、これらのアプローチは現代の動的な環境変化に対応できません。特定時点のスナップショットは作成された瞬間から現実の環境との間に乖離(ドリフト)が発生し始め、そのスナップショットに基づいて作成された静的なポリシーもまた、実環境からズレて無効化していきます。
表1:マイクロセグメンテーションを阻む構造的課題と実態データ
| 課題のカテゴリ | 主な原因・構造的要因 | 関連する統計・市場データ |
| 複雑性の過多 | 手動による依存関係マッピング、タグ付け、終わりのないルール調整の負荷 | 重要性の認識95%に対し、実際の導入率はわずか5%。40%が複雑性を最大の懸念と回答(EMA/ViB Tech) |
| リソースの制約 | エンタープライズ規模における数千のルール手動作成および継続的保守の限界 | 幹部の80%がコスト削減圧力を受ける一方、十分な人員がいると答えたCISOは11%。約75%の運用者が業務過多(IBM/IANS) |
| 業務中断のリスク | 設定ミスによるアプリ停止への恐怖、エージェント常駐による新たな単一障害点の増加 | エージェント配布に伴う管理負担と障害リスクが導入躊躇・断念の大きな要因 |
| 拡張性の課題 | ハイブリッド/マルチクラウドにおける静的IP制御の限界、AI攻撃のスピードへの遅れ | ブリーチの90%以上が未知の攻撃ではなく「設定ミス」や「カバー率の隙間」に起因(Unit 42) |
| 可視性の不足 | 過去ログや時点スナップショットに依存した監査による実環境との乖離(ドリフト) | 静的な可視化ツールでは動的なアプリ依存関係の変化に追従不可 |
このように、従来のコンサルタント依存型・手動運用型のマイクロセグメンテーションアプローチは限界を迎えています。こうした5つの罠を克服し、確実にセグメンテーションを完了させるためには、人間による手動作業を排除し、ソフトウェア主導による「自動化」と「エージェントレス」を核とした全く新しいアプローチへの移行が必要不可欠です。
2. Zero Networksが再定義するセグメンテーション・アプローチ
これまで多くの企業を苦しめてきた「コンサルタントを大量に投入し、数か月〜数年かけて手動でポリシーを作成・調整する」という従来型アプローチから、「ソフトウェア主導の自動化運用」へのパラダイムシフトは、組織のセキュリティ戦略において極めて重要な意味を持ちます。高度化・高速化するサイバー脅威に対抗するためには、運用負荷を激減させつつ、確実にネットワーク全体を防護できる新しいアーキテクチャが求められています。
Zero Networksは、まさにこの歴史的課題を解決するために設計された統合プラットフォームとなります。Zero Networksは、ネットワーク環境を自動的に発見し、システム間の通信パターンを機械的に学習した上で、確定的なポリシー(ルール)を自動生成します。さらに、ライブ適用前の安全なシミュレーション検証を提供し、運用者による最終判断・承認を残した「Human-on-the-loop」のモデルを実現します。これにより、エンジニアはソフトウェアの代行作業(手動のタグ付けやルール作成)から解放され、本来の意思決定に集中できるようになります。
- 従来のアプローチ(コンサルタント・手動依存): 手動の資産発見・タグ付けからポリシー作成まで数か月〜数年を要し、膨大なリソースを費やしながらも本番適用のハードルが高く障害リスクが常習化。
- Zero Networksのアプローチ(自動化・確定的制御): ソフトウェアが環境の自動発見・通信学習を行い、確立された確定的なルールを自動生成。安全な事前シミュレーションを経て、90日以内に90%以上の環境を適用(Enforcement)まで完遂。
この自動化アプローチの市場における評価と導入成果は、国際的な第三者機関のレポートでも強く裏付けられています。
ガートナー(Gartner)の2026年レポート『Emerging Tech Impact Radar: Global Attack Surface Grid』では、「自律型マイクロセグメンテーション(Autonomous Microsegmentation)」がもたらす変革的インパクトが強調されており、ポリシーのライフサイクルを効率化し、ブリーチ発生時の対応時間を劇的に短縮する技術として位置づけられています。また、同じくGartnerの2026年レポート『Reimagining Network Microsegmentation: Beyond the IP – Identity, Context, and Agentless Innovation』では、従来のセグメンテーション手法に対して明確な警鐘が鳴らされています。
「静的なIPベースのマイクロセグメンテーションに依存し続けることは、AI主導の攻撃に対して破滅的とも言える致命的な脆弱性を抱え込むことと同義である。手動ポリシーに固執するベンダーは急速に陳腐化するだろう。なぜなら、そうした手法は動的なハイブリッドネットワークを横移動攻撃から防護することなど到底できないからだ。」 — Gartner, Reimagining Network Microsegmentation: Beyond the IP – Identity, Context, and Agentless Innovation
Zero Networksは、自動化されたポリシー作成、既存インフラを活用したエージェントレス展開、リアルタイムなネットワーク可視化、そして事前シミュレーション機能を組み合わせることで、「90日以内に環境の90%以上をセグメント化する」という業界トップクラスの実装指標を掲げています。
さらに、大手アナリスト機関ESGによるテクニカル検証(ESG Technical Validation)においても、その驚異的な費用対効果が証明されています。Zero Networksを導入した企業は、従来の境界型ファイアウォールによるセグメンテーションと比較して87%のコスト削減を達成し、従来のレガシーなマイクロセグメンテーションプラットフォームと比較しても75%のコスト削減を実現しています。
では、Zero Networksは具体的にどのような機能をもって、第1章で挙げた「5つの罠」を打破するのでしょうか。次の第3章にてそのコア機能の技術的詳細を解説します。
3. 課題を打ち破るZero Networksの5つの主要機能
Zero Networksのプラットフォームを構成する各機能は、単に個別で動作するのではなく、前述した5つの失敗要因(複雑性、リソース制約、業務中断、拡張性、可視性不足)を直接的に解消するために相互に密接に連携しています。ここでは、課題を打ち破る5つの主要機能について、その概要、解決する技術的課題、および実務上のメリットを構造的に解説します。
1. 自動ポリシー生成(Automated Policy Creation)
- 機能概要: 初期の学習期間中にネットワーク内のすべての接続を継続的に監視・分析し、実際の通信実績に基づいて確立された高精度なファイアウォールルールとポリシーを自動生成します。
- 解決する技術的課題: 確率的な推論に基づくAIモデル(何が起きるか統計的に推測する方式)とは異なり、実際に観察された通信挙動に基づく「確定的(Deterministic)」な自動化エンジンを採用しています。これにより、手動での資産タグ付け、グループ化、膨大なルール記述が不要となり、設定ミスや誤検知のリスクを根本から排除します。
- 実務上のメリット: 生成された自動ルールの94%が変更なしでそのまま本番環境に適用可能です。ポリシー構築にかかる労力を劇的に削減し、運用管理の複雑性を解消します。
2. エージェントレス&高拡張性アーキテクチャ(Agentless and Scalable)
- 機能概要: エンドポイントへ専用ソフトウェアをインストールすることなく、既存のネットワークインフラと連携してすべての資産を防護するエージェントレス設計です。
- 解決する技術的課題: カーネルレベルの変更やエンドポイントへのソフトウェア配布が不要なため、OSのバージョン互換性問題やシステム障害の単一発生点(Single Point of Failure:SPOF)を回避できます。サーバーやPCだけでなく、エージェントの導入が困難なOT/IoT機器、レガシーシステム、クラウドワークロード、AI接続システムまで一括でカバーします。
- 実務上のメリット: ハードウェアのアップグレードや複雑なネットワーク再設計を行うことなく、ネットワークの変化に合わせてシームレスに防御カバー率を拡張・スケールさせることができます。
3. シミュレーションモードによる事前検証(Policy Simulation)
- 機能概要: 自動生成されたポリシーを実際のネットワークにライブ適用して適用(Enforcement)を開始する前に、そのポリシーが及ぼす影響を安全に可視化・検証できるシミュレーション機能です。
- 解決する技術的課題: 「ポリシー変更によって必要な業務通信を遮断してしまうのではないか」という運用上の最大の恐怖を取り除きます。確率的な推論ではなく過去の実通信データに基づいてシミュレーションを実施するため、正確な影響範囲が事前に判明します。
- 実務上のメリット: 業務アプリケーションのダウンタイムや設定ミスによる障害を防ぎ、安全性を担保した上で本番適用へと移行できます。これにより、事前に対処力を高める「サイバーレジリエンス(Cyber Resilience)」を強固に確立できます。
4. Network Mapによるリアルタイム可視性とアセット管理(Enhanced Visibility and Control)
- 機能概要: オンプレミス、クラウド、IoT/OT、Kubernetesなどの全環境にまたがるトラフィックを継続的に取り込み、資産と通信の依存関係をインタラクティブなグラフィック画面でリアルタイム可視化します。
- 解決する技術的課題: ポイントインタイムの過去ログや静的なシステム図が持つ「時間経過に伴う実環境との乖離(ドリフト)」の問題を解決します。資産間・アイデンティティ間の実際の通信パスをリアルタイムに集約・相関分析します。
- 実務上のメリット: ブラックボックス化していたシステム依存関係が明確になります。大手物流企業C.R. England社のサイバーセキュリティプログラムマネージャーであるRemi Springer氏は次のように語っています。
「長年にわたり多様なサービスが構築され担当者が入れ替わった結果、データセンター内には全容を解明できないシステムが溢れていました。Zero Networksは、ネットワークの実際の挙動と、悪意ある活動の拡散を阻止する能力の両面で、これまでにないレベルの可視性をもたらしてくれました。」
5. アイデンティティ&高度防御機能群(Identity Segmentation / RPC Firewall / JIT MFA)
- 機能概要: IPアドレスに依存しない制御を実現するIdentity Segmentationに加え、Active Directoryの中核であるDomain Controllerを防護する「RPC Firewall」、そしてネットワーク層での「JIT(Just-In-Time)MFA」などの先進的防御を提供します。
- 解決する技術的課題: AI技術を悪用した攻撃者は、過剰な権限(Excessive Agency)や自動化された資格情報乱用テクニックを用いてマシンスピードで横移動を試みます。特にDomain Controllerを標的としたRPC経由の攻撃や管理者アカウントの奪取は、レガシーなIPベース制御では防ぐことができません。本機能群はネットワーク層で正規のアイデンティティ認証とプロトコルレベルの精査を割り込ませることで、この攻撃経路を根断します。
- 実務上のメリット: 業務上の必要性に応じて管理者やサービスアカウントのアクセスを厳格に制限する「最小権限の原則(Least Privilege)」を自動で貫徹できます。未認証のRPC通信や不正な横移動試行はネットワーク層で即座に遮断され、必要時にのみJIT MFAを発動させることで、AI時代のアウトプレースなマシンスピード攻撃から全インフラを守り抜くことができます。
表2:Zero Networksの主要機能と「5つの失敗要因」の対比構造
| 失敗の罠(課題) | Zero Networksによる解決機能とメカニズム |
| 1. 複雑性の過多 | 自動ポリシー生成: 確定的な自動化エンジンにより、手動の資産タグ付けやルール記述を一切不要化。生成されたルールの94%が変更なしで即時利用可能。 |
| 2. リソースの制約 | エージェントレス&高拡張性: エンドポイントソフトの配布・保守を排除し、オンプレ・クラウドからOT/AI環境まで一括カバー。月1〜2時間程度のメンテで維持管理可能。 |
| 3. 業務中断のリスク | シミュレーションモード: 本番適用(Enforcement)の前に通信ブロックの影響を安全に可視化・検証。設定ミスによるダウンタイムやアプリ障害を確実に防止。 |
| 4. 拡張性の課題 | アイデンティティ&高度防御機能群: Identity Segmentation、RPC Firewall、JIT MFAの連携により、IP非依存の制御を確立。過剰権限を狙うAI主導の高速横移動を阻止。 |
| 5. 可視性の不足 | Network Map: オンプレミス、クラウド、IoT/OT、Kubernetesを網羅。過去ログ依存を脱却し、インタラクティブ画面でリアルタイムの依存関係と通信パスを把握。 |
以上のように、Zero Networksは5つの罠に対して極めて整合性の高い技術的アプローチを提供します。しかし、どれほど優れて洗練されたテクノロジーであっても、実際の現場への適用・運用手順を誤れば、その価値は半減してしまいます。次章では、本番環境でプロジェクトを成功に導くための実践的なノウハウを解説します。
4. 本番運用で落とし穴を回避する実戦ノウハウ
優れたテクノロジーを導入する場合でも、実装アプローチの計画段階で適切なプロセスを踏まなければ、現場の反発や予期せぬ運用ボトルネックに直面する可能性があります。マイクロセグメンテーションプロジェクトを成功裏に完了させ、防護効果を最大化するためには、段階的な実装手順と本番運用におけるノウハウをあらかじめ理解しておくことが戦略的に重要です。
実務課題を解決する導入ステップと落とし穴回避策
1. 学習期間とシミュレーションの徹底活用
Zero Networksが自動生成するルールの94%は変更なしで適用できる極めて高い精度を誇りますが、だからといって検証なしに即座に本番適用(Enforcement)を行うべきではありません。初期の学習期間を経てルールが生成されたら、必ずシミュレーションモードを活用して一定期間の挙動を確認します。シミュレーションモードでは、「もしこのポリシーを本番適用した場合、どの通信がブロックされるか」を事前に完全に把握できます。このデータを基にアプリ開発チームや運用部門と事前の合意形成(合意プロセス)を行うことで、組織内の不安を払拭し、スムーズに適用へ移行することができます。
2. エージェントレス統合の円滑な進め方(段階的展開の戦略的意義)
既存のインフラ環境に変更を加えず、エージェントレスで展開できる点は大きなアドバンテージですが、適用順序の設計が成功の鍵を握ります。
まずは可視性が高く制御の容易なデータセンターおよび標準的なクラウドワークロードから着手することを強く推奨します。ここで初期の成功体験(Early Wins)を積み重ね、平常時の通信トラフィックの可視化とポリシー運用のベースラインを確立することで、セキュリティチームおよびインフラ運用チーム全体の運用に対する自信(Operational Confidence)が醸成されます。
この基盤が整った段階で、管理ソフトの導入が厳しく制限されるOT(産業制御システム)環境、レガシーシステム、およびAI接続システムへと順次適用範囲を広げていきます。ネットワークの再設計やハードウェアのアップグレード、止められないミッションクリティカルなOTラインへの突然の変更を回避しながら、全社的なセグメンテーションを着実に完成させることができます。
3. 継続的な運用工数の最小化とSecurity Driftの防止
従来のセグメンテーションが失敗する最大の理由は、導入後の環境変化に伴ってポリシーが時代遅れとなり、過剰な手動メンテナンスが発生すること(Security Drift:セキュリティの漂流・形骸化)にありました。Zero Networksを導入した組織では、内部通信パスの連続的な監視と自動的な調整機能により、導入後の月次メンテナンス時間は平均してわずか1〜2時間程度に抑えられます。初期構築時だけでなく、運用フェーズにおいても人手による保守工数を極小化する設計を行うことが、持続可能なセキュリティ運用の鍵となります。
マイクロセグメンテーション成功のための実戦チェックリスト
プロジェクトの各フェーズにおいて確認すべき要点を以下のチェックリストにまとめています。
- 導入前フェーズ(計画・準備)
- 資産と通信の全容把握方針の確定: 単一の環境だけでなく、オンプレミス、クラウド、OT、Kubernetesを含む全領域をカバー対象として選定しているか。
- 運用チーム・関係者とのゴール共有: 「手動でのタグ付けやルール作成を行わない」自動化アプローチの基本方針について、関係者の合意を得ているか。
- 導入時フェーズ(構築・検証)
- 十分な学習期間の確保: 確定的なエンジンがネットワーク上の通信挙動を正しく学習するための初期監視期間を設定しているか。
- シミュレーションモードによる事前検証: 自動生成されたルールをいきなり本番適用せず、シミュレーション画面でブロック予定の通信範囲と業務への影響を事前に確認したか。
- 段階的な適用(Enforcement)の実施: データセンター/クラウドで初期ベースラインを構築した後、OTやレガシーなど高リスク・高機密セグメントへ順次適用モードを拡大しているか。
- 運用時フェーズ(維持・改善)
- 月次メンテナンスの標準化: 月1〜2時間程度の確認プロセスを運用ルーティンに組み込み、設定のドリフトを防いでいるか。
- アイデンティティ制御の適用拡大: IPベースの制御に加え、最小権限の原則に基づくIdentity SegmentationやRPC Firewall、JIT MFAを組み合わせて強固な防御壁を維持できているか。
5. まとめ マイクロセグメンテーションの再定義と次のアクション
かつてのレガシーマイクロセグメンテーションは、膨大な人員と期間を費やしても完了にたどり着けない「終わらない苦行」とみなされていました。しかし、テクノロジーの進化によってその常識は完全に覆されました。現代のマイクロセグメンテーションは、ソフトウェア主導の自動化と確定的なアプローチにより、短期間かつ低コストで確実に実現できる強固な防御壁へと再定義されています。
本記事で解説した要点は以下の通りです。
- 5つの罠の克服: 従来のプロジェクトが失敗していた原因(複雑性、リソース不足、業務中断リスク、拡張性欠如、可視性不足)は、手動運用とレガシーなエージェント依存に起因していた。
- Zero Networksの革新性: 確定的な自動化エンジンによりルールの94%を変更なしで自動生成。エージェントレス展開と事前シミュレーションにより、業務停止リスクゼロでセグメンテーションを実現。
- 圧倒的な導入成果と費用対効果: 「90日以内に90%以上の環境をセグメント化」を達成し、運用保守は月1〜2時間に削減。従来の手法と比較して75%〜87%のコスト削減を達成(ESG検証)。
もし、貴社のマイクロセグメンテーションプロジェクトが途中で停滞(Stalled)しているか、あるいはAI時代のマシンスピードによるラテラルムーブメント攻撃への対策に不安をお持ちであれば、今こそアプローチを見直す最適なタイミングです。
次の具体的なアクション
- 頓挫したプロジェクトの再評価: 過去に手動運用の負荷やアプリ障害の懸念で断念した計画を、「自動化・エージェントレス」の観点から再点検する。
- デモのリクエスト(Request a Demo): Zero Networksの自動発見・シミュレーション機能およびNetwork Mapのリアルタイム可視性を実際の画面で体験する。
SCSKは、単なるセキュリティ製品の販売だけにとどまらず、複雑なマルチベンダー環境や老朽化したレガシーシステムが混在する日本企業のITインフラを熟知したシステムインテグレーターです。アーキテクチャの評価アセスメントから、影響範囲を事前に可視化するPoC(概念検証)の支援、本番環境への導入運用設計に至るまで、確かな技術力と専門知識をもって、お客様がマイクロセグメンテーションの壁を乗り越え、真のゼロトラストアーキテクチャを確立できるよう強力に伴走いたします。
すでに多くの引き合いをいただいておりますが、次世代マイクロセグメンテーション Zero Networks に興味をもたれた方は、ぜひお問い合わせください。

マイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge)、レガシーなウィルス対策ソフトやEDRと異なり、AI ディープラーニング(深層学習)を活用し高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータ破壊を保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど「多層防御」と「ゼロトラスト」を実現するセキュリティソリューションをご紹介します。
最後までお読みいただき、ありがとうございました。