連日サイバー攻撃による不正アクセスやランサムウェア被害による個人情報漏えい、あるいはPHPなどの脆弱性に関連するニュースが後を絶ちません。個人情報保護委員会は、2026年4月〜10月16日に累計約2億6,000万人分、日本の総人口の約2.1倍の情報漏えいがあったことを発表しており、一人で複数の情報漏えいが当たり前の状況になっています。なぜこのような状況に陥ってしまったのか?また企業としてどのような対応をすれば良いのか?について解説します。
1. 定量データが示す「フロンティアAI時代の脆弱性爆発」の現状
現代のソフトウェア開発において、自動化ツールや生成AI技術の普及は開発速度と配信効率を劇的に向上させました。しかしその裏側で、攻撃者およびセキュリティ研究者の双方による「脆弱性の発見・検証・報告」プロセスまでもがフロンティアAIによりハイパー自動化・効率化された結果、セキュリティエコシステムへ流入する脆弱性情報の量は爆発的な増加を記録しています。従来の手動に依存したトリアージ、影響調査、修正適用という一連のライフサイクルは完全にキャパシティを超過しており、企業のセキュリティ設計は決定的な構造変化を迫られています。
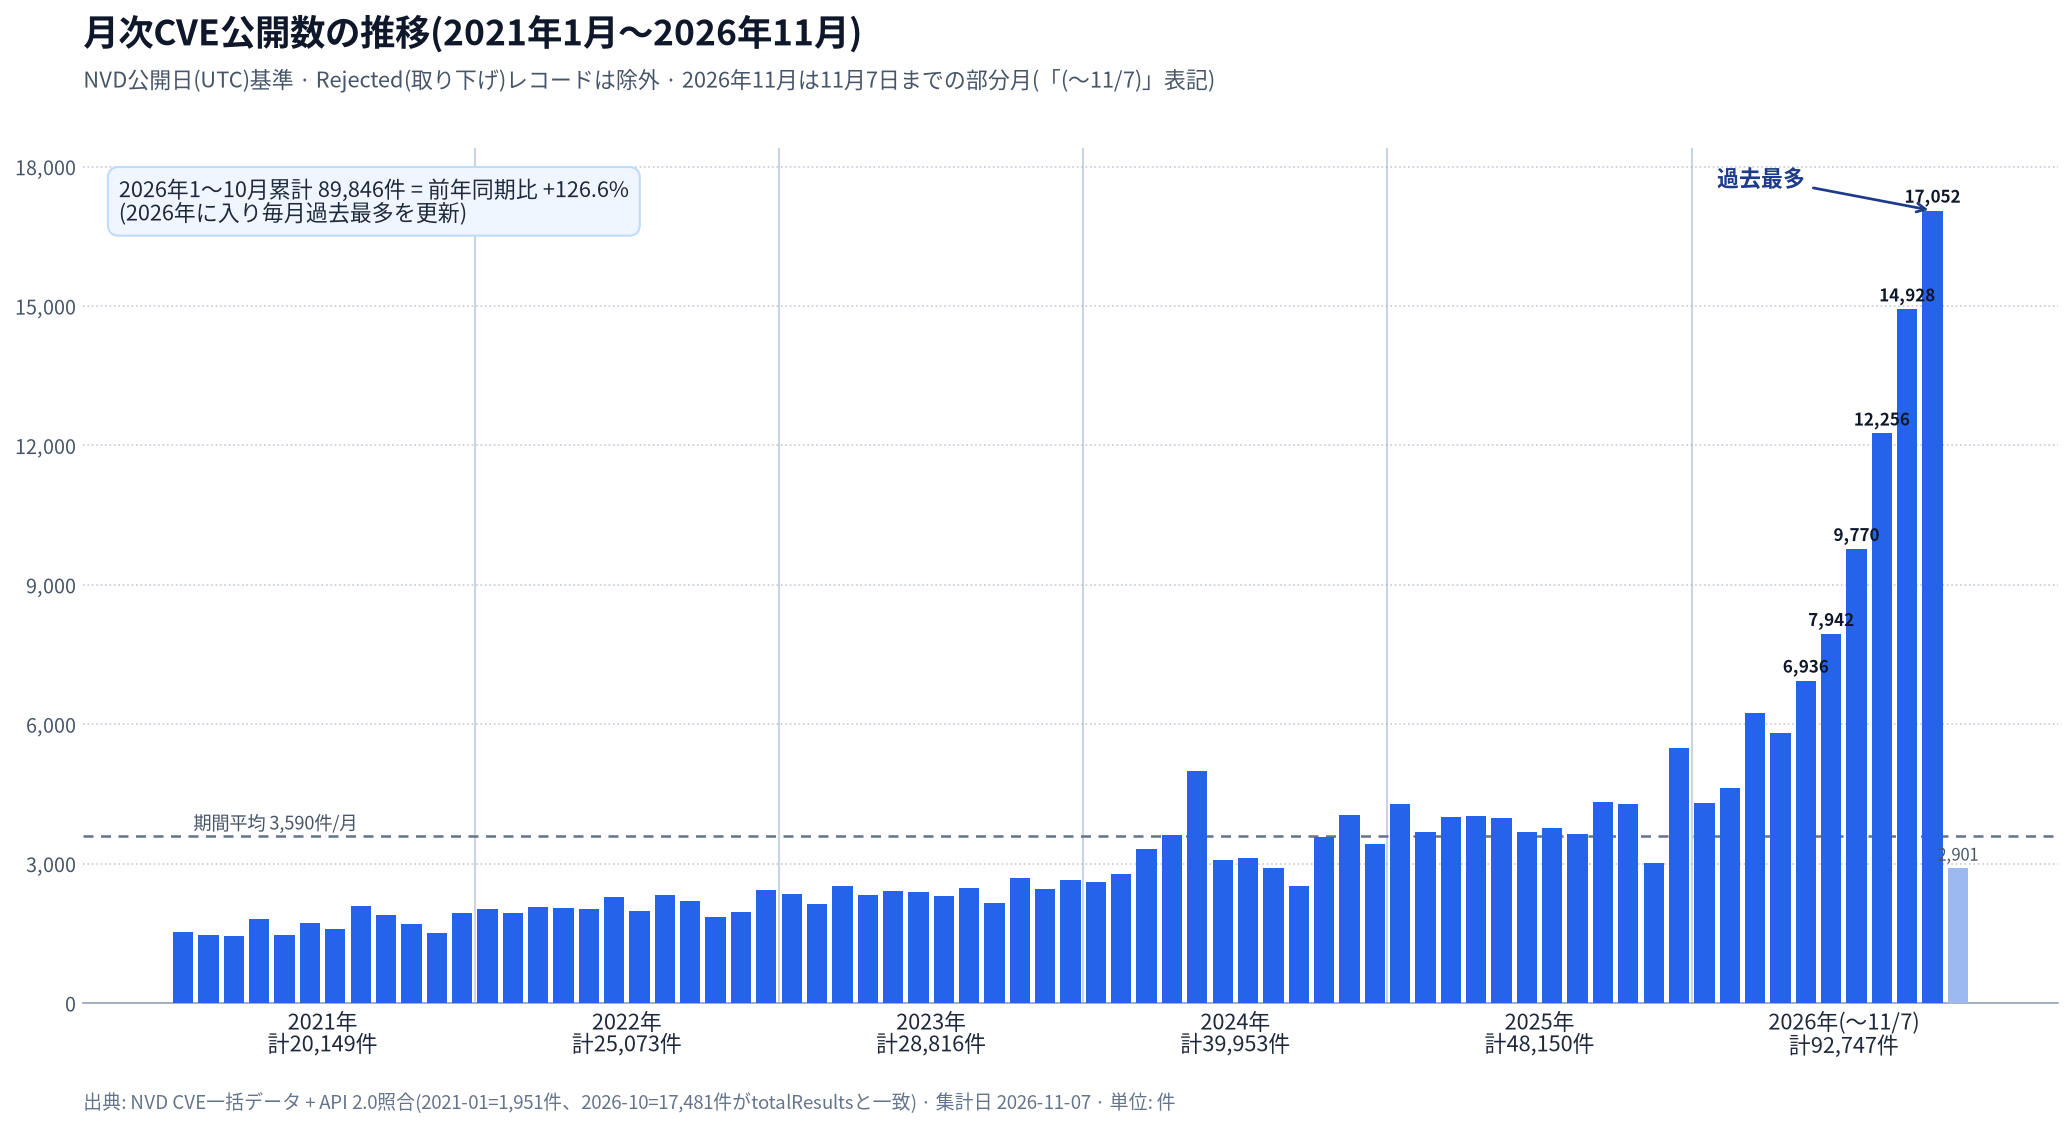
以下は、グローバルな脆弱性データ基盤(NVDおよびcve.org等)における直近数年間の推移と、2026年時点での定量データを整理したものです。
| 指標・集計期間 | 脆弱性発行件数・データ量 | 前年比・増減傾向および本質的変化 |
| 2021年〜2023年推移 | 2021年:20,149件 2022年:25,073件 2023年:28,816件 | 年間2万件台前半から半ばで推移。前年比+15〜20%程度の緩やかな増加 |
| 2024年〜2025年実績 | 2024年:39,953件 2025年:48,150件 | 年間4万〜5万件規模へ拡大。自動検証ツールの普及が拍車 |
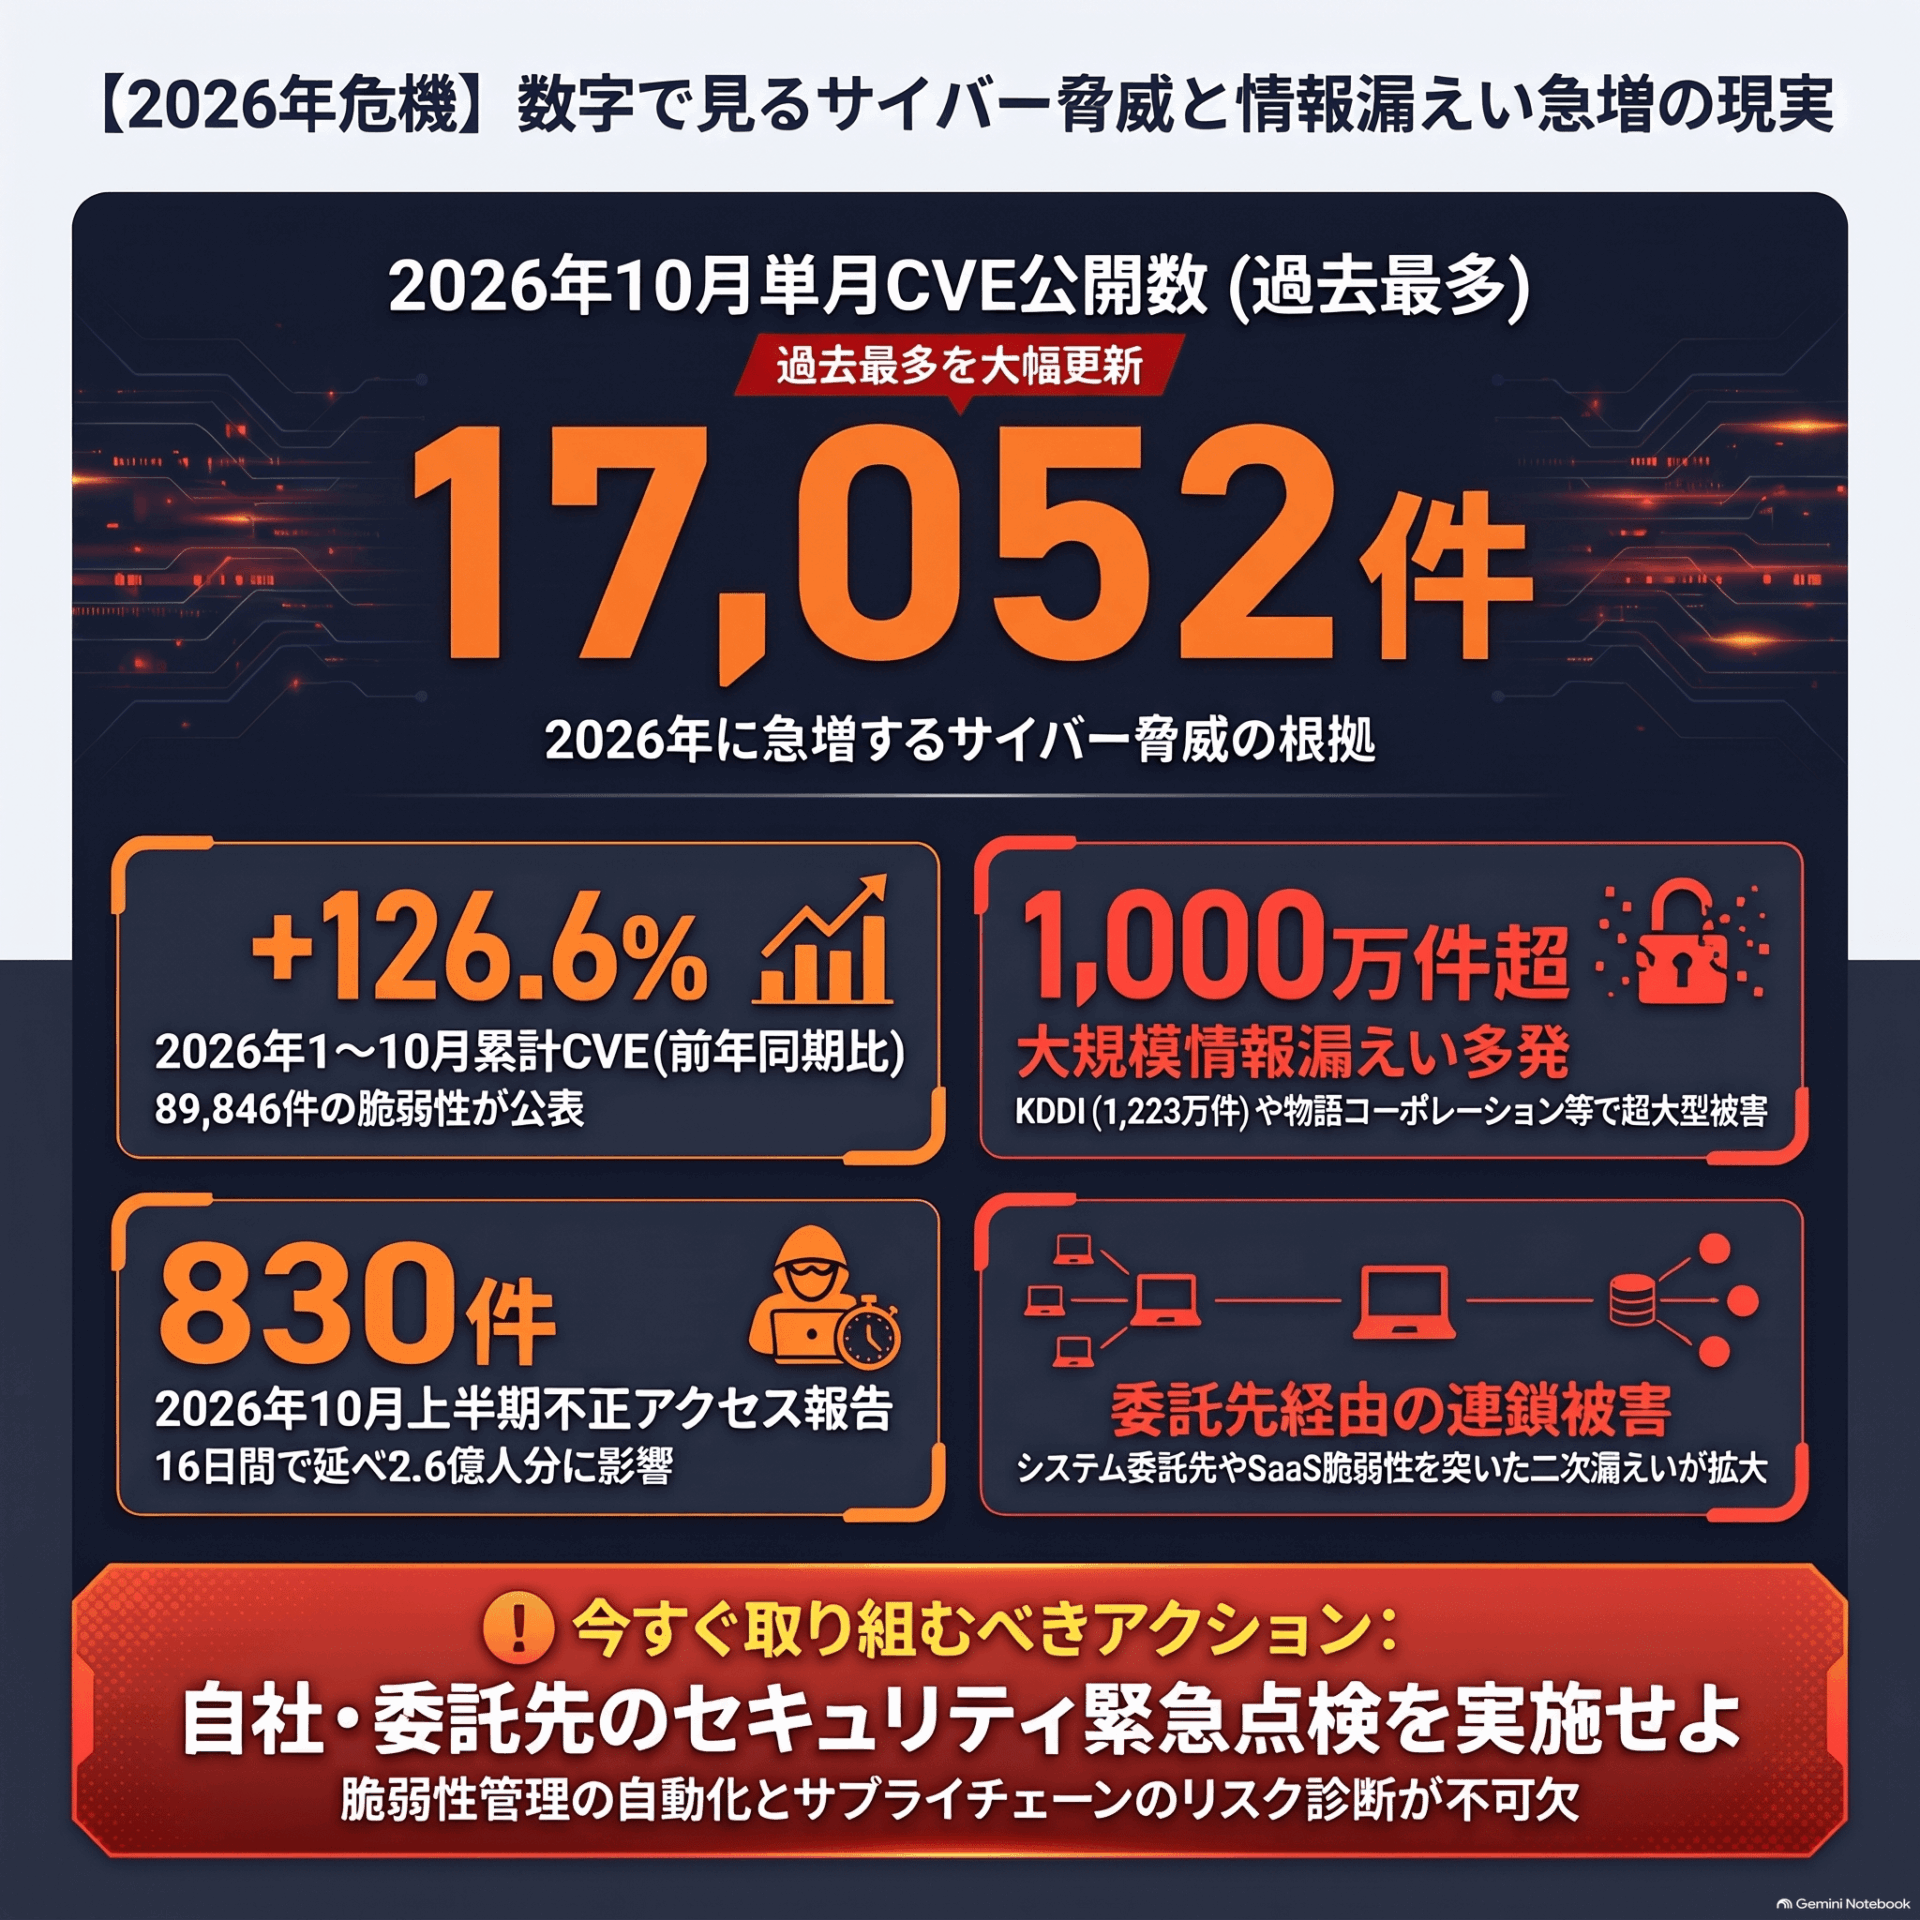
| 2026年(1〜10月累計) | 89,846件 (10月単月:過去最多の17,052件) | 前年同期比 +126.6% の急激なスパイク。毎月過去最多を更新 |
| 2026年末年間予測 | 年間合計 96,000件 の見込み | 1日あたり260件超(約263件/日) の新規CVEが継続発行されるペース |
| NVDデータ提出量 | 2020年〜2025年で 263%増加 2026年第1四半期:2025年同期比でさらに 1/3増加 | 分析・メタデータ付与を行うNVD側の処理能力を大幅に超える負荷膨張 |
この定量データが示す真の意味は、単なる数値の増大にとどまりません。AIや自動化技術によって「脆弱性が発見・開示されるスピード」が機械速度(Machine Velocity)へと加速した結果、公開された脆弱性を機械的に検知して即座に攻撃へ転用する攻撃者のスピードに対し、人間が手動でデータを確認・識別しパッチをテスト・適用する従来の運用速度(Human Velocity)では物理的に追いつかなくなっているという構造的破綻を示しています。
この検出速度と人間側の対処能力の乖離は、セキュリティ運用の最前線であるSOC(Security Operations Center)やCSIRT(Computer Security Incident Response Team)に対し、日常的な業務麻痺という直接的かつ致命的なダメージを与え始めています。
2. 「アラート疲れ」と従来のCVE運用の構造的破綻
日々大量に流し込まれる不完全なCVE(Common Vulnerabilities and Exposures)レコードや質の悪いメタデータは、企業の脆弱性管理(トリアージ、検証、パッチ適用)ワークフローを機能不全に陥らせています。従来の「CVSS(Common Vulnerability Scoring System)の深刻度スコアのみに依存した運用」は、毎日260件以上のCVEが吐き出される環境下ではリソース的に継続不可能であり、完全に破綻しています。
エンジニアリング組織およびSOC運用において発生している構造的課題は、以下の3点に集約されます。
- データの不均一性と品質劣化 AIツール等により自動生成された記述不足のCVEレコードや、CWE(弱点タイプ)・CPE(対象製品識別子)が欠損したレコードがエコシステムに大量流入しています。入力データの標準化が行われていないため、後続のセキュリティツール(SIEM/SOARや脆弱性スキャナ)での自動識別ルールが正しく動作せず、結果として手動でのデータクレンジングや情報確認が発生し、トリアージ処理に大幅な遅延が生じています。
- アラート疲弊(Alert Fatigue)とノイズの増大 精度や実用性の低いCVEレコードが膨大に届くことで、セキュリティアナリストは「自社環境に無関係な製品の脆弱性」や「現実的に悪用不可能な脆弱性」の調査に追い回されます。この深刻な「アラート疲弊」は、アナリストの判断能力を低下させ、組織を狙う真の危機的脅威(Zero-Dayや即時悪用が進行中の脆弱性)を見落とす重大なインシデントリスクを引き起こしています。
- 単一ソース(NVD等)依存の限界と暴露ウィンドウの拡大 NVD(National Vulnerability Database)へのデータ提出量が2020〜2025年で263%増(2026年Q1もさらに1/3増)と急膨張した結果、NVDによる詳細分析やデータ付与までのタイムラグが拡大しています。NVDなど特定の単一ソースだけに依存して防御計画を立てていると、脆弱性が公表されてから自社のスキャナに反映されるまでの間、未パッチ状態のまま攻撃に晒される「暴露ウィンドウ(Unpatched Window)」が大幅に拡大します。
CVSSスコアが高い(例:CVSS 7.0以上)という理由だけで機械的にすべてのパッチを緊急適用する従来の管理思想は、開発・運用リソースを浪費させ、開発速度を阻害する要因となっています。こうした破綻を打破すべく、グローバル規模で脆弱性管理の概念そのものを「量の追及」から「品質の向上」へと移行させる動きが本格化しています。
2026年9月23日、米サイバーセキュリティ・インフラセキュリティ庁(CISA)はホワイトペーパー『CVE Program: Establishing a Quality Era Framework』を公開しました。これは、グローバルな脆弱性識別エコシステムを従来の「量的拡大の時代(Growth Era)」から「品質追求の時代(Quality Era)」へと不可逆的に転換させるプログラム全体の成熟化フレームワークです。
どれほど高精度なデータインフラ(高速APIや最新Schema)を構築したとしても、CNAやコミュニティから入力されるレコードコンテンツ(CVE Record Content)内の製品バージョン識別子(CPE)や弱点分類(CWE)情報が欠落していれば、SIEMやSOARによる自動トリアージルールは誤判定を起こし、現場に膨大な誤検知と手作業を発生させます。
グローバルのこうした「量から質への転換」が進められる一方、現実の日本国内の環境においては、脆弱性管理の遅れ、エッジ装置の放置を突いた深刻なセキュリティインシデントが多発しています。
3. 国内被害の実態:2026年に急増した不正アクセス・大規模情報漏えい事案の分析
2026年の日本国内においては、脆弱性管理の遅れ、パッチ適用のタイムラグ、スマホアプリからバックエンドが狙われるA2B攻撃、サプライチェーン/委託先リスクが複合的な要因となり、過去最大級の不正アクセスおよび大規模情報漏えいインシデントが相次いでいます。
【国内における漏えい・インシデント統計(2026年)】
- 個人情報保護委員会(不正アクセス起因・速報受付件数): 2026年4月〜10月16日累計で2,094件(延べ約2億6,000万人分)。特に2026年10月(1〜16日の半月のみ)で830件という急激なスパイクを記録。
- MM総研(サイバー攻撃起因・漏えい初報事案数): 2026年1〜10月累計661件(2025年年間428件を大幅超過)。2026年10月単月で過去5年最多となる193件のスパイクを記録。
以下は、2026年に国内で公表された代表的な大規模被害事案の比較・分析一覧です。
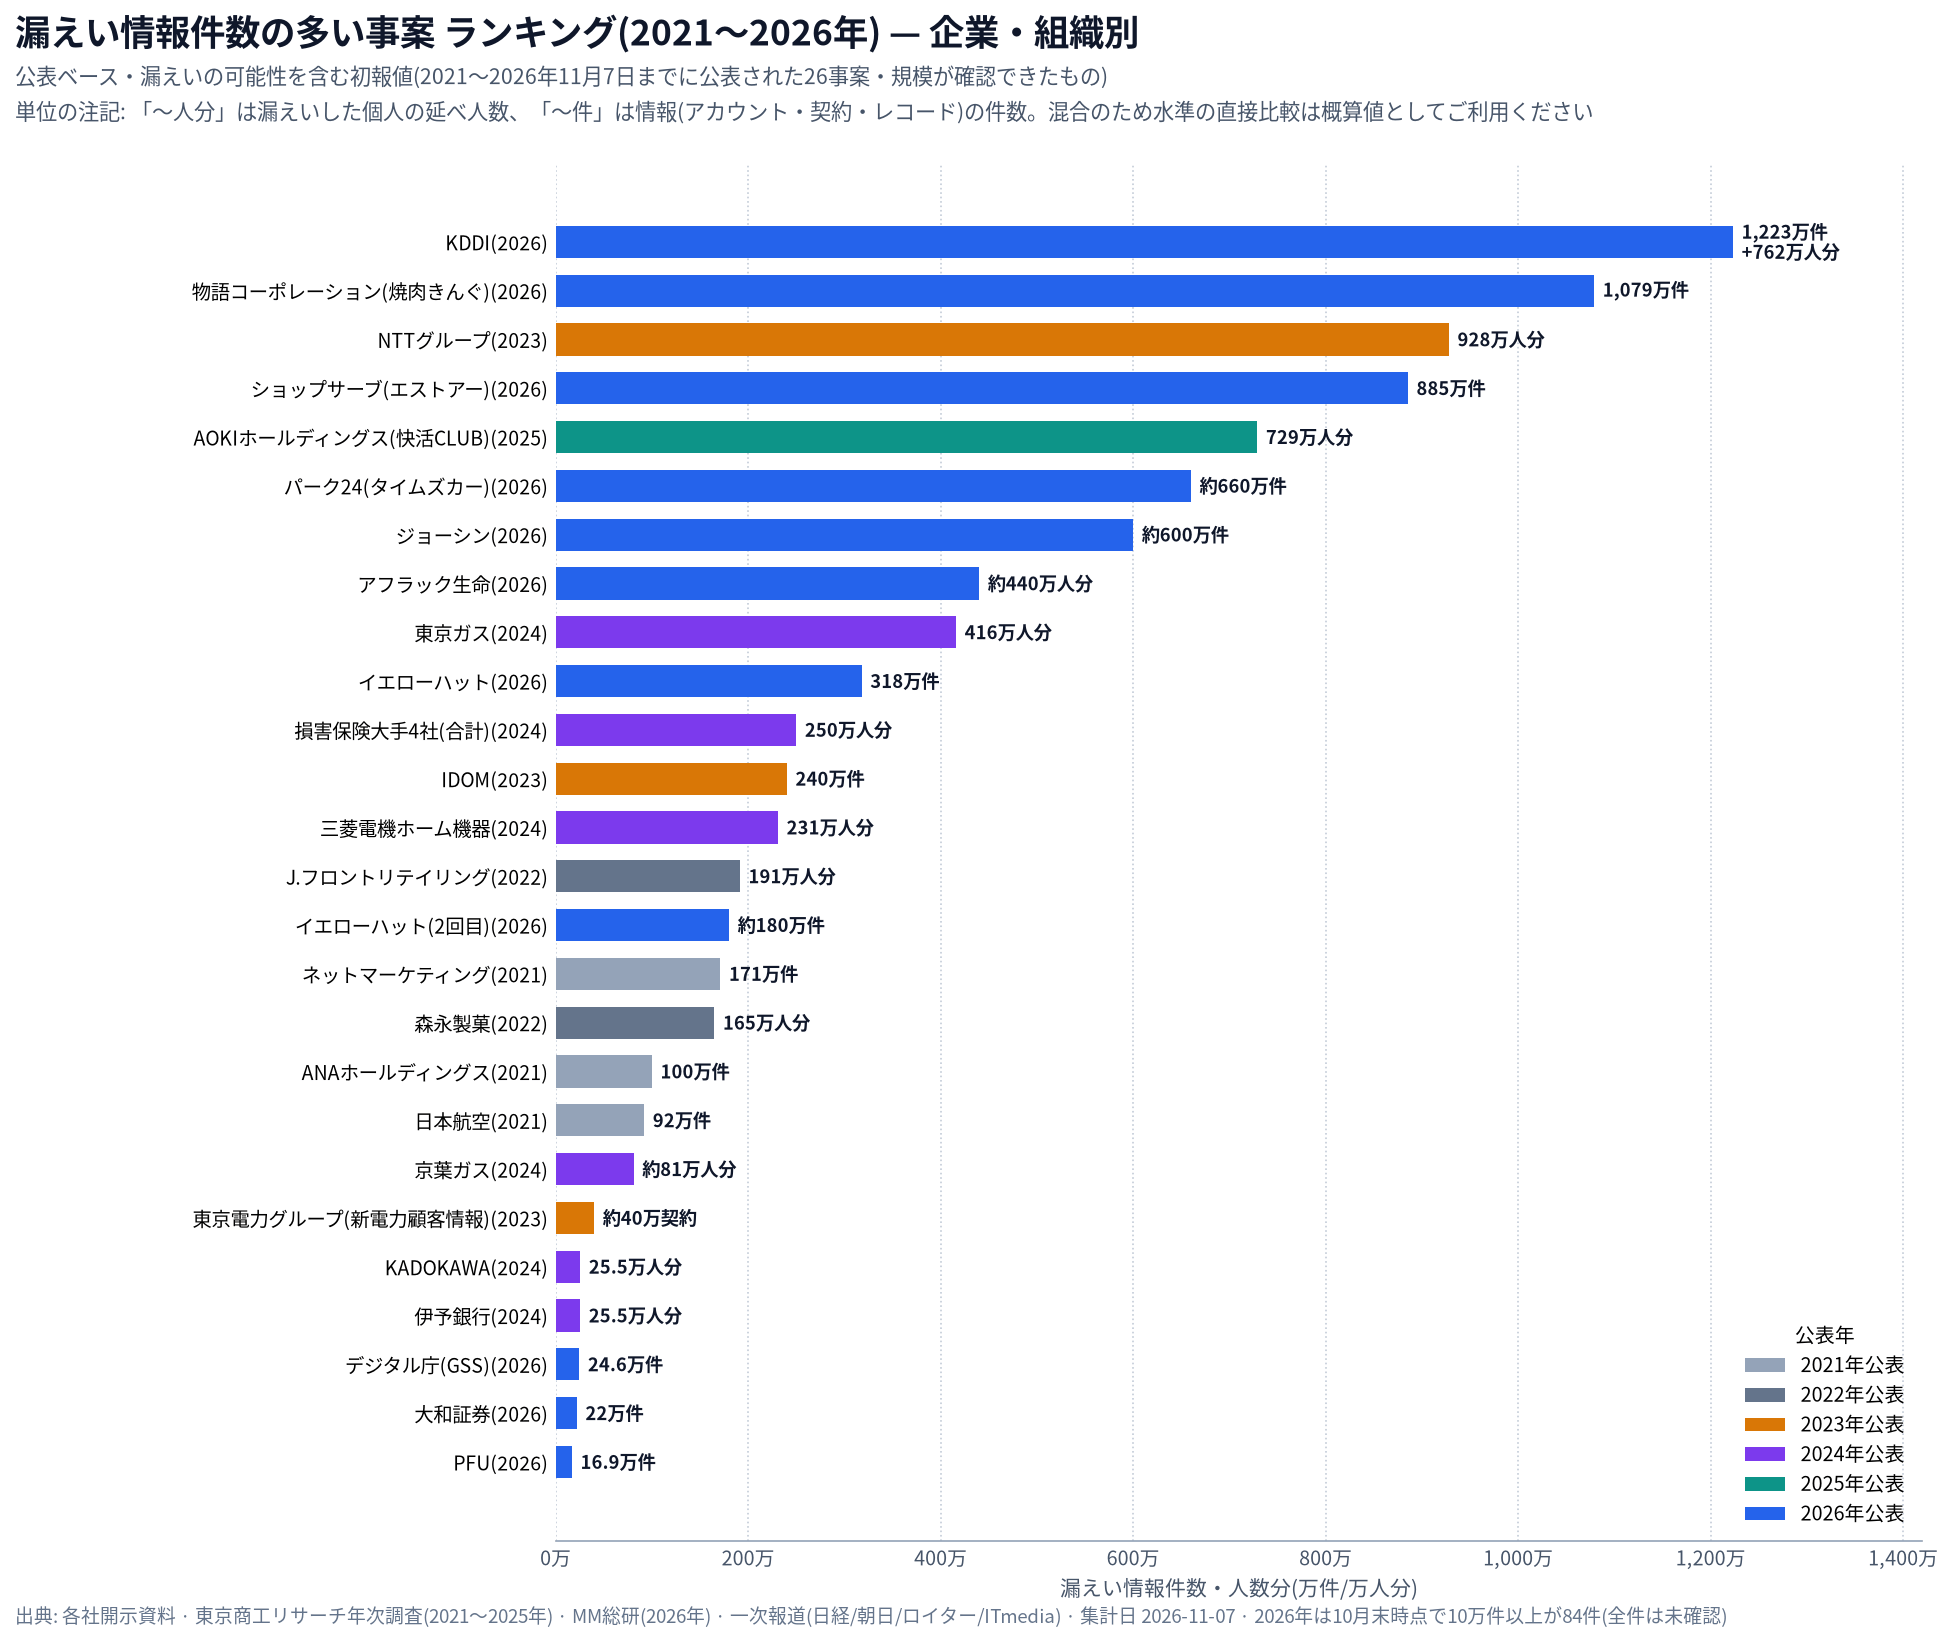
| 公表年月 | 組織・企業名 | 漏えい・影響規模(可能性含む) | 発生原因・侵入経路および波及構造の定性分析 |
| 2026年6月 | KDDI | 1,223万1,954件(メールアドレス) +約762万人分(パスワード) | ISP向けメール基盤における旧型の第三者製ソフトウェアの脆弱性を突かれた不正アクセス。 |
| 2026年10月 | 物語コーポレーション | 1,078万8,963件 | 「焼肉きんぐ」等の公式アプリ会員管理システムサーバーへの不正アクセス。 |
| 2026年8月 | ショップサーブ(エストアー) | 8,853,839件(重複含む) | サーバー上に不正プログラムが設置され、約72日間にわたり購入者情報を外部送信。 |
| 2026年9月 | パーク24 | 約660万件(アカウント数) | 「タイムズカー」Webシステムへの不正アクセス。免許証画像等の本人確認書類を含む。 |
| 2026年10月 | ジョーシン | 約600万件(可能性) | 免許証画像・マイナンバーカード画像等を含む顧客データベースへの不正アクセス。 |
| 2026年7月 | アフラック生命 | 約440万人 | 通常利用と同形式を装った大量データ照会(API/Webフォーム)による不適切アクセス。 |
| 2026年4/8月 | イエローハット | 計約498万件 (子会社317万件+本体180万件) | 連結子会社会員サーバーおよび本体予約システムへの連続的な不正アクセス。 |
| 2026年9月 | デジタル庁(GSS) | 約24.6万件 | 保守運用担当者アカウント経由、VPN機器の脆弱性 を突かれ政府共有システムへ侵入。 |
| 2026年10月 | 大和証券 | 約22万件(顧客約11万人分等) | 委託先(スカラコミュニケーションズ) への不正アクセスによるサプライチェーン連鎖被害。 |
| 2026年9月 | PFU | 最大169,355件 | EC基盤(ショップサーブ) の被害に伴う委託先・サードパーティ経由の波及構造。 |
3.1 構造的脅威と「N-hour」時代の到達
これらの国内事例から浮き彫りになるのは、境界防御に配置されたVPN機器等の脆弱性放置に加え、EC基盤や受託業者(ショップサーブ → PFU、スカラコミュニケーションズ → 大和証券)を経由したサプライチェーン波及構造の危険性です。サードパーティ依存度の高い現代のシステム構成では、委託先1社の脆弱性が自社の壊滅的な漏えい事故へと連鎖します。
さらに決定的な脅威は、攻撃のタイムフレームが「N-day(公開から数日後の悪用)」から「N-hour(公開から数時間以内の即時悪用)」へ加速したことです。
例えば、2026年9月22日に公表されたWordPressの深刻な脆弱性(CVE-2026-87902, CVSS v4.0 9.2 Critical)では、公表当日の20:49(11:49 UTC)、すなわち公開からわずか数時間(9時間未満)で実際の概念実証(PoC)と悪用攻撃が観測され、2026年11月5日に公表されたOpenSSHの脆弱性「*sshole(CVE-2026-123158)」についても公開後9時間以内に悪用攻撃が観測されています。
攻撃速度が「N-hour」に到達した環境下では、「脆弱性公表 → 情報収集 → トリアージ → パッチテスト → 本番適用」という従来型の受動的運用モデルは物理的に機能しません。どれほどトリアージを高速化しても、安全なパッチ検証・配備には数日から数週間の時間を要するためです。したがって、パッチ未適用の状態であっても攻撃の通過を防ぐ「即時封じ込め(Containment-First)」アーキテクチャの導入が不可欠となります。
4. 実務における「3大落とし穴」と次世代脆弱性管理の実装ガイダンス
理論やCISAフレームワークを組織のDevSecOpsパイプラインやSOC運用へ落とし込む際、多くのエンジニアリング組織が直面する技術的壁が存在します。以下に実務上の「3大落とし穴」と、それを克服するための具体的かつ実践的なアーキテクチャ設計・実装手順を解説します。
落とし穴1:未検証データの直接インジェストによるアラート疲弊
未検証の自動生成CVEや不完全なレコードを、脆弱性管理ツールやSIEM/SOARに直接取り込むことで、誤検知や記述不足による手作業タスクが急増し、SOC/CSIRTのアナリストが疲弊する。
具体的処方箋:CI/CD・データインジェスト層でのSchema自動バリデーションゲート構築
データ収集・インジェスト層(API Gatewayや前処理パイプライン)に、cve.orgが提供する CVE JSON 5.0 / 5.1 Schema および公式の cve-schema Validation Library を組み込みます。
[外部脆弱性ソース (cve.org / NVD / Vendor)]
                     │
                     ▼
  【インジェスト・前処理ゲート (CI/CD / API Gateway)】
  ├── cve-schema (JSON 5.0/5.1) 自動バリデーション
  ├── 必須属性チェック (CPEバージョン範囲, CWE ID, 評価スコア)
  │
  ├── [Validation Pass] ───► 【EVM / SIEM / SOAR】へ自動インジェスト
  └── [Validation Fail] ──► 【Quarantine (隔離キュー)】手動補正・CNAフィードバック
フォーマットエラーや必須メタデータ(CPE、CWE、影響バージョン範囲等)が欠損している不完全レコードは、パイプラインの入口で自動検知して「Quarantine(隔離キュー)」へ弾きます。定義された品質基準を満たした高品質レコードのみをエンタープライズ脆弱性管理(EVM)プラットフォームへ流し込むことで、ツールの自動判別ルール誤作動とSOCのアラートノイズを根絶します。
落とし穴2:単一ソース依存とAPIパッチ処理の脆弱性
NVD等の単一ソースのみに依存した結果、データ処理の遅延による「暴露ウィンドウ」の拡大を招く。また、API連携時にRate Limit(リクエスト制限)超過やアップストリーム障害でデータ同期が停止する。
具体的処方箋:cve.org API 5.x準拠、指数バックオフ、ローカルキャッシュによる高耐障害性パイプライン
脆弱性データ収集パイプラインを最新の cve.org API 5.x 規格に準拠させ、変更箇所のみを取得する差分(Delta)更新フェッチ処理を実装します。
- Rate Limit回避ロジック:リクエスト制限(HTTP 429 Too Many Requests)の検知時には、指数バックオフ(Exponential Backoff with Jitter) アルゴリズムを適用し、自動再試行を行います。
- ローカルキャッシュ & セカンダリソース構成:アップストリーム(cve.org / NVD)のサービス障害に備え、取得済みレコードのローカルキャッシュ構造(Redis / DynamoDB等)を保持します。また、主要ベンダーのアドバイザリ(GitHub Advisory Database等)をセカンダリソースとして登録し、一次ソース障害時にも自動切り替え(Failover)を行える構成をとります。
落とし穴3:パッチ適用時間(N-hour)の稼ぎ方と優先度判定の誤り
CVSSの数値だけに頼り、膨大な「CVSS 7.0以上」の対応に追われてトリアージが破綻する。また、N-hour即時悪用攻撃に対してパッチ適用が物理的に間に合わず被害に遭う。
具体的処方箋:CVSS+EPSSマトリクスによるリスク判定と「3層防御モデル」の実装
(1) CVSS+EPSSによる2軸リスクベース・トリアージルールの構築
脆弱性自体の潜在的深刻度(CVSS)に加え、今後30日以内に実際の攻撃で悪用される確率を0〜1(0〜100%)でリアルタイム予測する EPSS(Exploit Prediction Scoring System) を導入し、以下の判定マトリクスをSIEM/SOARに定義します。
| リスクレベル | 判定条件 | 推奨アクションと運用ポリシー |
| Emergency Risk (緊急対応) | CVSS ≧ 7.0 かつ EPSS > 0.10(上位10%超) | 最優先パッチ適用。24時間以内の修正プログラム適用、またはワークアラウンド実施。 |
| High Containment Risk (封じ込め優先) | CVSS ≧ 7.0 かつ EPSS ≦ 0.10 | 第3層(マイクロセグメンテーション)による即時隔離。定期パッチサイクルまで適用を猶予。 |
| Medium Risk (計画対応) | CVSS < 7.0 かつ EPSS > 0.10 | 外部露出面(Perimeter)の有無を確認し、次回のスプリント/メンテナンス日にパッチ適用。 |
| Low Risk (監視・保留) | CVSS < 7.0 かつ EPSS ≦ 0.10 | 自動パッチ適用またはログ監視のみ。手動トリアージ対象から除外。 |
(2) フロンティアAI時代を生き抜く「3層防御モデル」の技術アーキテクチャ
N-hour攻撃に対抗し、パッチを「安全にテストして当てるための猶予時間」を物理的に稼ぐため、以下の3層防御モデル(3-Tier Defense Model)をインフラ基盤へ実装します。
【第1層:基本対策の強化 (Hygiene)】
 ├── スキーマバリデーション前処理 / CVSS+EPSS自動トリアージ / 構成・資産管理
 └── 限界:N-hourゼロデイ攻撃に対してパッチ適用速度が追いつかない
       │
       ▼
【第2層:ゼロトラスト・アーキテクチャ (Structure)】
 ├── ZTNA /SASE (Cato Networks  Catoクラウド等) への移行
 └── 成果:レガシーVPN機器の完全排除。エッジ攻撃表面(Attack Surface)の極小化
       │
       ▼
【第3層:横移動の即時封じ込め (Microsegmentation & Containment)】
 ├── 次世代マイクロセグメンテーション (Zero Networks 等)
 └── 成果:ホスト間/ポート間の不要通信(East-West)を完全遮断。侵入されてもラテラルムーブメントを抑止し、パッチ適用の猶予時間を確保
- 第1層:基本対策の強化(Hygiene) 資産の正確な把握、スキーマ検証を通じた高品質データの収集、CVSS+EPSSによるリスクベース・トリアージの徹底。脆弱性管理の基礎となる衛生管理層。
- 第2層:ゼロトラスト・アーキテクチャ(Structure) デジタル庁GSSのインシデントでも侵入経路となった「オンプレミスVPN機器」の脆弱性管理リスクそのものを撲滅するため、Cato Networks(Catoクラウド)に代表されるSASE(Secure Access Service Edge)およびZTNA(Zero Trust Network Access)へ移行します。これにより、インターネットへ露出したエッジ機器の攻撃表面(Attack Surface)を構造的に排除します。
- 第3層:横移動の即時封じ込め(Microsegmentation & Containment) N-hour攻撃によって万一境界やエンドポイントが突破された場合でも、被害を1台の端末内に完全に閉じ込めるため、Zero Networks 等の次世代マイクロセグメンテーションを導入します。アイデンティティやエージェントレスの通信制御機能を用い、内部ネットワーク(East-West)における不要なポート通信やラテラルムーブメント(横移動)を自動封じ込め(Containment-First)することで、管理者がパッチを検証・適用するための物理的猶予時間を確保します。
5. まとめ:明日から取るべきアクション
AI技術の急進と自動化ツールの汎用化により、脆弱性エコシステムは「量の爆発」と「N-hour攻撃」という新たな脅威フェーズに突入しました。従来の手動トリアージや単一スコア(CVSS)依存の運用、パッチ適用のみに依存した境界型防御は限界を迎えました。
CISAが提唱する「Quality Era Framework」の思想を取り入れ、データの品質向上と自動化、リスクベースでの優先度付け、そして侵入を前提とした封じ込め構造へのパラダイムシフトが不可欠です。
本記事の主要な論点は以下の3点に集約されます。
- 2026年末には年間新規CVEが96,000件(1日あたり260件超)に達する見込みであり、「量の追及から質の追及(Quality Era)」への不可逆なシフトが必要である。
- Quality Eraは、ガバナンス、エコシステム参加、データインフラ、レコードコンテンツの4つの次元が相互補強(Reinforcing Model)し合う成熟化モデルである。
- 攻撃の「N-hour化」に伴い、CVSS+EPSSによるリスクベース・トリアージに加え、SASEやマイクロセグメンテーションを活用した「封じ込め優先(Containment-First)」の3層防御アーキテクチャが不可欠である。
これらの課題に対し、セキュリティエンジニア、DevSecOps担当者、およびインフラアーキテクトが明日から着手すべき具体的アクションプランを提示します。
SCSKでは、境界型防御(Perimeter Defense)が終焉を迎えた今、内部への侵入を100%遮断することは不可能な「Assume Breach(侵害前提)」の環境においては、「侵害の阻止(Prevent Breach)」と同等に「被害半径の縮小(Reduce Blast Radius)」への投資をする必要があると考えています。
これはフロンティアAI時代に対応する「3層防御モデル」などの「多層防御(Depth in Defense)」と「ゼロトラストアーキテクチャ(Zero Trust Architecture)」となります。
特に、ランサムウェア被害で最も課題となっているラテラルムーブメント(横移動)を阻止する具体的なソリューションとしては 次世代マイクロセグメンテーション Zero Networks を強くお勧めしております。Zero Networks は、サーバ・クライアントなどのホスト単位でのネットワーク分離(セグメンテーション)するのはもちろん、特許技術を用いて管理ポート(RDP/SSH等)をデフォルトでは閉鎖し、ジャストインタイム(Just-In-Time:JIT)の多要素認証(MFA)を適用することが可能です(≒特権ID管理)これまでのレガシーなマイクロセグメンテーション製品とは異なり完全エージェントレス型で、通信の可視化からAIによるポリシー自動生成が可能なため短期間の導入が可能です。「封じ込め(Containment)」アーキテクチャを確立することで、N-hour攻撃下でも安全にパッチを適用できるインフラ耐性を確保することができます。
すでに多くの引き合いをいただいておりますが、Zero Networks にご興味をもたれた方は、ぜひSCSKまでお問い合わせください。

最後に、2026年11月11日 Zero Networks と、マイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge、サッシー)、これまでのウィルス対策ソフト・EDRと異なり、AI ディープラーニング(深層学習)にて非常に高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータを保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど、多層防御とゼロトラストを実現する4つのベスト・オブ・ブリードのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください。

最後までお読みいただき、ありがとうございました。