相次ぐ不正アクセスによる情報漏えいに対して、内閣官房国家サイバー統括室を始め、JPCERT/CC、IPAなどが注意喚起を公表していますが、10月13日にNICT(国立研究開発法人情報通信研究機)が、原因の一つとしてスマホアプリ解析からのバックエンドサーバへの攻撃について注意喚起を公開しました。
今や誰もが利用するスマホのアプリを攻撃者がリバースエンジニアリング(ソフトウェアを解析し、構造・仕組み・ソースコードなどを明らかにする技法)を行い、アプリの仕組みを解析し、バックエンドのサーバへ直接攻撃を仕掛けていることが判明しました。
これは脆弱性不備をつく無差別攻撃とは大きく異なり、特定企業のサービスを狙った極めて高い成功率を持つ新たな攻撃手法であると言えます。
1. 公開アプリが狙われる「A2B攻撃」の台頭とAIによる脅威の高度化
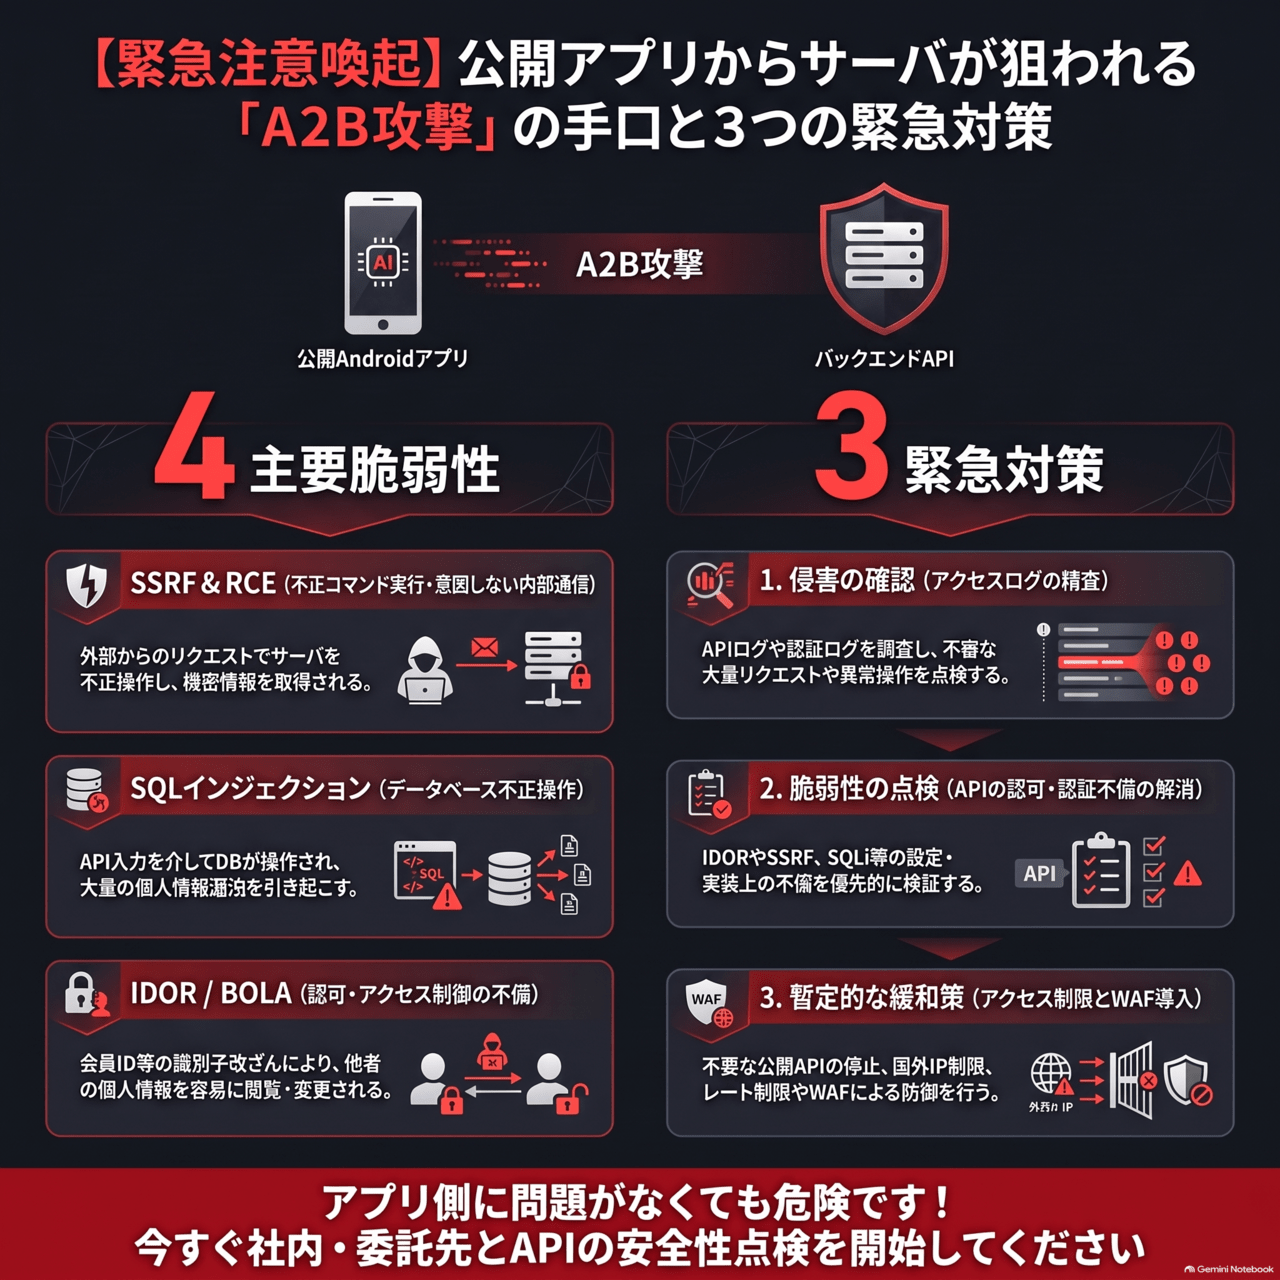
日本国内の様々な組織において、個人情報等の大量漏洩事案が相次いで発生しており、サイバーセキュリティ上の極めて深刻な課題となっています。これらの漏洩事案の背景を調査・分析した結果、国立研究開発法人情報通信研究機構(NICT)の脅威情報分析チーム「LETTICE(レティス)」により、一般公開されているアプリを手がかりとした新たな攻撃手法が特定されました。攻撃者は公開アプリをリバースエンジニアリングして裏側の仕組みを解明し、バックエンドサーバへ直接攻撃を仕掛けています。この攻撃は従来の不特定多数に向けた無差別攻撃とは異なり、個々のターゲットに最適化された極めて高い成功率を持つ戦略的脅威として急浮上しています。
また、JPCERT/CCでも「連続不正アクセス事案の攻撃手法に関する調査」として10月15日に同様の情報を公開しています。
この攻撃手法は、NICTのLETTICEによって「A2B攻撃(App-to-Backend Attack)」と命名・定義されました。具体的な手法として、攻撃者はGoogle Play(日本地域等)で一般公開されているAndroidアプリを入手し、プログラムを解析することで、アプリが通信するバックエンドサーバ(Webサイトやアプリの裏側でログイン認証や利用者情報の管理等を行うサーバ)の接続先、API(Application Programming Interface)のエンドポイント構成、通信に使用されるパラメータなどの内部仕様を詳細に特定・収集します。重要なのは、「Androidアプリ自体に脆弱性が一切存在しなくても、バックエンドサーバのAPIに認証・認可や入力値検証の不備があれば、巨大な情報侵害に直結する」という点です。攻撃者はアプリ画面の制御を完全にバイパスし、APIを直接呼び出すため、バックエンド側のアクセス制御が不十分であれば、内部システムやデータベースへの不正アクセスを許してしまいます。
さらに、この脅威を急激に増幅させているのが近年のAI(人工知能)の活用です。攻撃者がAIを導入することで、これまで時間を要していたプログラム解析やバックエンドAPIの脆弱性探索が極めて高い効率とスピードで自動実行されるようになっています。AIは収集されたAPI構成やパラメータの情報を学習・分析し、そのシステム特有の処理ロジックに合わせた攻撃リクエストを生成します。その結果、従来の「一律で汎用的な攻撃パターンを送信する手法」から、「対象システムごとに最適化・カスタマイズされたピンポイント攻撃」へと変貌を遂げており、脆弱性を持つバックエンドサーバが確実に狙い撃ちされる危険性が著しく高まっています。
A2B攻撃の全体像と攻撃プロセスごとのリスクを以下のように整理できます。
| ステップ | 攻撃者のアクション | AI・解析ツールの役割 | バックエンド側の想定リスク |
| 1. 公開アプリの入手・解析 | Google Play等から一般公開されているAndroidアプリ(APK等)を入手し、内部プログラムを解析する。 | AIを活用してプログラム解析を高速化し、接続先サーバ、API構成、通信パラメータ、応答データ構造の情報を抽出・収集する。 | 表層からは見えないはずのバックエンドサーバの接続先やAPI仕様などの内部情報が攻撃者に把握される。 |
| 2. 攻撃対象の特定 | 解析結果を基に、バックエンドサーバのAPIエンドポイント(/user, /profile, /order, /upload等)や処理内容を特定する。 |
収集した膨大なデータから、攻撃対象となり得る個別機能や認証の有無、処理の弱点を特定・整理する。 | 公開の意図がない検証環境や旧バージョンAPI、管理用エンドポイントなどが露出・特定される。 |
| 3. 対象サーバに合わせた攻撃の実行 | 不特定多数への同一攻撃ではなく、特定したバックエンドサーバの個別の仕様や処理に応じた攻撃リクエストを送信する。 | AIを用いて、対象APIのロジックに最適化された攻撃リクエスト(SSRF、RCE、SQLi、IDOR等を狙った通信)を生成・探索する。 | バックエンド側の入力値検証や認可ロジックの隙を突く、精査された攻撃リクエストが直接到達する。 |
| 4. バックエンドサーバの脆弱性の悪用 | 探索したバックエンド側の脆弱性を突いて不正アクセスを実行し、データの不当な取得や処理を行わせる。 | 脆弱性の悪用手順を最適化し、安全対策をかいくぐって内部データベースやシステムへ効率的に侵入する。 | データベースからの個人情報大量漏洩、データの改ざん、内部ネットワークへの侵入や不正コマンド実行が発生する。 |
クライアントアプリ側でのコード難読化やガード処理といった従来の防御策だけに頼るアプローチでは、解析技術やAIを駆使してAPI仕様を直接解読・操作する攻撃者を防ぎきれないため、セキュリティ設計の根本的な発想転換が必要です。
2. A2B攻撃を防ぐセキュリティ設計の転換と多層防御アプローチ
A2B攻撃の脅威に対抗するためには、「アプリを堅牢にすればバックエンドも安全である」という従来の前提を完全に打破しなければなりません。攻撃者が公開アプリをリバースエンジニアリングし、アプリの保護を軽々とバイパスしてバックエンドAPIエンドポイントへ直接リクエストを送信してくるという現実を直視する必要があります。したがって、システム全体のセキュリティ設計は、すべてのリクエストを疑い、バックエンド自体が自律して自身を保護する「ゼロトラスト」の原則に基づいた「バックエンド中心主義」へ即座にシフトすることが戦略的に不可欠です。
この「バックエンド中心主義」への転換においては、「公開アプリの内部構造、通信パラメータ、API仕様は、いずれ攻撃者に完全に解読される」という前提に立って設計を行います。アプリ側の表示制御やJavaScript/Nativeコードによる制限は単なるUI上の利便性機能に過ぎないと割り切り、すべての認証・認可、入力値の厳格な検証、データアクセス権限のチェックをバックエンドサーバ側で完結させなければなりません。なお、この脅威と防御モデルはAndroidアプリ特有のものではなく、iOSアプリやWebサービスのバックエンドAPIにおいても全く同様に発生し得る汎用的なリスクであるため、すべてのデジタルサービス基盤において共通して適用されるべき設計思想です。
脅威情報分析チームLETTICEは、こうしたA2B攻撃による被害防止および早期発見のために、事業者が取り組むべき対応ロードマップとして3段階の推奨対策を提示しています。これは「1. 侵害の確認」「2. 脆弱性の点検」「3. 暫定的な緩和策」から構成され、緊急対応から恒久的な保護までを段階的にカバーします。
3段階アプローチの全体像と各フェーズの要点は以下の通りです。
| 対策フェーズ | 主な目的 | 実施すべきコアタスク | 緊急度・優先度 |
| フェーズ1:侵害の確認 | バックエンドサーバに対する不審なアクセスの有無や、すでに侵害が発生しているかどうかの影響範囲を早期に特定・把握する。 | 公開ホストや全APIの完全列挙、2026年8月以降の各種ログの精査、提供されたIoCとの照合、通常と異なる不審なAPI操作の抽出。 | 極めて高 (緊急実施) |
| フェーズ2:脆弱性の点検 | A2B攻撃で標的となりやすいバックエンドAPIの実装不備や、クラウド環境の設定不備を包括的に洗い出す。 | IDOR/BOLA(認可不備)、認証・セッション管理、SQL/NoSQLi、SSRF、クラウドストレージ設定、コード実行等の優先点検。 | 高 (優先実施) |
| フェーズ3:暫定的な緩和策 | 攻撃による被害の発生・拡大を防止し、脆弱性の修正完了までシステム全体のリスクを許容水準に抑える。 | 国外等の不要な通信制限、不要API・管理機能の停止、レート制限/WAFによる制御、トークン再発行、サービス一時停止の検討。 | 高 (状況に応じ即時実行) |
防御体制を構築する上では、まずA2B攻撃において攻撃者が具体的にどのようなバックエンドの脆弱性を狙い撃ちしてくるのか、その技術的メカニズムと危険性を深く理解することが第一歩となります。
3. A2B攻撃で狙われる5つの主要なバックエンド脆弱性とメカニズム
A2B攻撃において攻撃者は、アプリから抽出したAPI仕様を基に、バックエンドサーバが抱える特定の脆弱性を集動的に探索・悪用します。自社システムにおけるAPIの露出リスクを正しく評価するためには、NICT LETTICEが報告書で明確に指定した「4つの主要攻撃ベクター(SSRF, RCE, SQLi, IDOR)」に、基盤側で併発しやすい「インフラ・認証設定層」を加えた主要5カテゴリの技術的メカニズムと被害インパクトを正確に把握しておく必要があります。
ソース情報および実務分析に基づき、A2B攻撃で標的とされる主要な脆弱性のメカニズムと点検ポイントを整理・解説します。
- IDOR (Insecure Direct Object Reference) / BOLA (Broken Object Level Authorization)【LETTICE特定ベクター】
- メカニズムと危険性: APIにおいて利用者IDやデータIDなどの識別子を指定してリクエストを送信する際、バックエンド側で「その利用者が対象データに対するアクセス権限を有しているか」の認可確認が不十分な場合に発生します。リクエストに含まれる会員ID等の識別子を他人のものに書き換えるだけで、認証を通過した状態で他人のデータ閲覧・改ざんが可能になります。特に識別子が連番など容易に推測・列挙できる形式である場合、自動スクリプトによって大量の個人情報(氏名、メールアドレス等)が一括して搾取される巨大な漏洩リスクに直結します。
- SSRF (Server-Side Request Forgery)【LETTICE特定ベクター】
- メカニズムと危険性: 外部からのリクエストに含まれるパラメータを介して、バックエンドサーバ自身に意図しない内部・外部通信を行わせる脆弱性です。URL取得、画像処理、文書変換などの機能を備えたAPIが狙われやすくなります。悪用されると、インターネットからは直接アクセスできない内部ネットワークのサーバ、ローカルファイル、あるいはクラウド環境のメタデータサービスへバックエンドサーバ経由でアクセスされ、認証情報やシステムの機密設定が外部へ流出する恐れがあります。
- RCE (Remote Code Execution)【LETTICE特定ベクター】
- メカニズムと危険性: バックエンドサーバ上で、攻撃者が送り込んだ不正なコマンドやプログラムを直接実行させることができる極めて危険度の高い脆弱性です。不適切なデシリアライズ処理や、任意ファイルの書き込み・上書き処理、あるいは安全でない外部コマンド呼出しが原因となります。これが悪用されると、サーバ内の全データの盗難や破壊、改ざんのみならず、サーバ自体が完全に乗っ取られ、他者への攻撃拠点として悪用される重大な被害を引き起こします。
- SQL インジェクション / NoSQL インジェクション【LETTICE特定ベクター】
- メカニズムと危険性: APIエンドポイント経由で渡される入力値の検証やパラメータ化が不十分なため、バックエンドのデータベースに対する問い合わせ文(SQLやNoSQLクエリ)構造が不当に改変される問題です。データベース内に格納された大量の顧客データや個人情報が不正取得されるだけでなく、データベース上のデータ改ざんや、本来必要なログイン認証処理をバイパスされる危険性があります。
- クラウド設定不備 & 認証・セッション管理の不備【基盤・認証設定層】
- メカニズムと危険性: バックエンドが連携するクラウドストレージや認証基盤の設定漏れに起因する脆弱性です。Amazon S3、Google Cloud Storage (GCS)、Firebase Firestore などのストレージ・データベースに対して認証なしでアクセス可能になっていたり、不要な閲覧・書き込み権限が残っていたりする場合に情報が漏洩します。また、認証トークンの不正発行や偽造、固定された認証情報・暗号鍵のコード内露出、認証回避が可能な状態も標的となります。
それぞれの脆弱性がもたらす影響度と、現場で優先的に確認すべき点検ポイントを以下のリストにまとめました。
- IDOR / BOLA(認可不備)
- インパクト: 他利用者の個人情報(氏名・メールアドレス等)の大量漏洩、他者になりすましたデータの改ざん・削除。
- 点検ポイント: リクエスト内の会員IDやデータ識別子を変更した際、他者や他テナントのデータに対するアクセス・変更がバックエンドの認可ロジックで適切に拒否されるか。
- SSRF(サーバサイド・リクエスト・フォージェリ)
- インパクト: 内部ネットワークへの侵入、クラウドメタデータ(認証鍵等)の漏洩、ローカルファイルの不正閲覧。
- 点検ポイント: URL指定や画像・文書処理を行うAPIにおいて、内部IPアドレスやクラウドメタデータエンドポイントへの通信がバックエンド側で拒否・遮断されているか。
- RCE(リモートコード実行)
- インパクト: サーバの完全な乗っ取り、機密情報の全滅・改ざん、ランサムウェア感染や攻撃台座化。
- 点検ポイント: 危険なデシリアライズ処理が存在しないか、任意ファイルの書き込み・上書きが許可されていないか、不適切な管理機能がインターネット上に暴露されていないか。
- SQL / NoSQL インジェクション
- インパクト: データベース内の個人情報・機密情報の全件取得、データ破壊、認証ロジックの迂回。
- 点検ポイント: 外部からの入力値がデータベースクエリに直接結合されていないか。プレースホルダ(プレパードステートメント)を用いた実装が徹底されているか。
- クラウド設定・認証セッション管理の不備
- インパクト: クラウドストレージからの直接情報流出、トークン偽造による不正ログイン、暗号鍵流出によるシステム無力化。
- 点検ポイント: S3、GCS、Firestore等に認証なしでアクセスできないか。認証トークンの偽造・不正発行が可能になっていないか。固定の暗号鍵やアクセスキーが露出していないか。
これらの危険な脆弱性から自社システムを防衛するためには、開発・運用現場のエンジニアが迷わず実行できる実践的な点検ノウハウと緊急対応手順が求められます。
4. 現場で即実践すべき「3つの緊急対策パッケージ」と本番運用の落とし穴
本セクションでは、開発・運用現場のエンジニアが自社環境において即座に点検・対策を実施できるよう、LETTICEの推奨する3段階の対策を具体的な運用ノウハウに落とし込んで解説します。
フェーズ1:ログ分析とIoCを活用した「侵害の確認」ノウハウ
最初に実施すべきは、自社バックエンドがすでに突破されていないかという侵害状況の把握です。
- 公開ホストの完全列挙(漏れのない棚卸し)
- 現在運用しているメインのAPIエンドポイントだけでなく、サブドメイン、過去に作成して放置されている「旧バージョンのAPI」、外部からアクセス可能な「検証環境」、AWS/GCP等の「クラウド上の公開サービス」までをも漏れなく列挙します。攻撃者は本番アプリの解析から、開発者が忘れているような周辺ホストや古いAPIを見つけ出して攻撃の突破口にします。
- アクセスログ・認証ログの精査手順
- 2026年8月以降のアクセスログ、APIログ、認証ログを最優先で収集・確認してください(確認可能な場合はそれ以前のログも追跡することが推奨されます)。
- IoCの活用と「異常判定」の落とし穴
- 公表された以下のIoC(侵害指標)のIPアドレスとの合致をログから確認します。
69.10.51[.]162210.149.87[.]120207.241.172[.]54
- 落とし穴・注意点: 単純なIPアドレスの一致チェックだけで「侵害なし」と断定するのは極めて危険です。攻撃者がアクセス元を変更している可能性が高いため、以下の「振る舞いの異常」をログから抽出する必要があります。
- 認証を経ていない状態での大量な情報取得リクエスト
- 連番ID(例:
user_id=1001,1002,1003…)を用いた連続アクセス - 自アカウントとは異なる「他会員の情報」に対する閲覧・変更リクエスト
- 認証トークンの不審な大量発行や、通常利用されない管理機能へのアクセス
- 公表された以下のIoC(侵害指標)のIPアドレスとの合致をログから確認します。
不審な通信が発見された場合は、認証の成否、該当データが実際に取得・改ざんされたか、認証情報が悪用されたかなど、影響範囲を速やかに調査・特定します。
フェーズ2:APIおよび公開ホストの「脆弱性点検」の実践アプローチ
調査と並行して、バックエンドAPIの実装コードやインフラ設定の点検を行います。
- 認可ロジック(IDOR/BOLA)の点検: アプリ側で画面遷移を制御していても、APIリクエストのパラメータにある「会員ID」を他人のものに変えて直接送信された際、バックエンドがステータスコード
403 Forbidden等を返して拒否するかコードレベルで検証します。 - 認証・セッションの点検: トークンの署名検証が正しく行われているか、トークンの偽造や認証の迂回ができないか、ソースコードや設定ファイル内にハードコードされた暗号鍵や固定認証情報が露出していないかをチェックします。
- SSRFおよびファイル操作の点検: 外部URLを受け取る機能では、プライベートIP範囲(例:
10.0.0.0/8,172.16.0.0/12,192.168.0.0/16)やクラウドのメタデータIP(例:169.254.169.254)へのリクエストをバックエンドで遮断する設計になっているか確認します。※なお、ここで挙げた具体的なIP帯は、LETTICE注意喚起の趣旨を踏まえてソリューション・アーキテクトの立場から提示する業界標準の防衛設計ガイドライン(ベストプラクティス)です。また、危険なデシリアライズ関数が使われていないか、任意ファイルの上書き・書き込みが起こり得ないかを精査します。
フェーズ3:被害拡大を防ぐ「暫定的な緩和策」と本番運用の落とし穴
脆弱性の根本修正には時間がかかる場合があるため、即座に実施できる緩和策でリスクを低減させます。
- アクセス制限の導入: 国外IPアドレスからのアクセス制限や、不要な送信元からのアクセスを一時的に遮断します。
- 不要機能の停止: 業務上必須でない公開API、旧API、管理機能、検証環境への外部アクセスを一時的に停止または制限します。
- レート制限・WAFの適用: 同一IPや同一アカウントからの過剰なリクエスト、連続的なID指定を検知・ブロックできるよう、レート制限やWAF(Web Application Firewall)によるルールを追加します。
- 認証情報の無効化: トークンや認証情報の漏洩・悪用が疑われる場合は、該当するセッションやトークンを即座に無効化し、再発行を強制します。
【本番運用の落とし穴とアーキテクチャ設計のコツ:サービス一時停止の判断軸】
脆弱性が発見されたものの直ちにプログラム修正が不可能な場合、あるいは重大な脆弱性の有無を確認しきれず、暫定的なアクセス制限等を行ってもリスクを許容可能な水準まで低減できないケースが存在します。この場合、「該当するAPIや特定の機能を停止する」、あるいは業務への影響を考慮した上で「サービス全体の一時停止を決断する」ことが、壊滅的な情報漏洩を防ぐための最終ラインとなります。
- アーキテクトからのワンポイントアドバイス(緊急遮断時のハンドリング): 緊急で特定APIやサービスを停止する際は、TCP接続を突然切断したりスタックトレースを露出させたりするのではなく、構造化された
503 Service UnavailableのJSONレスポンス(例:{"error": "SERVICE_TEMPORARILY_UNAVAILABLE", "message": "メンテナンス中です"})を適切なHTTPヘッダーとともに返却するようWebサーバ/APIゲートウェイ層で制御するのが鉄則です。これにより、クライアントアプリ側のクラッシュを防ぎつつ、内部実装情報の漏洩(情報開示リスク)も回避できます。
運用現場で速やかにチェックできるよう、緊急点検項目をチェックリスト形式でまとめました。
【現場用チェックリスト】A2B攻撃対策・緊急点検項目
- [ ] 公開ホストの完全列挙: 本番APIだけでなく、サブドメイン、旧Ver API、検証環境、クラウド公開サービスをすべてリストアップしたか?
- [ ] アクセスログの確保と精査: 2026年8月以降(可能ならそれ以前)のアクセスログ・APIログ・認証ログを確保したか?
- [ ] IoCとの照合: 指定のIPアドレス(
69.10.51[.]162,210.149.87[.]120,207.241.172[.]54)の通信履歴の有無を確認したか? - [ ] 異常振る舞いの抽出: 未認証での大量リクエスト、連番IDへの連続アクセス、他会員データの閲覧・変更試行ログがないか?
- [ ] 認可(IDOR/BOLA)の検証: アプリ側制限に頼らず、API単体で「リクエスト者=リソース所有者」の検証を行っているか?
- [ ] 認証・セッション管理の点検: トークンの偽造・不正発行が不可能な設計か。コードや設定に暗号鍵や認証情報が露出していないか?
- [ ] 入力値検証(SQLi/SSRF/RCE): パラメータ結合によるSQL実行、外部URL指定による内部・メタデータアクセス、危険なデシリアライズ処理がないか?
- [ ] クラウド設定の確認: S3、GCS、Firestore等への無認証アクセスや過剰な権限設定が存在しないか?
- [ ] 暫定緩和策の適用: 国外アクセス制限、不要API・検証環境の停止、レート制限/WAFの設定、トークン無効化を実施したか?
- [ ] サービス停止判断基準の明確化: 脆弱性を即座に修正できない場合のリスク許容水準と、機能・サービス一時停止の判断フロー(503適切な応答制御含む)が確立されているか?
これらの緊急点検と緩和策を完了した後は、一時的な対処に終わらせず、持続可能なセキュリティプロセスへと移行する必要があります。
5. まとめ 持続可能なAPIセキュリティの確立に向けて
本記事で解説したNICTの「A2B攻撃(App-to-Backend Attack)」は、公開されているAndroidアプリをリバースエンジニアリングして裏側の通信仕様を解読し、バックエンドサーバのAPIに直接攻撃を叩き込むという極めて現実的かつ巧妙な手法です。AIの高度化によってプログラム解析と脆弱性探索が高速化・自動化された現代において、「アプリ側に脆弱性がなければ安全」「アプリの通信内容は難読化されているから分からない」という古い安全神話は完全に瓦解しました。
重要なのは、「公開アプリの内部構造やAPI仕様は攻撃者に知られることを前提とし、アプリを介さない直接操作がなされてもバックエンド単体で安全性を確立する設計(ゼロトラスト・バックエンド中心主義)」を徹底することです。このセキュリティ原則はAndroidアプリのみならず、iOSアプリやWebサービスのバックエンドAPIを運用するすべての組織において共通して取り組むべき最優先課題です。
エンジニアおよびセキュリティ担当者が「今すぐ取るべきアクションプラン」を以下に提示します。ただちに以下のステップに着手してください。
- 【Step 1】公開ホスト・APIエンドポイントの緊急棚卸し
- 自社で公開しているAndroid/iOSアプリを収集・解析対象とし、アプリが接続する本番API、サブドメイン、旧バージョンAPI、検証環境、クラウドストレージ(S3/GCS/Firestore等)を漏れなく全件リストアップする。
- 【Step 2】直近ログの確認とIoC・異常振る舞いのトレース
- 2026年8月以降のアクセスログ・認証ログを取得し、公表されたIoC(
69.10.51[.]162/210.149.87[.]120/207.241.172[.]54)との照合を実施する。併せて、未認証での大量リクエストや連番ID指定、他会員データの閲覧試行といった異常パターンをアナリティクスで抽出する。
- 2026年8月以降のアクセスログ・認証ログを取得し、公表されたIoC(
- 【Step 3】バックエンドAPIの包括的コードレビューと脆弱性対策の補強
- LETTICEが重点指定した4大コア脆弱性(IDOR/BOLA、SSRF、RCE、SQL/NoSQLインジェクション)および認証・セッション・クラウド設定不備について、バックエンドのソースコードレビューと設定確認を網羅的に実施する。特にリクエストパラメータの変更や不正クエリで他者のデータを操作・取得できないよう、API単体での厳格な入力値検証および認可制御(リソース所有権のチェック)を徹底実装する。
- 【Step 4】暫定緩和策の発動とサービス運用判断の整理
- 国外アクセスの制限、不要な管理APIや検証環境の遮断、レート制限やWAFの適用を即座に実行する。即時修正が困難な脆弱性が発覚した場合は、リスク許容水準に基づき該当機能やサービス全体の一時停止(適切な503レスポンス制御を含む)を躊躇なく決断する運用ルールを適用する。
公開アプリの手がかりからバックエンドを狙うA2B攻撃に対しては、後手に回る対策ではなく、バックエンド主導の堅牢な設計と迅速な点検プロセスを定着させることが必要となります。
SCSKでは、ゼロトラスト・バックエンドをご支援することも可能ですが、その他に緊急度が高い多層防御・ゼロトラストに向けた具体的なソリューションとして、次世代マイクロセグメンテーション Zero Networks を強くお勧めしております。ゼロトラストの前提である「侵入されることを前提」としたサイバーレジリエンスを構築することが可能で、最近もっとも問題となっているラテラルムーブメント(横移動)を完全に阻止します。
具体的には、Zero Networks では、サーバ・クライアントといったホスト単位でネットワーク分離(セグメント化)するのはもちろんのこと、特許技術を用いて管理者が利用するポート(RDP/SSH等)をデフォルト閉鎖し、ジャストインタイム(Just-In-Time:JIT)の多要素認証(MFA)を適用することが可能です(特権ID管理)これまでのレガシーマイクロセグメンテーションとは全く異なる”完全エージェントレス型”で、通信可視化からAIによるポリシー自動生成が可能なため短期間での導入が可能となっております。
すでに多くの引き合いをいただいておりますが、次世代マイクロセグメンテーション Zero Networks に興味をもたれた方は、ぜひお問い合わせください。

最後に、2026年11月11日、Zero Networks とマイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge、サッシー)、これまでのウィルス対策ソフト・EDRと異なり、AI ディープラーニング(深層学習)にて非常に高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータ破壊を保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど、多層防御とゼロトラストを実現する4つのベスト・オブ・ブリードのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください。

最後までお読みいただき、ありがとうございました。