フロンティアAI時代のサイバー攻撃に対抗するため、AIを活用した次世代SOCサービス「AI SOCサービス」の提供を開始しました。このサービスは、独自の遺伝子マルウェア分析(生物の免疫システムの概念をマルウェア分析へ再現)を用いたIntezer Ltd.(インテザー社)の自律型AIセキュリティ分析プラットフォームと、長年培ってきたSOC運用ノウハウを組み合わせ、これまで人手に依存していたアラートの一次分析(トリアージ)をAIで自動化・効率化するマネージドセキュリティサービス(MSS)です。本記事では、日本国内ではまだ馴染みの少ない Intezer について紹介します。
1. 現代のSOCが直面する「アラート疲弊」の限界と真の課題
現代のSOC(Security Operations Center)およびCSIRT(Computer Security Incident Response Team)において、日夜発生し続ける膨大なセキュリティアラートの処置は、単なる現場アナリストの過労にとどまらず、組織全体のサイバーレジリエンスを揺るがす「戦略的リスク」へと深化しています。多様なEDR/XDR、SIEM、クラウドセキュリティツール(CSPM/SSPM)の導入に伴い、監視対象から集約されるイベントの量は著しく増大しました。しかし、人間の処理能力には物理的な限界があり、重要度の低い(Low-Severity)アラートの放置やトリガーの看過が常態化しています。これは高度なサイバー攻撃の初期侵入の兆候を見落とす深刻な構造的脆弱性です。この悪循環を打開し、真の脅威へ高度な人的リソースを集中させるためには、一次トリアージ(Tier-1/Tier-2)の根幹を自律的に遂行する新たな高度自動化基盤の導入が急務となっています。
現場の運用実態を分析すると、日常的に発生するアラートの大部分は無害な誤検知(False Positive)や正常な業務活動に起因するノイズであり、アナリストの貴重な業務時間がこれらの確認作業や手動でのログ収集に奪われています。従来型のセキュリティ運用を支えてきた「シグネチャ検知」や「標準的なサンドボックス解析」は、現代の高度化・難読化された脅威に対して明確な技術的限界を迎えています。攻撃者はパッカー(Paker)や暗号化、動的検知回避(サンドボックス環境の検知による休眠など)を駆使してハッシュ値や表面上の挙動を容易に偽装します。また、サンドボックス解析における実行待ち時間やキューの停滞、さらには些細なシステム変化を捉えて過剰反応する行動アノマリー検知が引き起こす大量の誤検知は、SOC運用の継続性を直接的に圧迫しています。
従来型SOCにおける運用の課題、根本原因、および組織へ及ぼす影響を以下に整理します。
| 従来の課題(Symptom) | 根本原因(Root Cause) | 事業・運用へのインパクト(Impact) |
| アラート疲弊と未調査の常態化 | アラート発生量が人手による分析能力を大幅に超大し、低重要度アラートが後回し(Deprioritize)されるため。 | 侵入初期の微小な脅威兆候を見落とし、大規模なインシデント(ランサムウェア展開等)へ発展するリスクが増加。 |
| トリアージ処理の遅延(MTTRの増大) | サンドボックスの解析待ち時間や、手動でのログ・証跡収集作業(1件あたり1〜2時間を要するケース)の常態化。 | 脅威の滞留時間(Dwell Time)が長期化し、システム内での横展開(Lateral Movement)やデータ侵害を許す。 |
| 誤検知(False Positive)対応によるリソース消費 | 挙動アノマリー検知が正常な業務ロジックや既知の標準コンポーネントを誤って脅威と判定するため。 | 高度なスキルを持つアナリストがノイズ処理に追われ、プロアクティブな脅威ハンティング等の本来業務が停止。 |
| 高度な攻撃手法の検知回避と見逃し | ハッシュ値の容易な変更、パッカーや難読化、ファイルレス攻撃(インメモリ実行)によるシグネチャ・動的検知の無効化。 | APT攻撃や未知のマルウェア変種の侵入を許し、従来型防御壁が形骸化する。 |
従来のシグネチャ照合や表面的な挙動観察を中心としたアプローチでは、進化する脅威と拡大するアラートノイズの悪循環を断ち切ることは不可能であり、コードの根本原因にアプローチする新しい解析手法の確立が不可欠となっています。
2. 「遺伝子マルウェア解析(Genetic Malware Analysis)」のメカニズム
単なる暗号化ハッシュ照合(SHA-256等の一致確認)や表層的な挙動監視(レジストリ変更や特定プロセスの起動観察)を超えた「コードレベルの血統特定」こそが、現代の複雑化したサイバー脅威に対して決定的な差別化要因となります。攻撃手法が高度化し、ファイル名やハッシュ値が攻撃ごとに変動する環境下において、バイナリの内部構造そのものを解剖し、その「出所(血統)」を科学的に同定するアプローチは、SOCの判定精度を飛躍的に高める技術的・戦略的基盤となります。
Intezerが提供するコア技術「コードDNA解析(Code Genealogy)」は、ソフトウェアバイナリを数十バイト単位の小さな「遺伝子(コード片)」へと細分化・抽出します。そして、データベース上に蓄積された数億件規模の既知コード(過去の悪意あるマルウェアファミリのコード、および正常なオープンソースやサードパーティ製ライブラリ等の信頼できる正常コード)と超高速で照合します。
このアプローチが決定的な威力を発揮する背景には、攻撃者の開発実態があります。攻撃者が脅威コードを一からフルスクラッチで構築することは極めて稀であり、開発効率の向上や既存フレームワークの再利用のために、過去の悪意あるコードや既知のオープンソースコンポーネントを再利用するのが現実です。そのため、攻撃者がコンパイルし直してハッシュ値を変更したり、表面上のファイル名を偽装したりした場合であっても、内部に含まれる「コードの血統(Genealogy)」を特定することで、それがどの脅威ファミリ(例: Emotet等)に属するのか、あるいは既知の正常ソフトウェアであるのかを瞬時に見極めることが可能となります。
さらに、Intezerはディスク上のファイル解析にとどまらず、稼働中のメモリ空間を自動採取・解析するインメモリ解析(メモリフォレンジック)技術を備えています。これにより、近年増加しているファイルレス攻撃、プロセスインジェクション(コード注入)、パッカーで保護されたバイナリ、難読化スクリプトなど、ディスク上に実体残痕を残さない高度な侵入手法に対しても、メモリ上で展開された実体コードを捕捉して血統解析を実行できます。
生物学・医療における臨床診断との対比を通じて、本手法の本質的優位性を以下に示します。
- 「症状観察(振る舞い検知 / サンドボックス解析)」の限界
- メカニズム: 発熱や咳といった「表面上の症状」を見るように、プロセス起動やネットワーク接続などの挙動を観察する。
- 課題: 正常なソフトウェアでも同様の挙動を示す場合があり、誤検知(False Positive)が多発する。また、高度な攻撃者は調査環境(デバッガやサンドボックス)を検知して「正常な症状」を装う回避行動をとる。
- 「MRI検査(病因の特定 / 遺伝子マルウェア解析)」の革新性
- メカニズム: 生体内をMRIで走査して病変組織のDNAを特定するように、メモリやバイナリ内のコード片を走査し、コードの出所・病因そのものを確定診断する。
- 優位性: 表面上の挙動に惑わされず、「悪意あるコードの流用」という根本要因を直接証明するため、極めて高い精度(98%の判定精度)で無害な正常コードと真の脅威を厳密に区別できる。
この高度なフォレンジック能力が、人間の介入なしにスケールする自動化モデルとして結実した姿こそが、Intezerの推進する「自律型AI SOC」です。
3. 「ツール」から「自律型AI SOC」への進化と自律調査モデル
従来のセキュリティツールは、アナリストが手動でWeb画面にファイルをアップロードしたりAPIを叩いたりして結果を得る「分析用Webツール」にとどまっていました。これに対し、Intezerはセキュリティエコシステム全体とネイティブに双方向連携し、発生する全アラートを自律的に調査・対応する「自律型AI SOC」へと進化を遂げました。このシフトは、SOCオペレーティングモデルを従来の「人間による一次トリアージ」から「AIによる自律調査と人間による監督」へと根本から再定義する戦略的意義を持ちます。
Intezerの自律型AI SOCは、単一のベンダースタックに依存せず、主要なアラートソースと数分で連携可能な高い拡張性を備えています。
- EDR / XDR: CrowdStrike, SentinelOne, Microsoft Defender, Palo Alto Cortex XDR
- SIEM / ログ基盤: Splunk, Microsoft Sentinel などの主要SIEM
- Identity(IDP): Entra ID, Okta, JumpCloud など
- Cloud / ワークロード: Wiz などのクラウドセキュリティツール
- フィッシング通報窓口: Office 365, Proofpoint などの不正メール通報パイプライン
- DLP / ネットワーク: DLPソリューション、ファイアウォール、ネットワーク機器
Intezerの自律調査エンジンは、「エージェント的推論(Agentic AI reasoning)」と「確定的フォレンジック(Deterministic Forensics)」を高度に融合し、以下に示す4つのステップで全自動トリアージを完結させます。
- 証拠収集(Evidence Collection)
- アラートが発生すると、SIEM/EDRログ、ファイル/プロセス、メモリイメージ、ネットワークアーティファクト(URL/IP)、エンドユーザーへのヒアリング、CMDB等の組織文脈(Org Context)を一括で自動収集。
- 解析(Analysis)
- 収集した証拠に対し、コードDNA解析、リバースエンジニアリング、スクリプト/コード解析、ライブメモリフォレンジック、動的サンドボックス解析、LLM推論を組み合わせ、エキスパートレベルの深さで多角検証。
- グループ化(Grouping)
- 同一の攻撃ストーリーや一連の侵入フェーズに属する複数のアラートを自動的に相関分析し、単一のケースとして統合。
- 判定・対応(Decision & Response)
- 誤検知(False Positive)と判明したアラートは自動クローズ。
- 本物の脅威(True Positive)と判定された場合、トリアージレポートを自動作成し、MITRE ATT&CKフレームワークへ自動マッピング。
- ポリシーに基づき、端末隔離(Isolate machine)、ユーザーアカウント無効化(Deactivate user)、IOCブロック(Block IOC)などの是正対応を自動実行、または推奨アクションとしてアナリストへ提示。
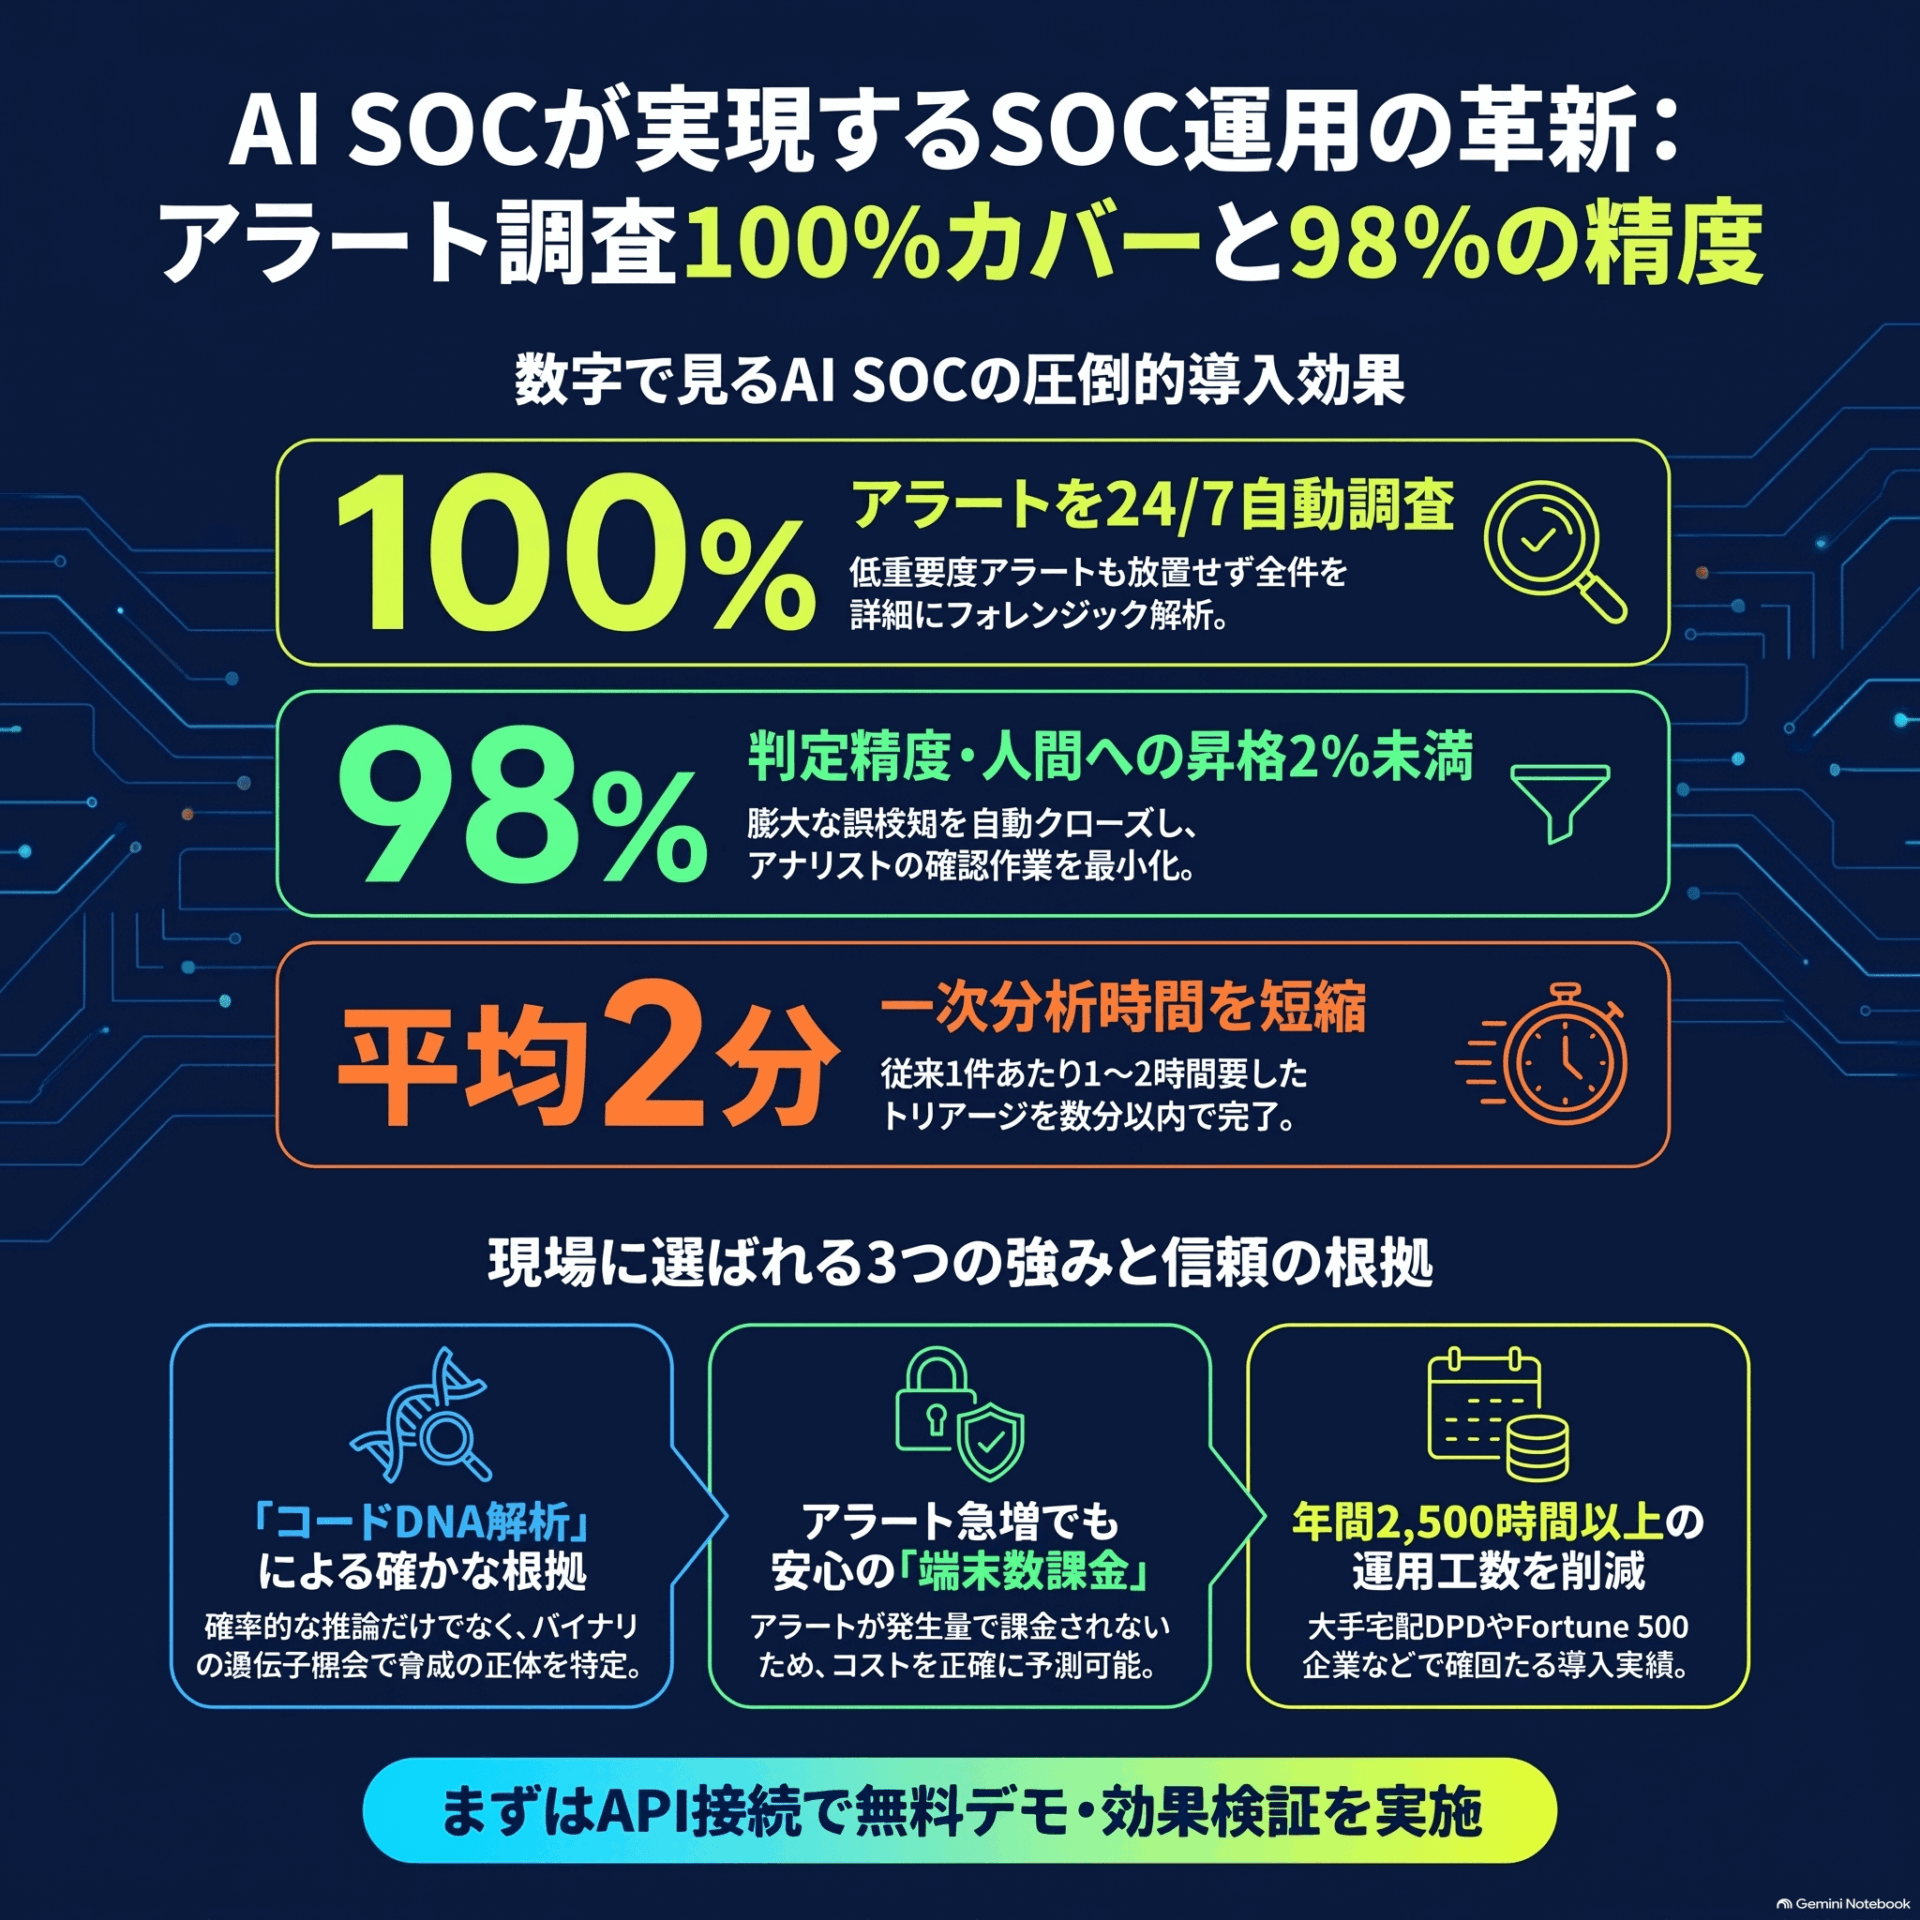
この自律モデルは、100%のアラート調査(低重要度を含む)、エスカレーション率2%未満、判定精度98%、平均処理時間1分未満(サブミニットトリアージ)という圧倒的な定量インパクトをもたらします。
高度な開発者・AIワークスペース連携インターフェース
Intezerは自律型プラットフォームであると同時に、プログラムによる高度な拡張性を担保しています。「Intezer Platform API 2.0」「Python SDK」「CLI」を提供しており、自社のSOARや独自インシデント管理パイプラインに分析機能を組み込むことが可能です。さらに、最先端のMCP(Model Context Protocol)サーバーを標準提供しています。これにより、Claude、Cursor、ChatGPTなどのAI workspaceエージェントとIntezerのケース履歴やフォレンジック文脈を直接同期・共有でき、アナリストは自然言語インターフェースから高精度なフォレンジックデータへシームレスにアクセス可能です。
[各種アラートソース]
        (EDR/SIEM/IDP/Cloud/Phishing)
               │
               ▼
┌─────────────────────────────┐
│ Intezer 自律型 AI SOC プラットフォーム            │
│ ┌────────────┐ ┌────────────┐ │
│ │ Agentic AI Reasoning   │ │ Deterministic      │ │
│ │ (文脈推論・自律判断)   │ │ Forensics (コードDNA)  │ │
│ └────────────┘ └────────────┘ │
└─────────────┬───────────────┘
              │
   ┌──────────┼──────────┐
   ▼           ▼          ▼
【自動クローズ】   【自動是正・隔離】   【高度AI連携 / 人間監督】
(FP: 98%自動処理)  (TP: 端末隔離/無効化)  (MCP経由Claude/Cursor同期,
                     SCSK SOC等の専門アナリスト)
【日本国内におけるサービス展開と導入実例】
グローバルでの実績に加え、日本市場における実装リアリティも急速に高まっています。国内では当社SCSKグループのSCSKセキュリティ株式会社がIntezerの自律型プラットフォームを採用し、24時間365日体制の「AI SOCサービス」を提供しています。このサービスでは、AIによる一次分析(平均2分で完了)で判断が確定しないグレーゾーンや高度なインシデントにおいて、SCSKセキュリティのSOCのアナリストが追尾・最終判断を下す体制(Human-in-the-loop)が構築されており、国内企業が安心して導入できる環境が整えられています。
また、海外の先端的導入事例としてポーランドの配送大手DPD Polandのケースが挙げられます。同社はSentinelOneを運用していたものの、小規模なセキュリティチームでは手動解析の手間と時間に限界を感じていました。IntezerをSentinelOneと連携させた結果、発生する全アラートのトリアージが自動化され、全体アラートの40%が誤検知であると特定・自動クローズされました。これにより同社は年間2,500時間以上のトリアージ工数を削減し、インシデントへの高速レスポンス体制を確立しました。
自律型AI SOCによる運用モデルの変革を正しく評価するためには、既存の市場カテゴリーとの位置づけや相違点を整理することが重要となります。
4. 他のセキュリティツールとの住み分け・ポジショニング分析
セキュリティプロダクトが乱立・複雑化する現代において、Intezerを既存のセキュリティスタックへ適切にポジショニングし、重複投資を避けつつ強固な補完関係を構築することが重要です。
主要カテゴリーとの質的相違
- VirusTotal等のマルチスキャナとの違い
- マルチスキャナ: 多数のアンチウイルスエンジンによる「検知スコア(何社が判定したか)」を照会するサードパーティのレピュテーション確認ツール。
- Intezer: 単なるスコア照会を超え、コード遺伝子解析により「どのマルウェアファミリや既知コードから派生したか」という出所を確定特定。さらに、証拠収集から一次調査、判定、初期対応までをアナリストに代わって自律完結させる点に質的相違があります。
- SOAR(Security Orchestration, Automation, and Response)との違い
- SOAR: 人間が事前に定義した「条件分岐型の静的プレイブック」を構築・維持し、定型コマンドを実行する仕組み。プレイブックのメンテナンスに膨大な工数がかかる。
- Intezer: 調査と判断のプロセスそのものをAIと確定フォレンジックが自律実行。「プレイブックレス(Playbook-less)」な調査自動化を実現し、維持管理の手間を排除して文脈に応じた柔軟なフォレンジック判断を下します。
- MDR(Managed Detection and Response)との違い
- MDR: 外部ベンダーのアナリスト(人件費依存)が調査を代行するサービス。調査の深度や範囲は人件費や契約範囲に縛られ、低重要度アラートは放置されがちである。
- Intezer: 機械スケールのAIとフォレンジックエンジンにより、低重要度アラートを含む100%のアラートをフォレンジック深度で一貫して調査。人件費に左右されないスケーラビリティを提供します。
主要な4つのアプローチの比較を以下の表にまとめます。
| 評価軸 | マルチスキャナ (VirusTotal等) | SOAR (静的プレイブック) | MDR (人的対応サービス) | Intezer (自律型AI SOC) |
| 調査の深さ | 表層的(AVスコア・レピュテーション照会) | プレイブック定義の範囲に限定 | アナリストのスキル・契約条件に依存 | 確定的フォレンジック+遺伝子解析(深層) |
| 対応速度 | 手動照会(即時〜数分) | ワークフロー実行(数分) | 人間対応(数十分〜数時間) | 1分未満〜2分(Sub-minute / 自動完結) |
| 運用負荷 | 高(結果の解釈はアナリスト依存) | 極めて高(静的プレイブックの維持・更新) | 低(ベンダー依存) | 極めて低(API接続のみ・プレイブックレス) |
| 対象アラート範囲 | 個別手動アップロードのみ | 設定された特定アラートのみ | 人手制限のため高重要度アラートが中心 | 100%(低重要度アラートを含む全件調査) |
このような明確な優位性を持つ一方で、Intezerを実際の企業環境に組み込む際には、現場特有の技術的・運用上の留意点についても客観的に把握しておく必要があります。
5. 導入・運用における現実的な留意点(フェアなレビュー)
次世代セキュリティ技術の導入にあたっては、ベンダーのマーケティングメッセージのみに依存せず、技術的根拠に基づいた客観的かつフェアな視点で導入ハードルや運用上の注意点を評価することが不可欠です。
導入・運用における主な考慮事項
- 初期連携およびチューニングの作業負担
- EDR/XDRやSIEM、組織独自のカスタム検知ルールと連携する際、初期のAPIスコープ設定や判定ロジックのすり合わせにおいてトラブルシューティングや事前テスト作業が必要となります。
- 「多層検証(Layered Validation)」の継続
- 単一ツールの判定結果を過信することは推奨されません。Intezerの遺伝子解析精度は98%と極めて高精度ですが、重大インシデント判定時には、動的サンドボックス上の挙動、YARAルール、エンドポイントテレメトリ、ネットワークログを組み合わせた多層検証を維持することが安全です。
- 明確なライセンス構造とコスト予測可能性
- ライセンス体系は、監視対象のアラートソースを1つ(「エンドポイント」または「報告されたフィッシングメール」のいずれか)に絞「Starter」パッケージと、すべてのソース(EDR、SIEM、クラウド、ID、ネットワーク、DLP等)を網羅する「Complete」パッケージに明確に分かれています。費用は保護対象のエンドポイント数に基づく定額制(Priced by endpoints)を採用しており、処理するアラート量が急増してもコストがブレない(Predictable Cost)という強いメリットがあります。ただし、小規模組織が導入する際には初期投資額の妥当性を検討する必要があります。
- 機密データ保持とデータガバナンス対策
- 不審バイナリやファイルを外部クラウドSaaSへ送信する際、組織のデータ保護ポリシーとの適合性が課題となる場合があります。
「導入・運用上の留意点」と「推奨される現実的な対策」を以下に整理します。
- 留意点: 初期連携・カスタムルールにおける挙動差分の調整
- 推奨対策: 導入初期にテスト用サンプルを投入し、APIスコープと検知ロジックの設定検証を実施。自社特有のルールとの差分を段階的にチューニングする。
- 留意点: 単一ツール判定への過度な依存リスク
- 推奨対策: 判定に付随するコードDNAやメモリ証跡を確認し、重要インシデントではエンドポイントテレメトリやネットワーク証跡と組み合わせたアナリスト検証フローを維持する。
- 留意点: パッケージ選定と初期コスト検討
- 推奨対策: まず重要度の高いEDR等に絞った「Starter」プランで効果(ROI)を実証した上で、SIEMやクラウドを含む「Complete」プランへ拡張する。
- 留意点: サンプル外部送信に関するデータガバナンス
- 推奨対策: 送信前にローカル環境でSHA-256ハッシュを計算(
sha256sumコマンド等)し、まずハッシュ照合(Hash Lookup)を実行する運用を徹底する。既存データベースにハッシュが存在すればファイルを外部アップロードする必要がなく、機密情報の漏洩リスクを最小限に抑えられる。
- 推奨対策: 送信前にローカル環境でSHA-256ハッシュを計算(
これらの実運用上の考慮事項を適切に管理することで、IntezerはSOCチームおよび人的アナリストに極めて高い価値をもたらします。
6. まとめ:人間のアナリストが「本質的な脅威対応」に集中するために
Intezerが実現するTier-1トリアージ業務の自律化は、SOCの組織構造およびアナリストのキャリア設計を根本から変革します。定常的で終わりなき「誤検知の処理」や「アラートの一次切り分け」から解放されたアナリストは、組織の防衛力をプロアクティブに高める高度なセキュリティ業務へリソースを再配置できるようになります。
具体的には、以下のような「人間にしかできない本質的な安全確保」に注力することが可能となります。
- プロアクティブな脅威ハンティング(Threat Hunting): システム内部に潜伏する未検知の脅威を能動的に探索・特定する。
- 高度なインシデントレスポンス(Advanced Incident Response): 複雑な侵入経路の解明や、事業継続を担保した迅速な封じ込め・復旧の意思決定。
- 検知エンジニアリング(Detection Engineering): 過去の判定データやMITRE ATT&CKのカバレッジギャップ分析に基づき、自社環境に最適化された検知ルールを補強・チューニングする。
重要な概念は「AI対人間」の対立ではなく、「AIによる自律調査・確定的フォレンジック + 人間による高度な判断と監督(Human-in-the-loop)」の理想的な協調関係です。Intezerが確定的根拠とともに98%のアラートを1分未満で高速処理し、エスカレーションされる2%未満の複雑な脅威のみを人間が監督・対応することで、SOCは圧倒的な効率と堅牢性を両立できます。
最後に、次世代SOCへの移行を指揮する技術リーダーやSOC責任者が取り組むべき「3つの重要テイクアウェイ」を提示します。
- 「100%調査」へのパラダイムシフトの断行 低重要度アラートの放置リスクを排除するため、人手に頼るトリアージを廃止し、機械スケールで全アラートを同一のフォレンジック精度で自動調査する自律型AI SOCアーキテクチャを採用する。
- 「症状(振る舞い)」から「病因(コードDNA・メモリ解析)」主導の解析へ進化 表面上のアノマリー検知や単純ハッシュ照合の限界を認識し、コードレベルの血統特定(Code Genealogy)とメモリフォレンジックを組み合わせた確定的な診断手法をトリアージの核に据える。
- アナリストの役割再定義とHuman-in-the-loop運用の確立 一次トリアージの自動化によって創出されたアナリストのリソースを、脅威ハンティングや検知エンジニアリングへ再配置し、AIの自動調査(MCP等によるAIワークスペース連携含む)と人間の監督が融合した持続可能なSOC運用モデルを構築する。

最後までお読みいただき、ありがとうございました。