2026年9月23日 アメリカのサイバーセキュリティ・インフラセキュリティ庁(CISA:Cybersecurity and Infrastructure Security Agency)が、「CISA Whitepaper Charts Path to Establishing and Maturing CVE Program Quality(CVEプログラムの品質を確立し成熟させる道筋を描く)」を公開しました。脆弱性識別の世界標準であるCVE(共通脆弱性識別子)が、従来の「量の時代(Growth Era)」から「品質の時代(Quality Era)」へと移行する戦略を解説したもので、背景には、AIによるCVE数が急増で、脆弱性の発見以降の人手によるトリアージ・調整・修正と言った負荷が限界に達したことを意味しています。
1. AI時代における脆弱性爆発と従来のCVE運用が直面する限界
1.1. AI・自動化技術の進展と脆弱性管理の構造的変化
近年、自動化ツールや人工知能(AI)技術がソフトウェア開発環境へ急速に普及したことで、ソフトウェアの設計・テスト段階から脆弱性の発見・報告、さらには調整や対応に至るライフサイクル全体に大きな圧力が生じています。脆弱性の発見と報告が高速化・効率化された一方で、エコシステムに流入する脆弱性情報の量は爆発的に増加しており、従来の個別の脆弱性管理や開示プロセスは構造的な限界に直面しています。
1.2. 定量データで見る脆弱性データの現状
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)や関連機関が示したデータは、脆弱性エコシステムが直面している極めて深刻な状況を定量的に裏付けています。
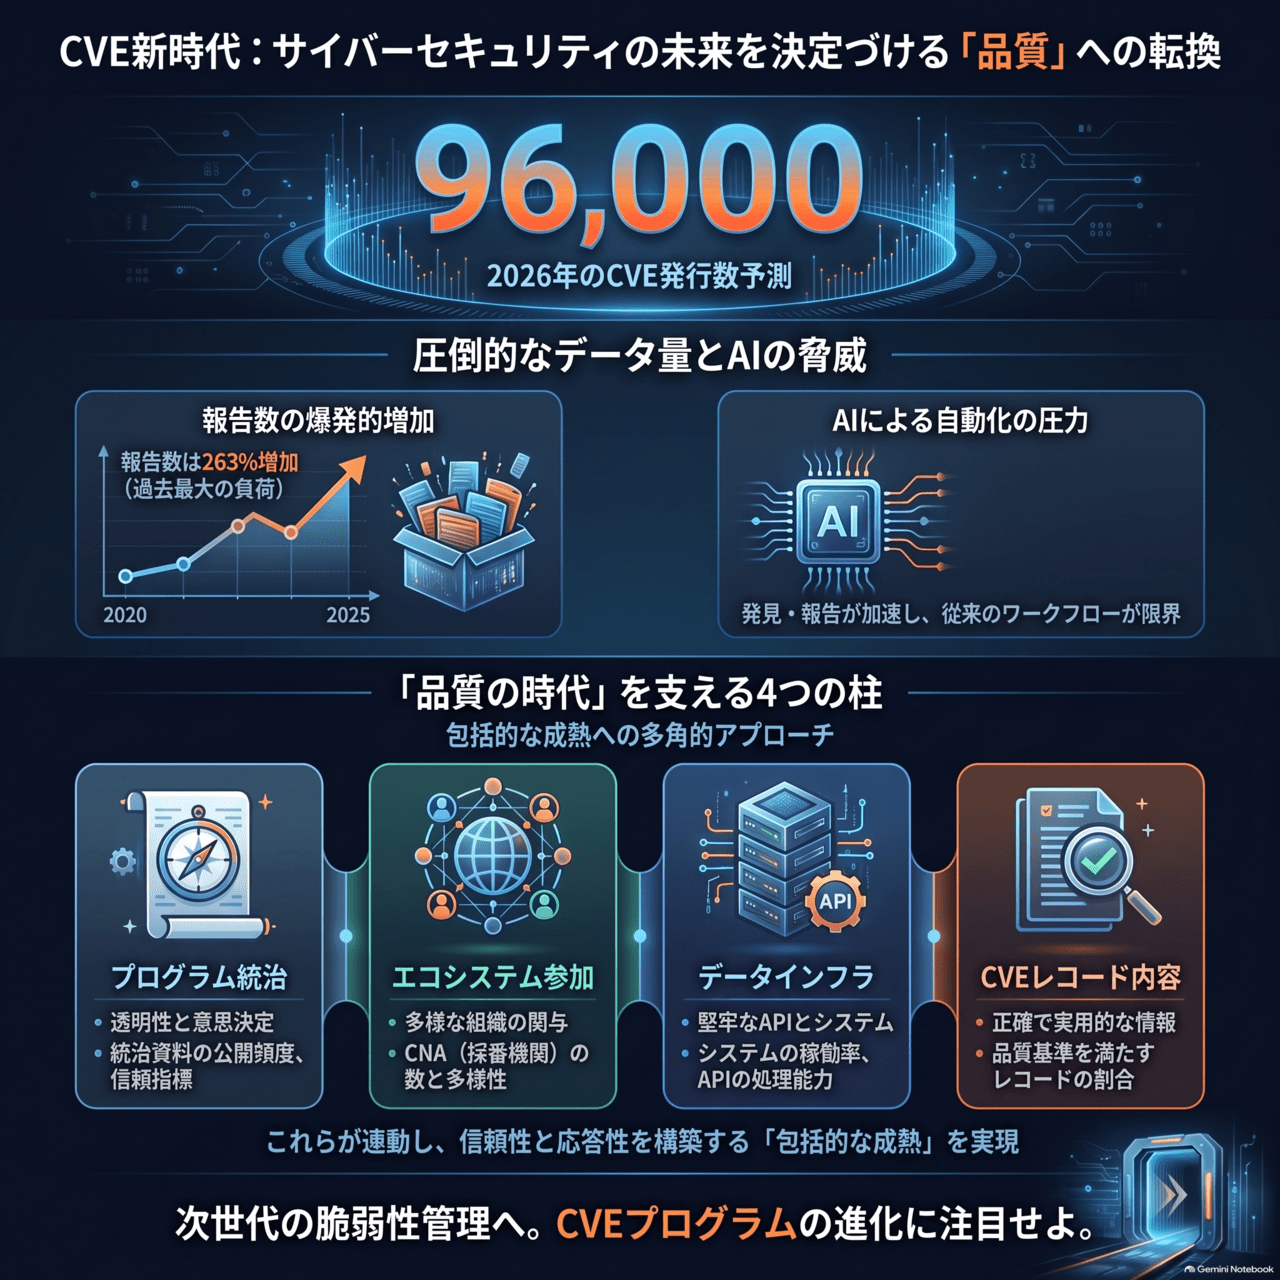
- 2026年のCVE発行数の急増と予測: 2026年9月18日時点で、同年に発行された新規CVE(Common Vulnerabilities and Exposures)は既に67,000件を超えており、CVEForecast.orgの予測によると、2026年末までに合計96,000件の新規CVEが発行される見込みです。(2025年は合計48,000件)
- NVD(National Vulnerability Database)への提出量の急増: 米国立標準技術研究所(NIST)が運用するNVDへのCVE提出量は、2020年から2025年の間に263%増加しました。さらに、2026年第1四半期における提出量は、2025年同期と比較してさらに1/3増加しています。
1.3. 現場への影響
この急激なデータ量の増加と提出されるデータの質のばらつき(不均一性)は、企業のセキュリティ現場に深刻なボトルネックの発生と「アラート疲れ」をもたらしています。
脆弱性レコードの情報が不完全であったり整合性が欠けていたりする場合、脆弱性の優先度付け(トリアージ)処理の遅延、協調的脆弱性開示(Coordinated Vulnerability Disclosure)における情報共有の目詰まり、修復ワークフローの停滞、およびCVE割り当て作業の負荷増大を引き起こします。発見の高速化というメリットが、データ品質の劣化によって相殺され、プロセスやツール、追跡可能性における脆弱性が浮き彫りとなっているのが実情です。
こうした急激な量的増加と質のばらつきという構造的課題に対し、CISAが提示した新たな解決のアプローチが「Quality Era Framework」です。
2. CISAが提唱する「Quality Era Framework」の全貌
2.1. 「Quality Era Framework」発表の背景と戦略的意義
2026年9月22日(プレスリリース発信は9月23日)、CISAはホワイトペーパー『CVE Program: Establishing a Quality Era Framework』を公表しました。本ホワイトペーパーは、2026年1月に公表された戦略文書『Strategic Focus on CVE Quality for a Cyber Secure Future』に基づき、グローバルな脆弱性識別標準であるCVEプログラムを従来の「Growth Era(量の時代)」から新たな「Quality Era(品質の時代)」へと移行させるためのプログラム全体の成熟化の取組みを定義しています。
CISAはこの移行において、品質向上を単なる「単一の技術的モダナイゼーション」や「チェックリストの消化」ではなく、プログラム全体にわたる成熟の取組みとして再定義しました。脆弱性管理エコシステム全体の信頼性、応答性、およびデータの質を確保するための戦略的フレームワークとして位置付けられています。
2.2. 品質を支える4つの次元(Dimensions)
本フレームワークでは、CVEプログラムの品質を多角的に高めるため、以下の4つの品質次元(Dimensions)を抽出・定義しています。
| 品質次元 (Dimension) | 次元が目指す焦点 (Dimension Focus) |
|---|---|
| Program Governance(プログラムガバナンス) | 明確なスチュワードシップ、組織構造の成熟、代表的なエコシステムの参加、および協調的な意思決定を通じた、透明かつ効果的なCVEプログラムガバナンスの実現 |
| Ecosystem Participation(エコシステム参加) | CNAs(CVE Numbering Authority)、Roots、CNA-LR(CNAs of Last Resort)、製品供給事業者、ツールベンダー、研究者、政府機関を含む、グローバルなソフトウェア開発コミュニティ全体の広範かつ積極的な関与とフィードバックの促進 (CNAは、日本国内はJPCERT/CCがRoot CNA) |
| Data Infrastructure(データインフラ) | 堅牢なAPI、標準スキーマ、検証ライブラリ、およびcve.org等を通じて、CVE IDの予約やCVEレコードの公開などの基幹運用機能を支え、スケールした品質を実現するシステム基盤 |
| CVE Record Content(CVEレコードコンテンツ) | サイバー防衛者やダウンストリームユーザーが確信を持ってアクションを起こせるよう、完全・正確・適時・実用的なCVEレコードを提供すること |
2.3. 一体的な理解の必要性
CISAのサイバーセキュリティ担当代行執行責任者代理(Acting Executive Assistant Director for Cybersecurity)であるChris Butera氏は、25年以上にわたりCISAがCVEプログラムを維持・主導してきた実績に触れつつ、グローバルな産業界や政府パートナーとの密接な連携とコミュニティからのフィードバックが、CVEを信頼される情報源として維持するための原動力であると述べています。
セキュリティ担当者やアーキテクトにとって重要な点は、個別のシステム改修(フォーマットの微修正等)だけに目を向けるのではなく、「ガバナンス・エコシステム・インフラ・コンテンツ」の4つを一体として捉えることです。データインフラの刷新だけを行っても、コミュニティの参加やガバナンスの標準化が伴わなければ、入力されるデータの質は向上せず、実用的なセキュリティ防衛を実現することはできません。
それでは、これら4つの品質次元が具体的にどのような成功指標によって評価され、6つの戦略的取り組みとどのように紐づいているのかを詳しく解説します。
3. Quality Eraを構成する4つの柱と6つの戦略的取り組み
3.1. 概要と技術的アプローチ
本セクションでは、Quality Eraを実現するために定義された4つの品質次元の評価指標(Success Metrics)の詳細を整理し、CISAの推進する6つの戦略的取り組み(Strategic Lines of Effort)との相互関係(マッピング)について技術的観点から段階的に解説します。
3.2. 4つの品質次元と成功指標(Success Metrics)の詳細分析
CISAは各品質次元の進捗と成熟度を測定するため、以下の具体的指標を設定しています。
- Program Governance(プログラムガバナンス)
- ガバナンス決定の適時性(Timeliness)
- ガバナンス資料(ポリシー、アップデート等)の公開頻度
- 利益相反(Conflicts of interest)の特定および解決件数
- パートナー意識調査等による外部の満足度・信頼度指標
- Ecosystem Participation(エコシステム参加)
- 活動中のCNA(CVE Numbering Authority)、Root、CNA-LRの数と多様性
- ワーキンググループやコミュニティイベントへの参加率
- コミュニティから提出されたフィードバックの量と質
- セクターおよび地域にまたがる参加組織の成長率
- Data Infrastructure(データインフラ)
- システムの稼働時間(Uptime)と信頼性
- APIのパフォーマンスとスループット
- データ検証(Validation)エラーの発生頻度
- スキーマやプラットフォームの更新・デプロイにかかる時間
- CVE Record Content(CVEレコードコンテンツ)
- 定義された品質基準を満たすCVEレコードの割合
- 公開後に修正・更新を必要としたレコードの割合
3.3. 6つの戦略的取り組み(Lines of Effort)と品質次元のマッピング
CISAの戦略文書『Strategic Focus on CVE Quality for a Cyber Secure Future』で示された6つの取り組みは、4つの品質次元と以下のようにマッピングされています。
| 戦略的取り組み (Line of Effort) | 該当する品質次元 (Quality Dimensions) |
|---|---|
| 1. Expand on Community Partnerships(コミュニティパートナーシップの拡大) | Governance / Ecosystem Participation / CVE Record Content |
| 2. Government Sponsorship(政府によるスポンサーシップ) | Governance / Data Infrastructure |
| 3. Modernization(モダナイゼーション) | Data Infrastructure / CVE Record Content |
| 4. Transparency and Communication(透明性とコミュニケーション) | Governance / Ecosystem Participation |
| 5. Data Quality Improvements(データ品質の向上) | Data Infrastructure / CVE Record Content |
| 6. Improvements in CNA of Last Resort (LR)(CNA-LRの改善) | Governance / Ecosystem Participation / CVE Record Content |
3.4. 品質次元における相互依存関係の考察
このマッピングから読み取れる技術的インサイトは、各品質次元が独立したものではなく、相互に強化し合う関係(Reinforcing Model)にあるという点です。
例えば、DevSecOpsパイプラインやSOCの自動トリアージシステムにおいて、高品質なデータインフラ(APIやSchema)が整備されていたとしても、CNA側から入力されるデータ(Content)の製品バージョン識別子(CPE)や影響評価が不十分であれば、SOCのSIEM/SOARによる自動判別ルールが誤判定を起こし、誤検知や調査のやり直しが発生します。逆に、どれほどCNAの参加意欲が高くとも、堅牢なAPIや自動バリデーション機能を備えたデータインフラがなければ、大量の脆弱性データを滞りなく配信することはできません。技術基盤・ガバナンス・コミュニティの3軸が揃って初めて、CVEレコードの「正確性・適時性・完全性」が実効性を持つ仕組みとなります。
CISAが推進するこの包括的なフレームワークを自社の脆弱性運用やDevSecOpsへ効果的に落とし込むためには、実務上の落とし穴を回避し、適切な運用ノウハウを適用することが不可欠です。
4. エンタープライズにおける脆弱性運用での「落とし穴」と実践アドバイス
4.1. 企業における脆弱性管理(Vulnerability Management)の実務的アプローチ
CISAの「Quality Era」の考え方は、グローバルなCVEプログラムの運用だけでなく、国内のB2B企業やシステムインテグレーター(SIer)が社内システムや提供プロダクトの脆弱性管理運用、およびDevSecOpsパイプラインを設計・運用する上でも極めて有用な指針となります。外部から流入する膨大な脆弱性データを取り扱い、自社製品の脆弱性を適切に開示・管理するための実践的ポイントを解説します。
4.2. 本番運用における3大落とし穴(Pitfalls)
脆弱性管理プロセスの自動化・高度化を進める中で、多くの企業がハマりやすい典型的な落とし穴は以下の3点です。
- 落とし穴1:データ精度のばらつきによるSOC/CSIRTのアラート疲弊
- 自動化ツールやAIによって生成されたCVEレコードや、記述が不十分な不完全レコードを未検証のまま直接脆弱性管理ツールやSIEMにインジェスト(取り込み)してしまうことで、誤検知や情報不足による無駄な調査タスクが激増し、SOC/CSIRTのアナリストが疲弊するリスク。
- 落とし穴2:単一のデータソース(NVD等)への過度な依存
- NVDへのデータ提出量激増に伴い、分析やデータ反映にタイムラグが生じる可能性があります。特定ソースのみに依存した運用を行っていると、公開済みの緊急脆弱性の検知が遅れ、未対応の期間(暴露ウィンドウ)が拡大するリスク。
- 落とし穴3:自社開発ソフトウェアにおけるCNA/CNA-LR連携不足
- 自社で開発・提供する製品やサービスに脆弱性が発見された際、CVEの標準スキーマやCNAの開示ガイドラインに関する理解が不足しているため、適切なCVE割り当てや正確なレコード情報の提供が遅れ、顧客やエコシステムへ迅速な周知が行えないリスク。
4.3. 生産運用を成功させるための実装のコツ(Operational Tips)
上記の落とし穴を回避し、Quality Eraに対応した堅牢な脆弱性管理運用を確立するために、ソリューションアーキテクトおよび現場エンジニアが講じるべき実践的対策は以下の通りです。
- CVE JSON 5.0 / 5.1 SchemaとValidation Libraryの活用による入力制御
- 自社の脆弱性スキャナ、資産管理システム、またはCI/CDパイプラインにおいて、cve.orgが標準提供するCVE JSON 5.0 / 5.1 スキーマを取り込みます。さらに、公式の
cve-schemaリポジトリで提供されている自動バリデーションライブラリをパイプラインの前処理に組み込み、フォーマットエラーや必須項目(バージョン範囲、弱点タイプ(CWE)等)の欠損をデータ収集・作成段階で自動検知・遮断する構造を構築します。
- 自社の脆弱性スキャナ、資産管理システム、またはCI/CDパイプラインにおいて、cve.orgが標準提供するCVE JSON 5.0 / 5.1 スキーマを取り込みます。さらに、公式の
- APIパフォーマンス・耐障害性を考慮した自動データ収集パイプラインの設計
- cve.org API 5.x等の最新インターフェースに準拠し、API呼び出し時のレートリミット(Rate Limit)回避アルゴリズム(指数バックオフ等)や差分(Delta)更新フェッチ処理を実装します。また、cve.org等のアップストリーム障害に備え、ローカルキャッシュ構造やセカンダリソースへの自動切り替えを行うフォールバックアーキテクチャを設計することで、高スループットかつ途切れない脆弱性情報同期を実現します。
- CNAエコシステムとの協調(Coordinated Disclosure)プロセスの確立
- 自社製品の脆弱性開示フローを設計する際、CNAやCNA-LRのガイドラインを取り入れます。CVE Record Contentに求められる品質要件(影響を受ける正確な製品バージョン表記、CVSS/CWE設定、修正情報の適時性)に沿った報告用JSONテンプレートと社内承認ワークフローを標準化します。
最後に、本稿のまとめとして、組織が明日から踏み出すべき具体的なアクションを整理します。
5. まとめ 高品質なCVEエコシステムと共に歩む次のアクション
5.1. 結論と要約
AI時代の到来に伴う脆弱性報告数の急速な増加に対し、従来の「量の拡大(Growth Era)」から「質の追及(Quality Era)」への転換は不可避の命題です。CISAが提示した「Quality Era Framework」は、プログラムガバナンス、エコシステム参加、データインフラ、CVEレコードコンテンツという4つの柱を通じて、脆弱性エコシステム全体の信頼性と耐性を高める包括的なアプローチを示しています。
5.2. 本記事の主要論点
本稿で解説した重要なポイントは以下の通りです。
- 2026年末には年間新規CVEが96,000件に達する見込み(1日あたり263件)であり、量の増加に伴うデータ品質の向上と自動化への適応が急務である。
- Quality Eraは単なる技術刷新ではなく、ガバナンス、エコシステム参加、データインフラ、レコードコンテンツの4次元が相互に補強し合う組織・プログラム全体の成熟化の取組みである。
- エンタープライズ運用においては、単一データソースへの依存を避け、標準スキーマ(CVE JSON 5.0/5.1)に基づく自動バリデーションと高スループット・耐障害性を備えたAPIパイプライン構築が不可欠である。
5.3. 今後取り組むべき具体的なアクション
日本のエンジニア、CSIRT担当者、およびセキュリティ責任者が明日から取り組むべき具体的なステップを提示します。まずは、
- 最新のAPIおよびデータスキーマ仕様の確認
- cve.orgの公式WebサイトおよびGitHubリポジトリ(
cve-schema)にアクセスし、最新のCVE JSON 5.0/5.1 Schema仕様や提供されているAPI仕様、バリデーションライブラリのドキュメントを確認・検証する。
- cve.orgの公式WebサイトおよびGitHubリポジトリ(
- 社内脆弱性管理ツールのデータバリデーションチェック
- 自社で利用している脆弱性管理ツールやDevSecOpsパイプラインが、不完全な脆弱性レコードを取り込んだ際にどのような挙動を示すかを点検し、スキーマ検証やデータクレンジングの前処理を組み込む。
- CNAガイドラインの確認とコミュニティへの参加
- 自社開発プロダクトを持つ企業は、CNAとしての参加検討やCNA-LRとの連携フローを再確認する。また、CVE Programのワーキンググループ活動やフィードバックプロセスに関心を持ち、グローバルなデータ品質向上運動に参画する。
また、実際の現場では CVE(共通脆弱性識別子)だけではなく、脆弱性の深刻度スコアであるCVSS(Common Vulnerability Scoring System:共通脆弱性評価システム)と合わせて活用されているケースが多いと思いますが、CVEが破綻し、量から質へ転換することは、CVSSについても今後同様のことが発生すると考えています。
さらに、CVSSについては、脆弱性そのものの深刻度を評価する点では有用であるものの、脆弱性の悪用状況やユーザ環境について考慮が行われていないため、脆弱性対応の優先度を決定するためには、CVSS単体で判断するのは適切ではないとさていました。
CVSS以外のEPSS(Exploit Prediction Scoring System:悪用可能性)などのリスク評価値を適切に活用する必要があるとされています。EPSSは「今後30日以内にその脆弱性が実際に悪用される確率」を0〜1のスコアで予測。
こうしたフロンティアAI時代のセキュリティの「3層防御モデル」と、EPSSも活用したリスクベース・トリアージ など3層防御モデルの7つの機能を紹介した記事(以下)をご参照ください。
特に、CVE(脆弱性識別子)件数が爆発的に増加するため、すべてをパッチを適用するのは不可能です。CVSSに加え、EPSSを活用することでCVSSが高くても、EPSSが低ければ、修復の優先順位を下げるという戦略的なトリアージが可能になり、限られたリソースを最も危険な穴に集中させることができます。
しかしながら、先日9月22日に公開されたWordPressの脆弱性「CVE-2026-87902」、CVSS v4.0 9.2(Critical)においては、公開当日20:49(11:49 UTC)、つまり公開から数時間で、この脆弱性を悪用した攻撃が確認されており、もはやトリアージを行うことも、パッチ適用することも間に合わない状況となっています。
SCSKでは、3層防御モデルの「第一層:基本対策の強化(Hygiene)」はもちろんのこと「第二層:ゼロトラスト・アーキテクチャ(Structure)」のご支援に特に注力しています。特に、昨今のランサムウェア被害で最も課題となっているラテラルムーブメント(横移動)を完全に阻止する マイクロセグメンテーションが最重要だと捉えており、次世代マイクロセグメンテーション Zero Networks を推奨しております。
マイクロセグメンテーションを導入することで「封じ込め優先(Containment-First)」戦略を取ることが可能となり、同時にパッチを「安全に、確実に当てるための猶予時間を稼ぐ」ことも可能となります。
費用対効果が高く、導入が容易な Zero Networks にご興味を持たれましたら、ぜひSCSKまでお問い合わせください。
また、マイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現する SASE(Secure Access Service Edge、サッシー)については、世界初のSASEプラットフォームである Cato Networks社 の Catoクラウド を推奨しております。
未だにオンプレミスのVPN装置の脆弱性をつかれて、不正アクセスされる事例が無くなりませんが、ZTNAが機能として含まれる SASEを導入し、VPN装置やFirewall、UTMの脆弱性管理そのものを無くすことも重要な施策のひとつだと言えます。