こんにちは。SCSKの都築です。
近頃、ニュースで「情報漏洩」や「不正アクセス」という言葉を見ない日がないほど、企業のセキュリティ事故が相次いでいます。私のもとにも、「現状のセキュリティ対策で大丈夫なのか」、「まず何をすればいいのか」といったご相談が急増しています。
そこで本記事では、難しい専門用語はできるだけ使わず、なぜ今これほど事故が続いているのか、そしてなぜ「1か所で食い止める」ことがこれほど重要になっているのかを、できるだけ分かりやすくお伝えします。そのうえで、その対策として今注目されているマイクロセグメンテーションという仕組みを、簡単にご紹介したいと思います!
止まらない不正アクセス・情報漏洩
もはや「特別な事案」ではなくなった
2026年上半期に、国内で被害や影響を公表した組織は727件。最も多かったのが不正アクセスで267件、次がマルウェア感染で153件です。1日あたり4件以上の事故が、日本のどこかで公表されている計算になります。さらに9月だけで、タイムズカー約660万件(本人確認書類は約160万件)、Gyazo約2,362万件、セイコーマート約57万件、OZmall最大約44万7千人、東京メトロ約5万9千件、京王電鉄はランサムウェア被害と続きました。カーシェア、写真共有、コンビニ、鉄道、通販と、業種も規模も様々であり、「いつ自分の会社が当事者になってもおかしくない」段階に入ったと言えます。
なぜ、いまになって事故が急増しているのでしょうか?
その答えの中心にあるのが、AI技術の台頭です。端的には、大きく3つの変化が起きています。
変化①:攻撃の「スキルの壁」が消えた
以前、サイバー攻撃は高度な知識を持つ一部の専門家だけができるものでした。しかし今は、AIに頼めば本物らしく見える不審なメールも手順書も簡単に用意でき、これまで攻撃できなかった人が攻撃者になれる時代になりました。政府の調査報告書(内閣サイバーセキュリティセンター「サイバーセキュリティ2026」)でも、「AIを悪用してサイバー攻撃の大部分を自動的に実行することで、効率的に大規模攻撃が可能になった」と報告されています。
変化②:「フロンティアAI」が攻撃を”機械の速度”に変えた
最近よく聞く「フロンティアAI」は、最先端の高性能AIの総称です。このフロンティアAIの進化が、セキュリティの常識を大きく変えました。2026年に発表されたClaude Mythos(クロード・ミュトス)をはじめとする最新のAIモデルでは、ソフトウェアの弱点(脆弱性)を短時間に大量に見つけ出し、攻撃コードまで自動で作り出せる能力が実際に確認されています。あるテストでは、従来のAIが2件しか作れなかった攻撃コードを最新モデルは181件生成し、専門家が27年間見つけられなかった欠陥を、数百万円程度の計算コストで発見した例さえあります。
つまりこれまで、「見つからないから安全」だった穴や「誰も攻め方を知らないから大丈夫」だった場所が、AIによって短時間・大量に発見され、次々と攻撃に使われるようになったのです。
変化③:防御側はまだ”人の速度”のまま
攻撃者はAIの力で秒単位・時間単位で動けるようになりました。一方、防御側は「気づく→調べる→会議で決める→手を動かす」といった流れを、週単位・月単位で回しています。この攻撃側と防御側の「速度の差」が極端に開いたことこそが、事故の急増と大規模化をさらに加速させている根本的な原因です。
金融庁も動いた ”フロンティアAI”への短期的な対応要請
この異変を受け、2026年5月22日、金融庁と日本銀行は連名で、「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請を公表しました。「フロンティアAIがシステムの弱点を短期間・大量に発見できるようになり、攻撃の質と速度が根本的に変わった」この認識のもと、金融機関に対して9項目の対応を、おおむね1か月以内に求めるという異例の要請でした。
要請の中身は、平たい言葉に置き換えると、およそ次の3つにまとめられます。
- フロンティアAIへの対応を経営上の優先事項と位置づけ、経営層が直接指揮・関与する体制をつくる
- 社会的影響の大きいシステムを優先的に特定し、不要な”扉”(通信の入口)を閉じて、古い仕組みを片付ける
- 修正作業が間に合わない場合に備え、ネットワーク分離や、重要なアカウントへの追加認証など“多層防御”を強化する
これはなにも金融機関だけの話ではありません。金融が「社会を支えるインフラ」として最初に要請を受けたにすぎず、経済産業省も所管する重要インフラ事業者に同様の対応を求めており、今後は一般企業へも同じ流れが波及していくと見られます。つまり、「AIの時代には、これまで通りの備えでは間に合わない」というのが、行政が公式に認めた事実なのです。
なお、フロンティアAIへの備えの全体像については、以下の記事でも詳しく解説しておりますので、ぜひ併せてご一読ください。
あなたの会社にも当てはまる「共通の構図」
一方で、相次いでいるセキュリティ事故は、実は驚くほど同じパターンをたどっています。
- 入口が破られる(1台のパソコン、1つのアカウント)
- 攻撃者が社内に入り込み、うろつく
- 隣のパソコン・隣のサーバへ移動を繰り返す
- 会社の中心部まで到達し、大量の情報が持ち出される
この3番目の社内を横に広がる動きを横展開(ラテラルムーブメント)と呼びます。泥棒が1軒に入り込んだ後、隣の部屋、隣の家へと渡り歩くイメージです。報道される大規模な情報漏洩のほとんどは、この横展開が起きた結果です。
一度入られたら、「あっという間」
ある調査では、攻撃者が社内に入り込んでから横展開を始めるまで、わずか27秒。一方、会社側が気づいて食い止めるまでは平均241日(8か月近く)と言われています。実に約77万倍の差です。攻撃は自動化され秒単位で実行されるのに対し、人の対応は「気づく→調査→判断→手を打つ」の各段階で時間がかかるためです。このタイムラグが、「1か所への侵入」を「事業停止」へと変えてしまいます。
「入口で守っているはず」という思い込み
「ウイルス対策もファイアウォールも多要素認証も入れているのに、、」それでも事故が起きるのは、入口を守る対策と、入られた後に広がるのを防ぐ対策は別ものだからです。前者は「ドアを固くする」、後者は「防犯カメラを増やす」に近いもの。どちらも大切ですが、うろついている人を、その場から先へ進ませないための対策にはなっていません。そして攻撃者が最初に狙うのが、日々の運用で開けっ放しになっている社内の「管理用ポート」、いわば開けっ放しの勝手口です。
被害は単なる「1社の事故」では終わらない
横展開は、取引先にも飛び火する
近年は取引先やグループ会社、委託先を経由して攻撃が入り込むケースが目立ちます。実際、ある企業の事故では、利用していた業務委託先の環境から不正アクセスが広がった可能性が指摘されました。サプライチェーン全体がつながっている以上、「うちさえ気をつければ大丈夫」が通用しない時代です。
「止まらない」ことの代償
情報漏洩は「漏れた」で終わらず、サービス停止・ものが売れない・物流が止まるに直結します。セイコーマートは会員サービスの一部が一時停止、京王電鉄はグループ会社の営業システムに障害と、ランサムウェア被害では工場ラインが数日〜数週間止まる例も珍しくありません。横展開防止は、「情報を守る」だけでなく「会社の仕事を止めない」ことでもあるのです。
一度起きると、信頼とお金が同時に失われる
データ侵害1件あたりのコストは世界平均で数百万ドル規模とされ、対応人件費・規制対応・顧客対応、そして信頼の喪失が積み重なります。だからこそ大前提として、起きてから慌てるのではなく、起きても広がらない備えが経営判断として重要になっています。
「入口を守る」だけでは、もう足りない時代
これまで多くの会社が力を入れてきたのは、①ドアを固くする(境界対策)、②カメラを増やす(検知対策)、③本人確認を厳しくする(多要素認証)の3つ。それぞれ意味はありますが、共通して「入られた後、広がるのを食い止める力」にはなりません。攻撃は秒単位、人の対応は日単位。この差を埋めるには、攻撃者が社内を歩き回れないよう、動ける範囲をあらかじめ狭めておくことが必要です。
金融庁の要請でも、修正作業が間に合わない場合の抑止として「ネットワーク分離」など多層防御の強化が明確に挙げられていました。つまりこれは、一部の専門家の主張ではなく、公的に求められる水準になりつつあるということです。
これが、次に説明する「マイクロセグメンテーション」という考え方です。
被害を広げないという考え方(マイクロセグメンテーション)
社内を「個室に分ける」イメージ
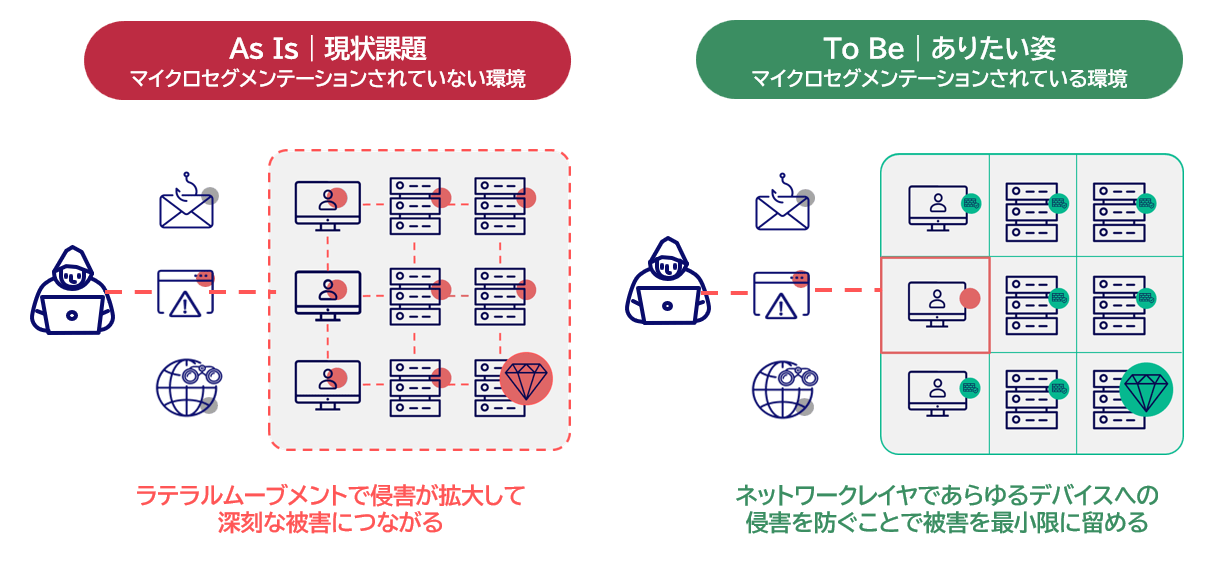
これまでの社内ネットワークは、「入口が1つだけの大きな大部屋」。一度くぐれば中は仕切りがなく、どこへでも行けてしまいます。マイクロセグメンテーションは、この大部屋を「必要な人だけが入れる個室」に細かく分けるイメージです。部屋と部屋の間には扉があり、決められた相手だけが、決められた用事のときだけ行き来できます。1つの部屋に侵入されても、隣の扉は閉まっているため先へ進めません。これが「被害を広げない(封じ込める)」ということです。ゼロトラストという言葉を聞いたことがある方もいるかもしれません。「誰であっても、最初から信用しない」という考え方がゼロトラストであり、マイクロセグメンテーションは、その考え方を社内ネットワークで具体的に実現する手段なのです。
なぜ、これまで広まらなかったのか
この考え方は2016年にガートナーが提唱したもので、決して新しくはありません。それでも定着しなかったのは、導入と運用がとにかく大変だったからです。どの部屋に誰を通すかすべて手作業で洗い出し、完了までに数か月〜数年、設定ミスは業務停止につながる。「理念は分かるけれど現場では回らない」、これがマイクロセグメンテーションが普及しなかった理由です。しかしながら、被害が広がる速さが秒単位まで高速化している以上、これまでのように「いつかやる」と先延ばしにする余裕はありません。
対策を「現実的にやり切る」選択肢 Zero Networks
そこでいま注目を集めているマイクロセグメンテーション製品がZero Networksです。Zero Networksは25か国以上・350社以上に導入され、金融・エネルギー・製造・製薬など止まることが許されない業界で特に支持されています。「強く守る」と「導入・運用がラク」を両立できるのが最大の特長です。実際の通信を自動学習して必要な通信設定を自動で作るため、専門知識がなくても取り扱いやすくなっています。
ポイントは3つだけです。
・使い勝手を落とさない:業務に必要な通信はそのまま通し、攻撃者の通り道だけをふさぐ
・自動で維持できる:環境が変わっても設定を自動更新し、人手がかからない
Gartner Peer Insightsでは満足度5.0(5点満点)・推薦意向100%を獲得し、5つ星を獲得した唯一のベンダーです。Zero Networksの詳しい概要や、いま注目されている理由については、以下の記事でも分かりやすく紹介しておりますので、ぜひ併せてご一読ください。
まとめ
相次ぐ不正アクセスや情報漏洩のニュースは、ばらばらに見えて、「入口を破られ、社内を横に移動され、気づいたときには手遅れ」という共通の構図を持っています。その背景には、AIの台頭によって攻撃の”スキルの壁”と”時間の壁”が崩れたという大きな時代の変化があり、金融庁・日本銀行も「短期的な対応」を要請するほどです。
攻撃は27秒、対応は241日。この差を埋めるには、「入口を固くする」だけでなく、入られても広がらない作りにしておくことが欠かせません。これまでは難しくて手が出なかったマイクロセグメンテーションも、Zero Networksなら個々の環境に合わせて現実的に、短期間で始められます。
「相次ぐ」を「防げた」に変える第一歩として、まずは自社のネットワークで、どこまで広がる可能性があるのかを知ることから始めてみてはいかがでしょうか。SCSKでは、Zero Networksの紹介・デモから、お試し利用(PoC/PoV)、設計・導入、その後のサポートまで、一貫してご支援しています。少しでも気になった方は、どうぞお気軽にお問い合わせください。

最後に、2026年11月11日、Zero Networksのマイクロセグメンテーションと組み合わせることで完全なゼロトラストを実現するSASE(Secure Access Service Edge、サッシー)、レガシーなウイルス対策ソフトやEDRと異なり、AIディープラーニング(深層学習)を利用し高い検知率を誇る次世代エンドポイントソリューション、そして攻撃者が侵入後に真っ先に狙うバックアップデータを保護し、確実な復旧を早期に実現するためのゼロトラストデータ保護ソリューションなど、ゼロトラストを実現するためのベスト・オブ・ブリードとして、4つのセキュリティソリューションをご紹介するオンラインセミナー(無料)を開催しますので、ぜひご参加ください!(私も登壇予定です)

最後までご覧いただき、ありがとうございました!