みなさん、こんにちは。SCSKの石井です。
突然ですが、9年前の自分に1通だけメールを送れるとしたら、何と書きますか? 私なら迷わずこう書きます。「その“請求書”、ダブルクリックするな」と(笑)。
2026年9月、警察庁が公表した最新統計で、国内のランサムウェア被害報告は半期として過去最多の123件を記録しました。毎回「過去最多」の見出しに慣れてしまいそうな自分がいる一方で、ふと既視感を覚えたんです。そこで、2017年にDeep Instinctの研究チームが公開したランサムウェア「Spora(スポラ)」の解析レポートを掘り返してみました。すると驚くほど、今の攻撃につながる“設計図”がそこに書かれていたのです。今回は、この“古文書”を2026年の視点で読み解いていきます。
この記事でわかること
- 2026年上半期、国内ランサムウェア被害の“いま”(警察庁の公表値)
- 2017年「Spora」の攻撃フローと、技術的に厄介だったポイント
- 2017年→2026年で「変わったこと/変わらないこと」の比較
- 「検知して対処」から「実行前に止める」へ、という潮流
1. 数字で見る2026年の現実:「過去最多」の中身
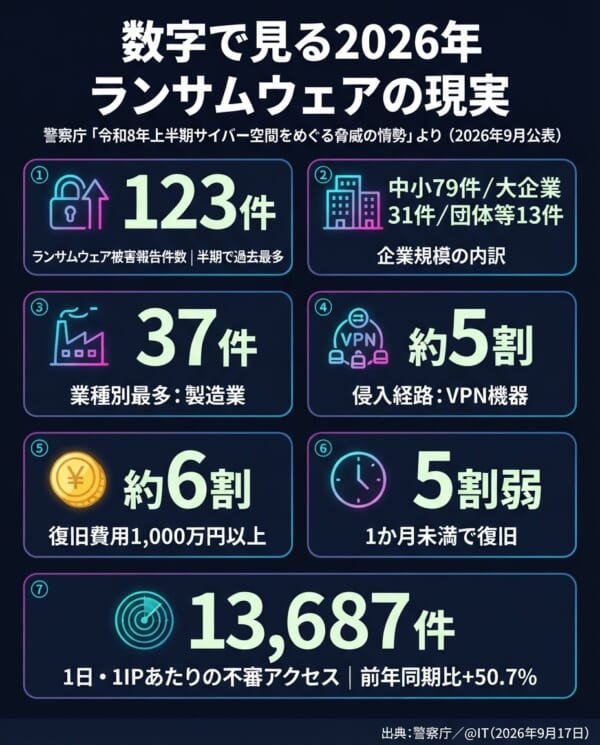
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)から、押さえておきたい数字を抜き出してみます。
| 項目 | 2026年上半期の公表内容 |
|---|---|
| ランサムウェア被害報告件数 | 123件(統計開始以降、半期で過去最多) |
| 企業規模の内訳 | 中小企業79件/大企業31件/団体等13件 |
| 業種で最多 | 製造業37件 |
| 侵入経路 | VPN機器が約5割(被害組織アンケート) |
| 復旧費用 | 総額1,000万円以上を要した組織が約6割 |
| 復旧期間 | 1か月未満で復旧できた組織は5割弱 |
| 脆弱性探索などの不審アクセス | 1日・1IPアドレス当たり13,687件(前年同期比50.7%増) |
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、@IT(2026年9月17日)
個人的に一番刺さったのは、「被害の6割強が中小企業」という点と、「1,000万円以上」「1か月以上」が当たり前になりつつある点です。ランサムウェアはもはや“大企業のニュース”ではなく、サプライチェーンのどこにでも起こり得る“経営リスク”だと、数字が物語っています。
2. 9年前の“古文書”を解剖:Sporaの攻撃フロー
Sporaは2017年に登場したランサムウェアで、当時から「暗号化の実装に欠陥が見当たらない」と複数のセキュリティ研究者に評されていました。Deep Instinctの研究チームが2017年8月に報告した新たな攻撃ウェーブでは、それまでのZip添付(HTAやJavaScript)から、Word文書に埋め込んだJavaScriptへと手口が変化していました。流れを図にするとこうなります。
技術的に面白い(そして厄介な)のは次の3点です。
- 拡張子を変えない暗号化:ファイル名の見た目が変わらないため、利用者が異変に気づくのが遅れやすい。
- 初期段階での検知のすり抜け:レポートでは、出回り始めたドロッパー文書のほぼすべてが、マルチスキャナーの結果で当初は未検知だったと報告されています。
- “ついでに盗む”振る舞い:暗号化だけでなく、閲覧情報や認証情報(フォーム履歴、Cookie)の収集、クリップボードの取得やキー入力の記録といった能力も確認されていました。
一方で、当時のSporaにはUAC回避の仕組みがなく、シャドウコピー削除の前に再びユーザーへcmd.exeの実行許可を求めるという“弱点”もありました。つまり、ユーザーの「許可」が何度も攻撃の関門になっていたのです。
3. 2017年 vs 2026年:変わったこと、変わらないこと
| 観点 | 2017年(Spora) | 2026年(国内統計・動向) |
|---|---|---|
| 入口 | フィッシングメールの添付文書 | VPN機器が約5割。メール由来は少数派に |
| きっかけ | ユーザーのクリック・実行許可 | 機器の脆弱性や認証情報を突いた侵入が中心 |
| 脅し方 | 暗号化+情報収集機能を併せ持つ | データを窃取し「公開する」と脅す手口も確認 |
| 復旧妨害 | シャドウコピー削除 | 1か月未満で復旧できた組織は5割弱 |
| 変わらない本質 | 最後は必ず「端末の上で悪性コードが実行される」。入口がメールでもVPNでも、暗号化はエンドポイントやサーバー上で行われる | |
私がこの比較で一番伝えたいのは、最後の行です。入口はメールからネットワーク機器へと移りましたが、暗号化という“本番”が端末の上で起きる構造は9年間変わっていません。だからこそ、入口対策(パッチ適用や認証強化)と並行して、「最後の砦」であるエンドポイントで何をどのタイミングで止めるのか、という設計が問われます。
4. 「検知して対処」から「実行前に止める」へ
この“タイミング”の議論は、業界全体でも大きなテーマになっています。調査会社のGartnerは2025年9月の発表で、2030年までに「プリエンプティブ(先制型)サイバーセキュリティ」がITセキュリティ支出の50%を占め、2024年の5%未満から拡大するとの予測を示しました。生成AIを使う攻撃者に対して、検知と対応(DR)だけでは資産を守り切れなくなる、という問題提起です。
出典:Gartner プレスリリース(2025年9月18日)
誤解のないように補足すると、EDRが不要という話ではありません。侵入後の調査や封じ込めには欠かせない仕組みです。ただ図2のとおり、EDRが本領を発揮するのは「実行された後」。その手前に、ファイルが動き出す前に悪性かどうかを判定する層があるかどうかで、運用の重さも被害の深さも変わってきます。
まとめ:9年前の答え合わせ
Sporaのレポートを読み返して改めて感じたのは、「当初はほぼ未検知だった新種のドロッパー」に対し、Deep Instinctが当時からディープラーニングで攻撃の全段階(ドロッパー、悪性スクリプト、本体)を防御したと報告していたことです。シグネチャが用意される前の“初見の脅威”をどう止めるか。これは2017年の課題であり、AIで攻撃が高速化する2026年には、さらに重みを増した課題だと思います。
SCSKが取り扱う「Deep Instinct(ディープインスティンクト)」は、ディープラーニングで未知・亜種のマルウェアを実行前に予測・防御するエンドポイントセキュリティです。製品ページでは、未知脅威検知率99%以上、誤検知率0.1%未満、判定速度20ミリ秒、国内導入実績3,300社以上といった特長や、オフライン環境でも動作する点、既存のEDR/EPPと併用できる点が紹介されています。
「今の対策で本当に未知のランサムウェアを止められるのか」「EDRのアラート対応で現場が疲れている」――そんなモヤモヤをお持ちの方は、ぜひ一度、以下のページをのぞいてみてください。1か月のPoV(評価)支援メニューも用意されています。
■ディープラーニングによる予防型エンドポイントセキュリティに興味をお持ちの方へ
参考:Deep Instinct Blog「New Wave of Spora Ransomware Spotted in the Wild」(2017年)
※記載の数値・機能は各出典の公表内容に基づきます。掲載されている製品名・会社名は各社の商標または登録商標です。
■ディープラーニングによる予防型エンドポイントセキュリティに興味をお持ちの方へ
本記事でご紹介したディープラーニング(深層学習)による革新的な防御思想を、実際のプロダクトとして体現し、
多くのお客様の環境を守っているのが、SCSKが取り扱う「Deep Instinct(ディープインスティンクト)」です。
従来のセキュリティ運用(EDRなど)に限界を感じている方、未知のランサムウェア対策を強化したい方は、ぜひ以下の製品詳細ページをご覧ください。