みなさん、こんにちは!SCSKの石井です。
少しずつ夜風が涼しくなり、秋の夜長が恋しくなる9月中旬。皆さまはいかがお過ごしでしょうか。 秋の夜長といえば「ミステリー小説」や「ホラー映画」。👻
深夜にゾクゾクするようなホラー体験を味わい、『なんだか背後に誰かいる気がする…』と白目を剥きながら恐る恐る振り返るあの不気味な感覚ありませんか?(笑)
しかし、企業の情報システム部門の皆さまが夜な夜な直面しているホラーは、小説や映画のフィクションよりもはるかに冷酷で、はるかにリアルな現実です。
しかもその『見えない不気味な存在』は、単にあなたの背後に立っているだけではありません。あなたのサーバーやエンドポイント(PC)の中に静かに侵入し、
一瞬でシステム全体を完全破壊する、最悪のサイバー兵器――そう、『ワイパー(Wiper)』です。
あの”NotPetya”を覚えていますか
2017年6月、世界中の企業を震撼させた”NotPetya”。ランサムウェアを装いながら、実際には身代金を払っても復旧できない、純粋な破壊(ワイパー)型のマルウェアでした。ウクライナで広く使われていた会計ソフトのアップデート機能を悪用して侵入し、SMBの脆弱性(EternalBlueなど)を使ってネットワーク内を瞬く間に横展開、マスターブートレコード(MBR)を上書きして復旧を不可能にしました。米政府(ホワイトハウス)は、この一件による世界全体の被害額を100億ドル超と試算しています。あれから約10年。私たちはもうこれを”過去の教訓”として語れる立場にあるのでしょうか。
2026年、脅威は静かに進化している
結論から言うと、答えはNoです。
むしろ攻撃側は着実に進化を続けています。各種セキュリティベンダーや調査機関が公開しているレポートでは、近年、次のような傾向が指摘されています(いずれも業界全体で共有されている一般的な傾向であり、特定の断定情報ではありません)。
・生成AIを活用したコードの難読化や亜種生成の効率化が進んでいること
・PowerShellやWMIなど正規のOS機能を悪用する”環境寄生型(LOLBins)”の攻撃が一般化していること
・VPNやゲートウェイなど境界機器のゼロデイ脆弱性が、依然として初期侵入の主要経路の一つであること
・バックアップシステムを事前に無効化してから破壊活動に移るという手口が広がっていること
これらは特定の企業や製品を名指しするものではなく、業界全体が警戒すべき構造的な変化として捉える必要があります。
【比較】NotPetya(2017年) vs 2026年時点で見られる傾向
・侵入経路 NotPetya(2017年):会計ソフトのアップデート改ざん 2026年傾向:境界機器のゼロデイ・フィッシング・サプライチェーンの複合化
・横展開 NotPetya(2017年):SMB脆弱性(EternalBlue)悪用 2026年傾向:環境寄生型(LOLBins)中心、検知回避志向
・破壊手法 NotPetya(2017年):MBR上書き・MFT暗号化 2026年傾向:ファイルシステム/バックアップを含む多層的破壊
・検知の難しさ NotPetya(2017年):当時としては高度 2026年傾向:ファイルレス化・AI活用でさらに高度化と指摘
Ivantiなど境界製品を取り巻く現状と、多層防御という発想
企業のリモートアクセスを支えるVPNやゲートウェイ製品は、インターネットに公開せざるを得ない性質上、常に攻撃者から狙われやすい立ち位置にあります。
実際にIvantiのConnect SecureやPolicy Secureに関しても、次のような深刻度の高い脆弱性が、NVDやCISAから公表されてきました(いずれも公開情報。
特定バージョン・環境への影響は各社公式アドバイザリをご確認ください)。
・CVE-2023-46805(CVSS目安8.2):認証バイパス
・CVE-2024-21887(CVSS目安9.1):コマンドインジェクション
・CVE-2024-21893(CVSS目安8.2):SSRF
・CVE-2025-0282(CVSS目安9.0):バッファオーバーフロー
これはIvanti固有の課題というより、境界に位置する製品全般が抱える構造的な宿命と言えます。だからこそ重要になるのが、IvantiのようなUEM(統合エンドポイント管理)ソリューションが提供する、IT資産の可視化とパッチ配布の迅速化です。攻撃者に狙われる”隙”そのものを減らす取り組みと、万一その隙を突かれた場合に実行前で脅威を止めるAI防御を組み合わせる——この”多層防御”の発想こそが、2026年のセキュリティ戦略の基本になりつつあります。
【Ivanti × Deep Instinct でつくる「多層防御」イメージ】

Step1 資産の可視化とパッチ管理(Ivanti)
 ・IT資産/シャドーITの発見
 ・脆弱性のリスクベース優先順位付け
 ・UEMによるPC/モバイル/IoT一元管理
 ・パッチ配布の自動化・迅速化
        ↓ 攻撃対象領域(アタックサーフェス)を縮小
Step2 それでも突破された場合の最後の砦(Deep Instinct)
 ・ディープラーニングによる実行前(Pre-Execution)判定
 ・未知・ゼロデイ脅威への対応
 ・オフラインでも動作(クラウド非依存)
なぜ「検知」だけでは間に合わないのか
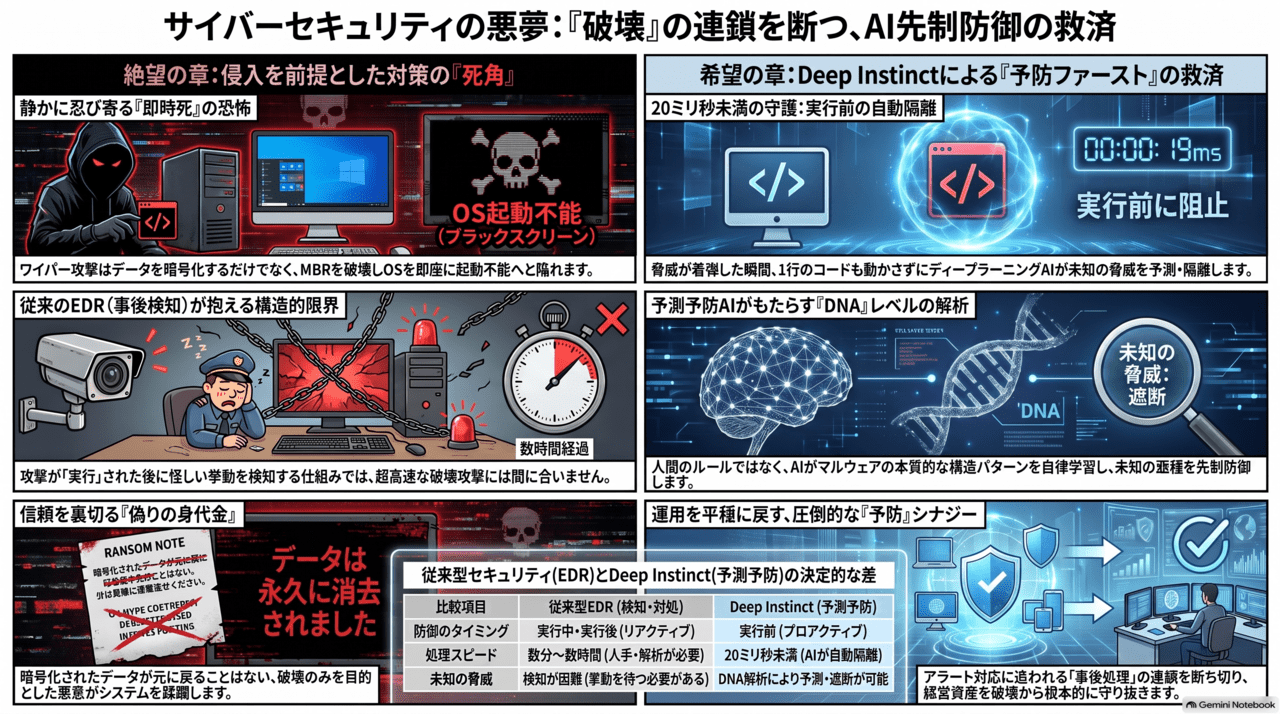
EDR(Endpoint Detection and Response)は、基本的に”実行された挙動”を観測して悪意を判定する仕組みです。しかし、ファイルレスで動作したり、正規プロセスを悪用したりする最新の破壊型マルウェアは、検知から対応までのわずかな時間差の間に、MBRの書き換えやバックアップの削除といった不可逆的な破壊を完了させてしまう可能性があります。これは特定製品の欠陥ではなく、”検知してから対応する”というアーキテクチャそのものが持つ、構造的な限界です。破壊活動が一瞬で完了してしまう脅威に対しては、実行される前に止めるという、根本的に異なるアプローチが必要になります。
【破壊型マルウェアの典型的な侵入〜破壊フロー(概念図)】

攻撃者 → ①ゼロデイ/フィッシング → 境界機器(VPN/GW)
                                        ↓ ②侵入・足場確立
                                 内部ネットワーク(AD/ファイルサーバ)
                                        ↓ ③横展開・特権昇格
                                   バックアップの無効化
                                        ↓ ④破壊活動(MBR上書き等)
                                  業務停止・データ喪失

※公開されている一般的な攻撃手法を基にした概念です。
【防御思想の比較(概念図)】

検知型(EDR等):
実行開始 → 挙動観測 → アラート → 対応
                    ↑この間に破壊が完了するリスク

予測防御型(Deep Instinct等):
実行"前"に特徴量を解析 → 悪性と判定 → ブロック
Deep Instinctのアプローチ
ここで紹介したいのが、ディープラーニング(深層学習)を用いてファイルの実行前に悪性・良性を判定する、Deep Instinctのアプローチです。一般的な機械学習ベースの製品の多くは、ファイルやプロセスをある程度動かした上で”挙動”を分析します。一方でDeep Instinctは、ファイルそのものの特徴を深層学習モデルが解析し、実行前(Pre-Execution)の段階で判定を行います。理論上、実行前に止められれば、MBRが書き換えられることもバックアップが削除されることもありません。
同社が公開している情報によれば、既知・未知を問わず高い検知性能を実現しているとされ、クラウド接続がなくても動作するオフライン耐性や、Windows/macOS/Linuxなど幅広いOSへの対応も特徴として挙げられています。もちろん万能の”銀の弾丸”ではありませんが、”検知”に頼り切った防御から一歩踏み出すための、有力な選択肢の一つだと言えるでしょう。
※本記事で紹介した脆弱性情報・統計はいずれも公開情報(NVD、CISA、各社公式発表等)に基づく一般的な内容です。断定的な因果関係や具体的な被害内訳など、確認が難しい事項については記載を控えています。最新かつ正確な情報は、各ベンダーの公式発表をご確認ください。
まとめ:検知から、予防へ
今回お伝えしたかったことは、シンプルです。”検知して対応する”という発想だけでは、破壊型マルウェアの前ではもはや十分ではないということ。
NotPetyaが2017年に証明したのは、”ランサムウェアを装った破壊活動が、世界規模の被害を生み得る”という事実でした。そして2026年の今、その後継となる攻撃手法は、当時よりもさらに高度化・自動化が進んでいると指摘されています。境界製品の脆弱性管理を徹底しつつ、万一の侵入に備えてAIによる実行前防御を重ねる——この多層的な備えこそが、これからの時代に求められるセキュリティの基本形になっていくはずです。”NotPetyaは序章に過ぎなかった”——そう言われる前に、今できることを一つずつ積み重ねていきましょう。
もし今回の内容に少しでも”ドキッ”とした方は、ぜひ一度、Deep Instinctの実力を確かめてみませんか。
SCSKでは、Deep Instinctの技術評価・PoC支援から導入後の運用サポートまで、一貫してご支援しています。
■ディープラーニングによる予防型エンドポイントセキュリティに興味をお持ちの方へ
本記事でご紹介したディープラーニング(深層学習)による革新的な防御思想を、実際のプロダクトとして体現し、
多くのお客様の環境を守っているのが、SCSKが取り扱う「Deep Instinct(ディープインスティンクト)」です。
従来のセキュリティ運用(EDRなど)に限界を感じている方、未知のランサムウェア対策を強化したい方は、ぜひ以下の製品詳細ページをご覧ください。