こんにちは!Catoクラウド担当の山形です。
前回投稿した【Catoクラウド】FortiGateと比較してみた!~ハードウェア編~に続き、今回はCatoクラウドとFortiGateの比較シリーズ第2弾として「ネットワーク編」をお届けします。
FortiGateは長年多くの企業で利用されている次世代ファイアウォールであり、豊富なネットワーク機能を搭載しています。一方で、Catoクラウドは同等の機能が搭載されているのか比較してみました!
1. 物理インターフェイス関連
1-1. VLAN
VLANは論理的にネットワークセグメントを分割する機能です。Cato SocketおよびFortiGateは、IEEE 802.1QによるタグVLANをサポートしています。
1-2. リンクアグリゲーション(LAG)
リンクアグリゲーションは、複数の物理回線を1つの論理インターフェースとして束ねる機能です。帯域向上や回線冗長化を目的としてよく利用されています。
対応モード
FortiGateとCato Socketはどちらもリンクアグリゲーションに対応していますが、サポートする方式に違いがあります。
| モード |
Cato |
FortiGate |
| Static(静的) | 〇 | 〇 |
| LACP(IEEE 802.3ad) | ✕ | 〇 |
Catoでリンクアグリゲーションを設定する場合は、対向のスイッチ等の機器においてもモードをStatic(静的)に指定する必要があります。
リンクアグリゲーション(LAG)を設定可能なインターフェイス
リンクアグリゲーション(LAG)を利用できるインターフェースにも違いがあります。
| インターフェイス | Cato |
FortiGate |
| WAN側 | ✕ (代替策あり) | 〇 |
| LAN側 | 〇 | 〇 |
上記の表だけ見ると、Catoが機能不足しているように見えますが、そういう訳ではありません。Cato SocketはCatoCloudと直接トンネルを張っているので、物理インターフェイスでリンクアグリゲーションをするという概念がないということになります。
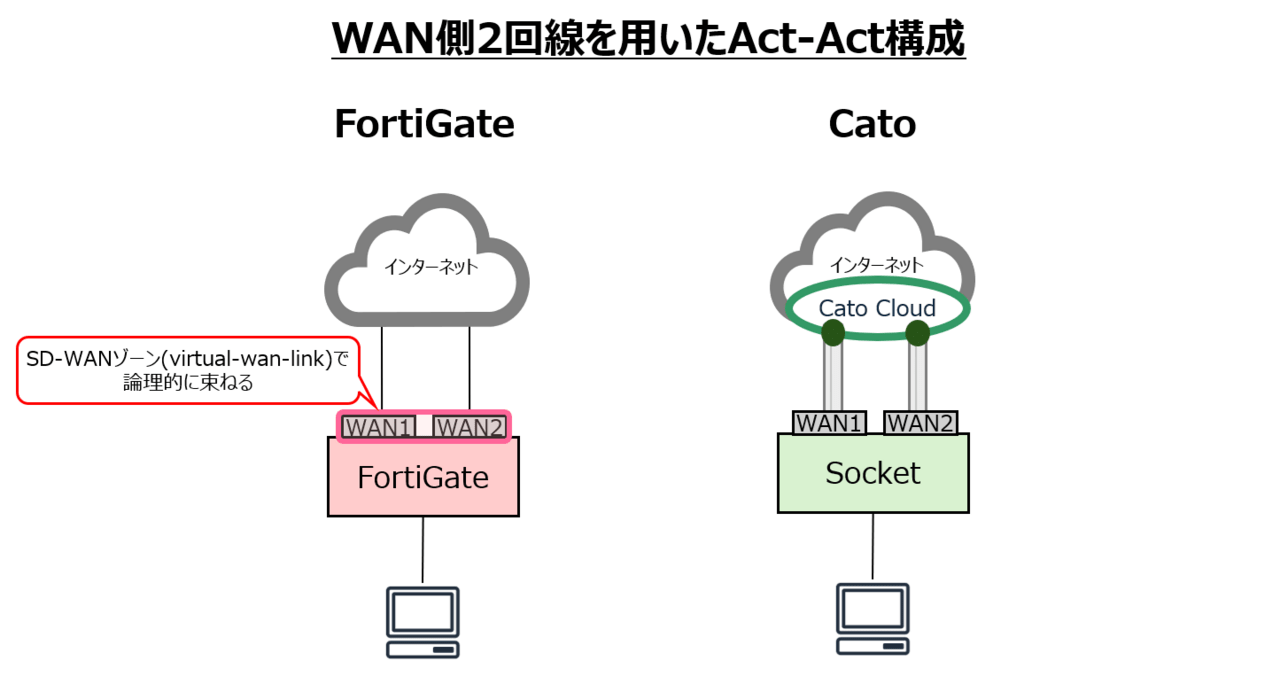
Catoでの代替策としては、WAN側に2回線用意してAct-Actの構成をとれば、実質リンクアグリゲーションと同じ機能を実現できます。同じことをFortiGateで実施する場合は、SD-WANゾーン(virtual-wan-link)で論理的に束ねれば可能です。イメージは下記の図の通りです。
1-3. スイッチインターフェイス・個別インターフェイス
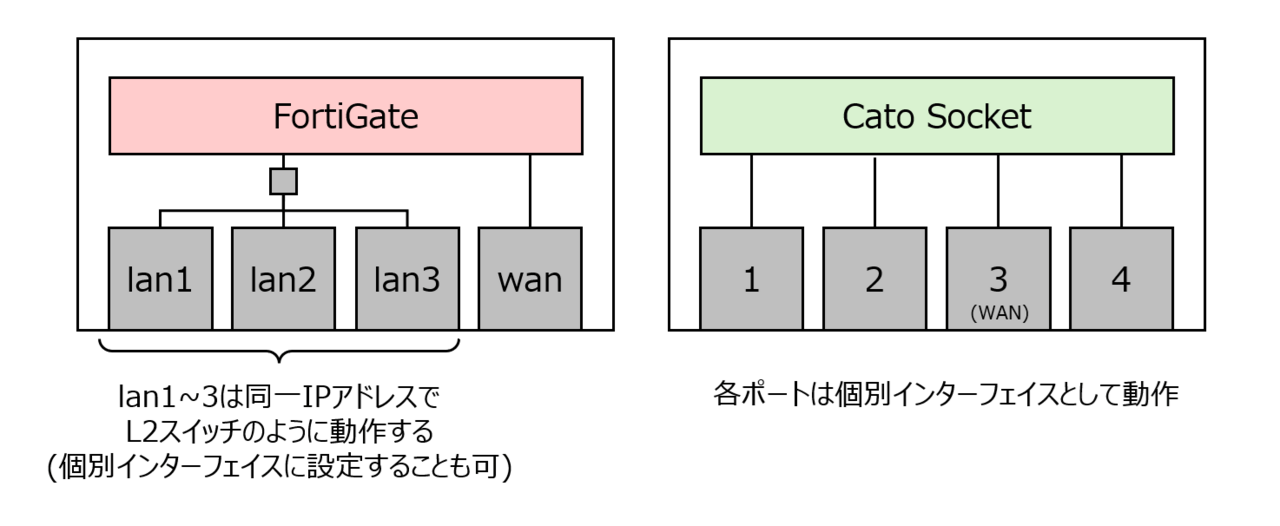
FortiGateでは、複数の物理インターフェイスを同一セグメントとして動作させる機能を設定することができます。小規模拠点ではL2スイッチを別途用意せず、FortiGateを簡易スイッチとして利用するケースがあります。
Cato Socketには同等の機能がなく、各ポートは独立したインターフェイスとして動作します。同一L2セグメントとして複数ポート使用したい場合は、別途スイッチ製品やHUBを用意する必要があります。
2. DHCPサーバ
DHCP(Dynamic Host Configuration Protocol)は、端末へ自動的にIPアドレスを割り当てる仕組みです。FortiGateとCatoどちらもサポートしています。
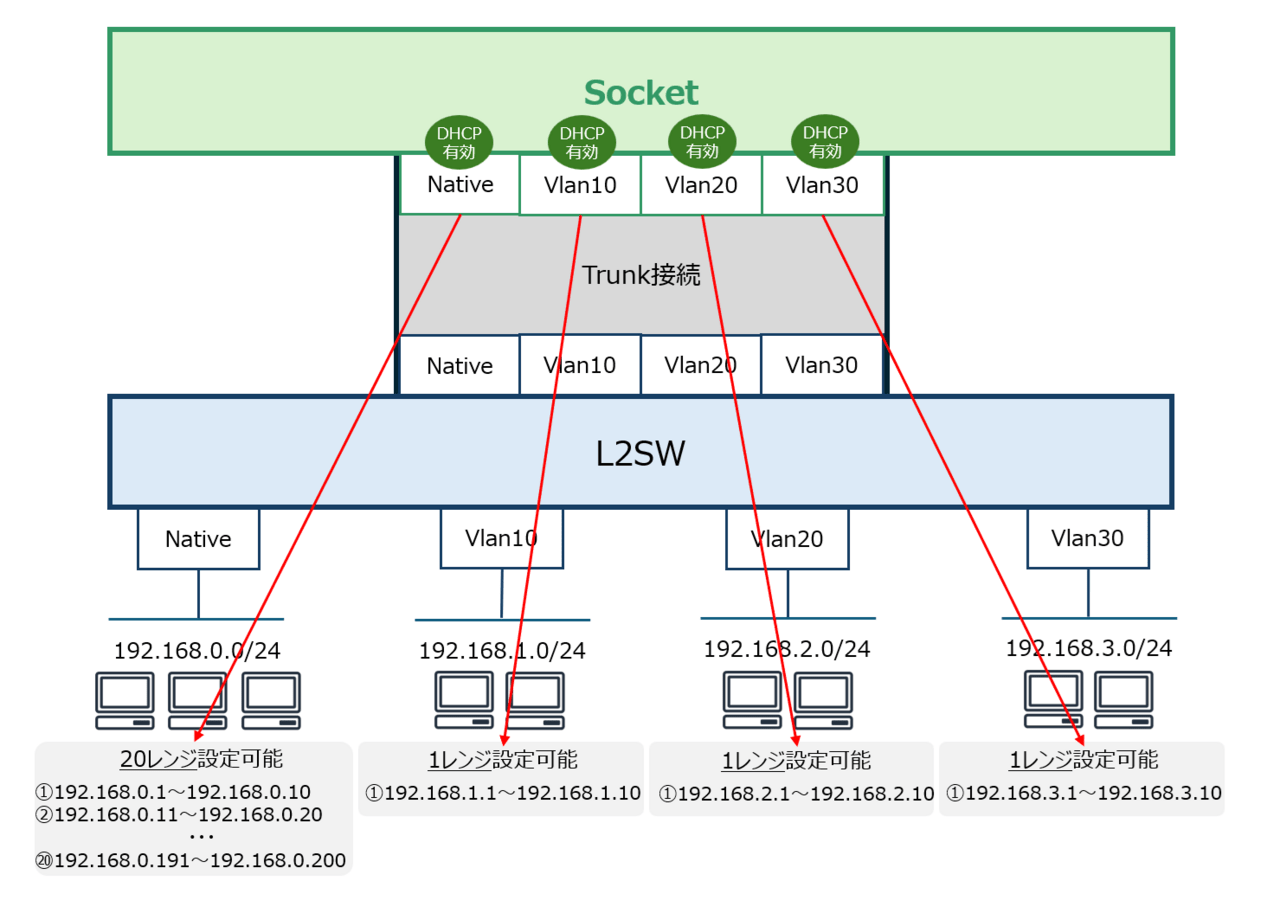
ただし、CatoではVLAN使用時のIPアドレス割り当て範囲数に制約があります。下記図のようにVLANを使用している場合は、1つのIPアドレス範囲を指定可能です。
3. DNSサーバ
DNSはドメイン名に対して対応するIPアドレスを返す機能です。CatoおよびFortiGateもDNSサーバの機能があります。下記の通り、DNSで使用するポート番号に違いがあります。
| |
DNS使用ポート番号 |
| Cato | UDP53、TCP53 |
| FortiGate | UDP53、TCP53、TCP853(DNS over TLS)、TCP443(DNS over HTTPS) |
CatoとFortiGateで使用ポート番号に差があるのは、DNSサーバまでの途中経路がポイントと考えています。Catoの場合、DNSサーバまでの経路はCatoCloud内で完結しますが、FortiGateの場合は一度インターネットを出てからDNSサーバへ到達します。そのためFortiGateでは通信を暗号化するために、TCP853(DNS over TLS)とTCP443(DNS over HTTPS)がサポートされているのではないか、と考えています。
4. NAT
送信元もしくは宛先IP アドレスを指定した別のIPアドレスに変換する機能です。CatoおよびFortiGateは送信元NAT、宛先NATの機能があります。送信元や宛先を変換する点は変わらないですが、Catoの仕組みを理解するのに時間がかかったため比較した図を紹介します。
4-1. 送信元NAT
インターネット通信
CatoとFortiGateの送信元NATを比較すると下記図の通りとなります。
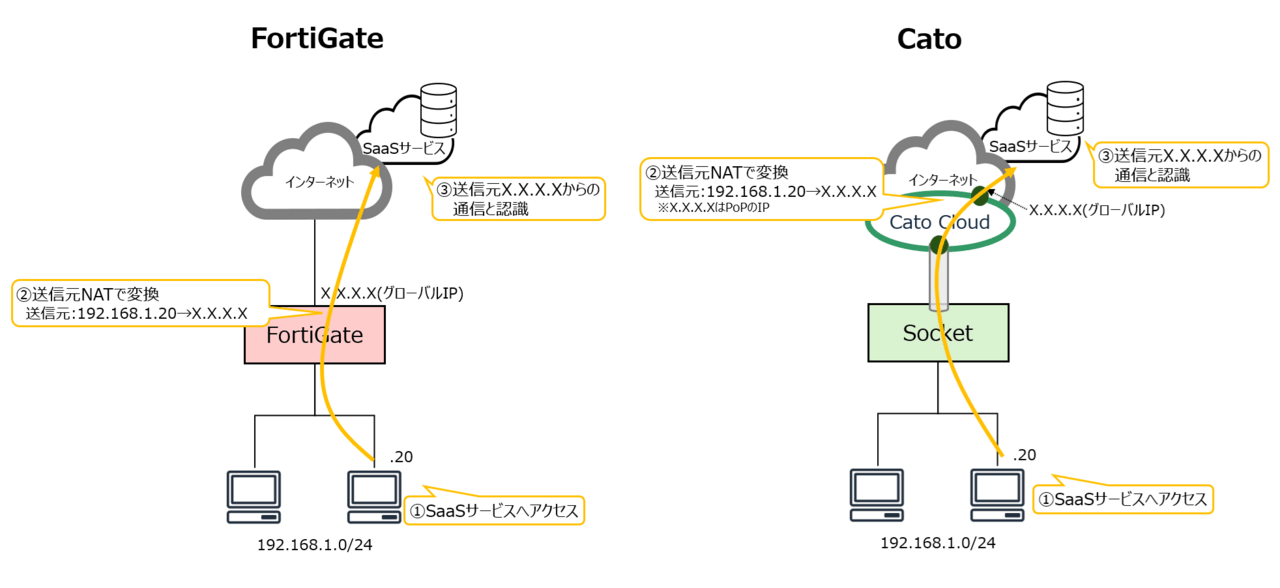
インターネット向け通信の送信元NATについて補足します。
FortiGateの場合はデフォルトだと、送信元IPアドレスがWAN側のグローバルIPアドレスで変換されます。また、IPプールという機能で変換後の送信元IPアドレスを指定(単一のIPアドレスもしくは範囲指定)できます。
Catoの場合はPoPのグローバルIPアドレスで変換されますが、デフォルトは動的IPアドレスです。固定したい場合はCatoクラウドにおけるEgress IP(送信元IP、出口IP)についてを参照してください。
拠点間通信
CatoとFortiGateの送信元NATを比較すると下記図の通りとなります。
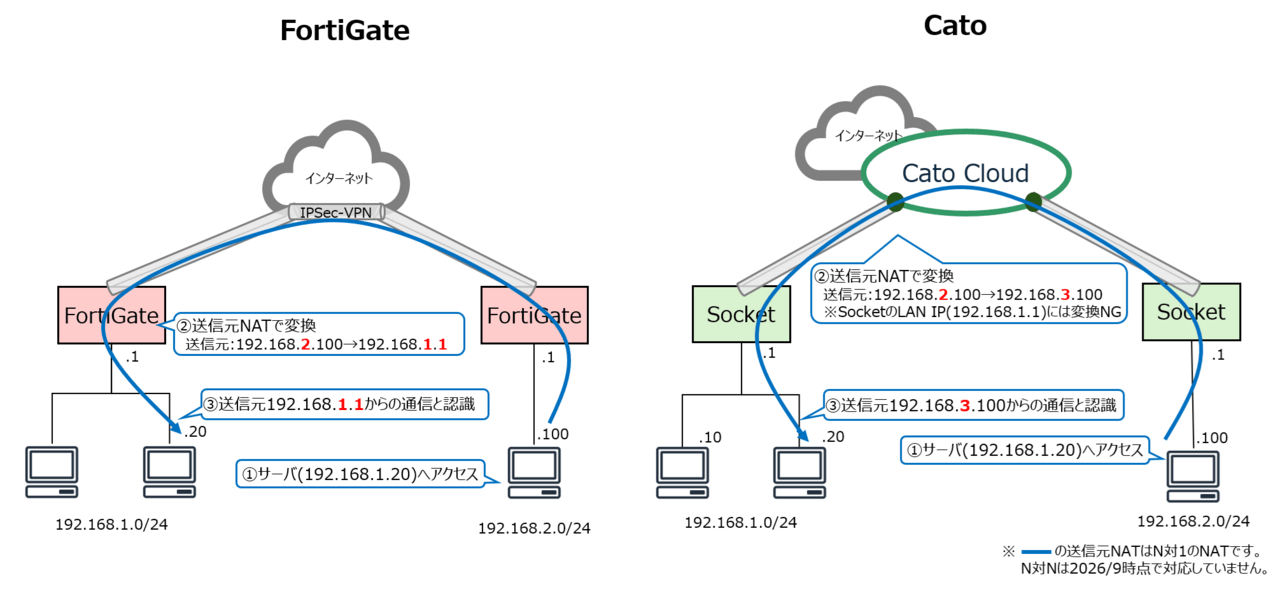
Catoの送信元NATについて補足します。変換後IPアドレスとしてSocketのLAN側 IPアドレスを指定することは推奨されていません。また、宛先IPアドレスと同一ネットワークセグメントのIPアドレスへの変換も推奨されていません。 (CMA上で、変換後IPアドレスとして宛先IPアドレスと同一ネットワークセグメントの設定はできますが、Socketは変換後IPアドレスのARPリクエストに応答しません。)この点はFortiGateの仕様と異なるので注意してください。
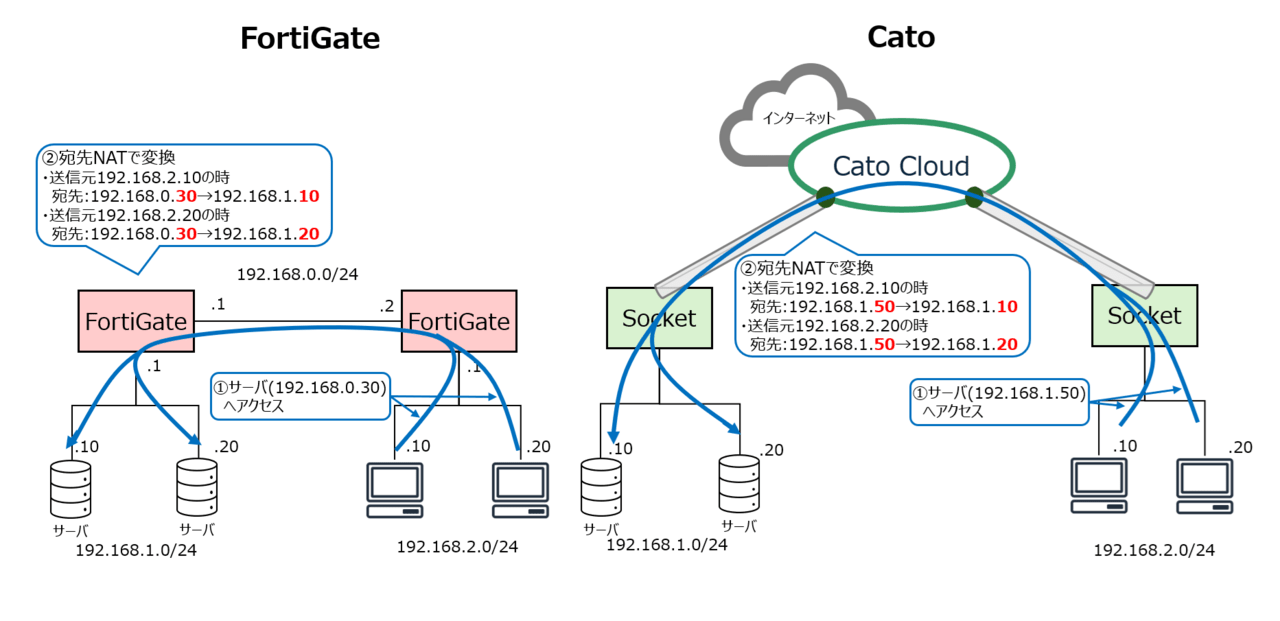
4-2. 宛先NAT
インターネット向けにポート公開
CatoとFortiGateを比較すると下記図の通りとなります。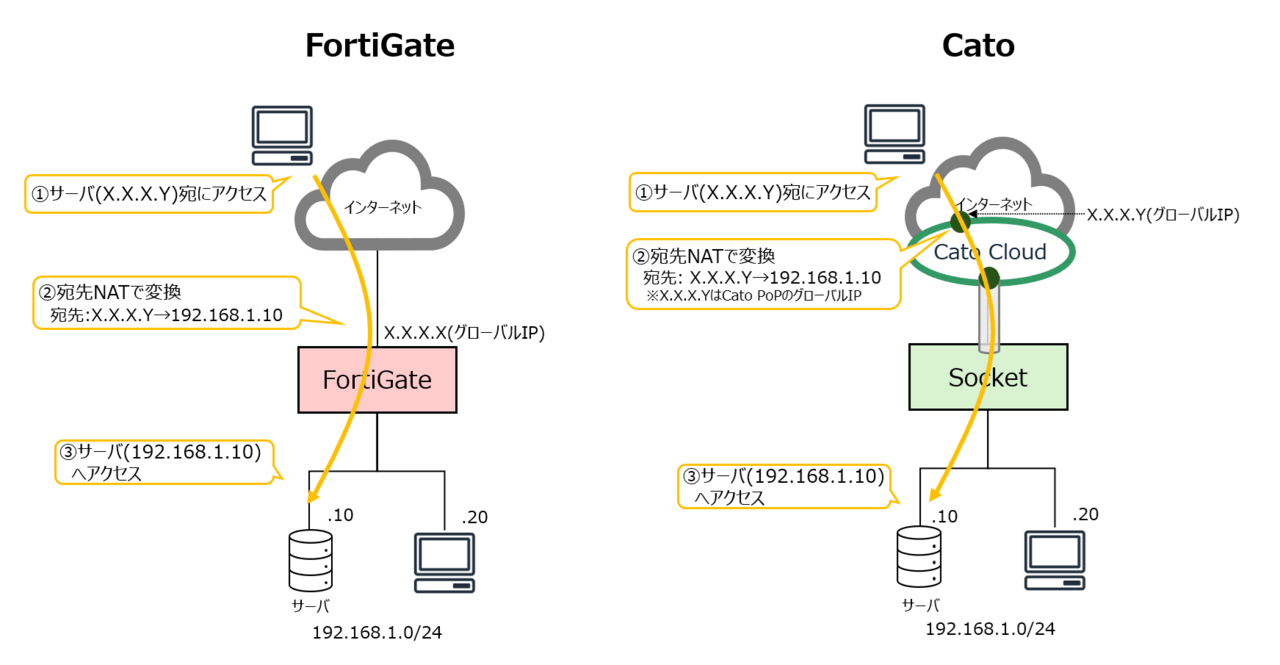
こちらについて補足します。
FortiGateの場合はVirtual IP(VIP)という機能を使用して、グローバルIPアドレスをプライベートIPアドレスに転送(フォワード)します。
Catoの場合はRemote Port Forwardingという機能を使用します。詳しくはCatoクラウドでサーバを外部公開するを参照してください。
拠点間通信
CatoとFortiGateを比較すると下記図の通りとなります。FortiGateの場合、拠点間通信はIPSec-VPNとなりますが、IPSec-VPN兼宛先NATはあまり見かけない構成なので、下記の構成で代用します。
5. ルーティング
5-1. ルーティング機能
FortiGateはスタティックルート、BGP、OSPF、RIPをサポートしているのに対し、Catoはスタティックルート、BGPをサポートしています。
5-2. ローカルブレイクアウト
「ローカルブレイクアウト」という言葉は一般的なネットワーク用語ですが、FortiGateとCatoでニュアンスが異なります。FortiGateやCatoに限らず、製品によってニュアンスが異なる場合があるので、間違えないように理解しておく必要があります。
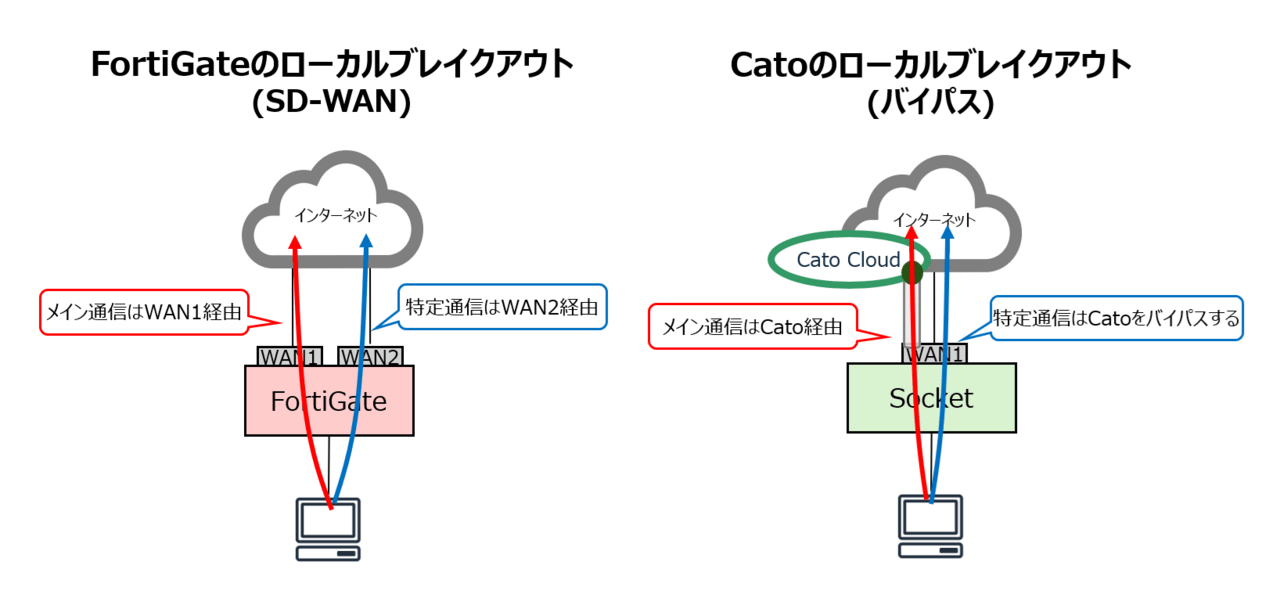
FortiGateのローカルブレイクアウトは、SD-WAN機能のことを指します。メイン通信はWAN1を経由し、特定通信はWAN2経由とする設計です。特定通信はMicrosoft 365通信を指定することが多いです。 (Microsoft 365通信の指定方法は、IPアドレスやFQDN指定ではなく、インターネットサービスデータベース(ISDB)という機能でアプリ指定することが可能です。)
Catoのローカルブレイクアウトは、バイパス機能のことを指します。メイン通信はCatoCloud経由としますが、特定通信はCatoをバイパスする設計です。詳細の指定方法およびバイパス機能については下記で詳しく紹介しているので、ぜひ参考にしてみてください。
・バイパス機能について:似てるけど全然違う!CatoのBypass, Backhauling等の経路制御機能をやさしく解説
・バイパス機能設定方法:【Catoクラウド】アプリケーション指定で通信をバイパスする
(おまけ) 管理画面アクセス時の送信元制限
管理画面へのアクセスをする際の送信元IPアドレスを制限する機能については、FortiGateとCato両方ともあります。
FortiGateは機器のインターフェイスに対して、Trusthostという設定を行うことで送信元IPの制限が可能です。CatoはCMAの[アカウント]>[ログイン制限]>[ログイン制限を有効]から送信元IPアドレスを制限可能です。
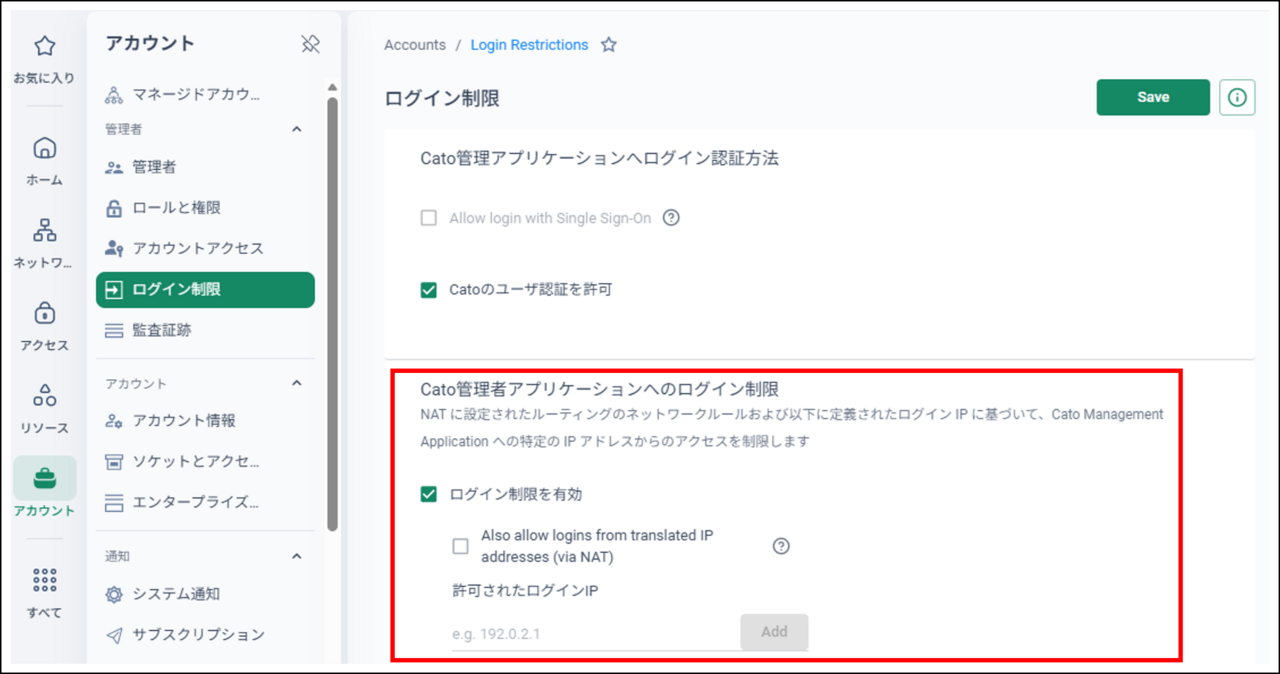
誤って設定した場合の注意点として、FortiGateはCLIコマンドから設定変更可能ですが、Cato(CMA)の場合は管理画面へアクセスができません。Catoサポートにチケットで修正依頼をしてください。
まとめ
今回はCatoとFortiGateをネットワーク機能で比較してみました。基本的な機能は両者大差ないですが、FortiGateの方がややサポートする機能が多い印象です。今後Catoにも機能実装されることを期待しています!