みなさん、こんにちは。SCSKの石井です。
先日、久しぶりに会った友人から「最近ってどんな攻撃が多いの?」と聞かれました。反射的に「暗号化しないやつ、ですね」と答えたところ、返ってきたのは「じゃあ壊れてないじゃん」の一言。たぶん、ここが今年の分かれ目なんだと思います。(恐怖)
2026年上半期に警察へ報告されたランサムウェア被害は123件。半期ベースでは統計開始以降で最多です(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」)。さらに日本経済新聞の報道(2026年9月10日)によれば、その9割超が「暗号化」と「データ公開」を組み合わせた二重恐喝型でした。
暗号を解く鍵を買う時代は、もう終わりつつあります。攻撃者が売っているのは鍵ではなく、こちらの信用です。本稿では、往年の「Locker(画面ロック)型」から「Doxware(暴露型)」へと至った進化の系譜を整理したうえで、2026年の国内データを踏まえ、なぜ“検知してから対処する”運用が構造的に追いつかなくなっているのかを分解します。最後に、実行前に判定するという発想がなぜ効くのかを、実務目線でまとめます。
SCSK IT Platform Navigator YouTubeサイト(↓)
Claude Mythosとは?AI時代のサイバー攻撃と企業が取るべきセキュリティ対策を専門家が解説!
進化の系譜:ロックから暴露、そして多重恐喝へ
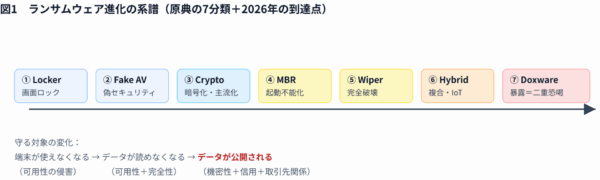
Deep Instinct社のブログ「The Evolution of Ransomware: From Locker to Doxware」は、ランサムウェアを①Locker型、②偽セキュリティソフト(Fake AV)、③暗号化型(Crypto)、④MBR書き換え型、⑤データワイパー型、⑥ハイブリッド型、⑦Doxware型という7系統に整理しています。原典は2016年前後の執筆ですが、この分類は2026年の手口を見るうえでも驚くほど有効です。
| 指標 | 値 | ソース |
|---|---|---|
| 警察報告のランサムウェア被害(2026年上半期) | 123件(半期で過去最多) | 警察庁 |
| 被害組織に占める中小企業の割合 | 約6割 | 警察庁 |
| 侵入経路に占めるVPN機器の割合 | 約5割 | 警察庁 |
| 復旧費用1,000万円以上を要した組織 | 有効回答35件のうち6割 | 警察庁 |
| 国内公表インシデント(2026年1〜9月) | 607件(1日2.2件)/2025年通年594件を9月末で超過 | トレンドマイクロ集計 |
| 二重恐喝の比率 | 9割超 | 日本経済新聞(2026年9月10日) |
| 被害企業のBCP策定率 | 13%(回答があった被害企業) | 日本経済新聞(同上) |
注目したいのは、進化の方向が一貫して「守るべき資産」を端末からデータへ、そして企業の信用へと移している点です。Lockerは端末が使えなくなる話、Cryptoはデータが読めなくなる話でした。Doxwareは違います。データはそのまま残り、外に出され、公開されるかどうかを人質に取られます。復旧手順が整っていても、流出した取引先情報は戻ってきません。
そして2026年は、このDoxwareが単独ではなく、暗号化+窃取+公開+取引先への直接圧力という多重恐喝の形に発展しています。原典が予測した「暗号化よりもデータ収集に重心が移る」という見立ては、国内報道の数字とも符合します。
2026年上半期の国内データが示すもの
数字を並べます。いずれも一次情報または主要報道に基づくものです。
ここから読み取れるのは、「大企業のための高度な脅威」ではなくなっているという事実です。被害の6割は中小企業で、侵入の入口はVPNという、どの企業も当たり前に使っているリモート接続です。復旧費1,000万円超が6割、BCP策定は13%――この二つが並ぶと、事後の復旧に頼る戦略の脆さが見えてきます。
グローバル側の調査も方向は同じです。HalcyonのRaaS動向レポートでは、2025年に攻撃の69%が営業時間外に実行され、78%の事案で正規のリモート管理ツールが悪用されていました。中小企業は大企業に比べて約4倍の頻度で標的にされ、侵入から被害までの時間は数日から数時間へと短縮しています。同社の分析では、Akiraは攻撃チェーン全体を1時間未満で完了させると報告されています。トレンドマイクロの集計でも、2026年10月単月の公表件数は233件と過去最悪でした。
2026年の攻撃チェーンを分解する
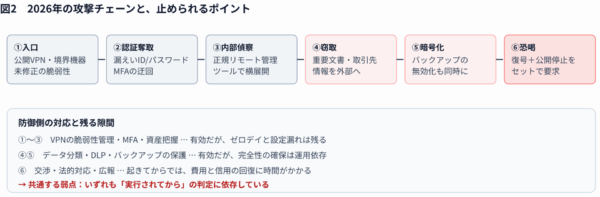
現場で対策を検討するとき、私は必ず「どこで止められるか」を工程ごとに分けて考えます。2026年の典型は次の6段階です。
ポイントは、①から⑥のどこにも「派手なマルウェア」が出てこないことです。入口は正規のVPN、移動は正規の管理ツール、窃取は正規のクラウドストレージというケースが珍しくありません。だからこそ、怪しい通信を後から探す発想では、正常に見える操作の中に埋もれてしまいます。
「検知してから対処」では間に合わないのか
ここが本稿で一番お伝えしたいところです。従来のEPPはシグネチャ(定義ファイル)との照合、EDRは実行後の振る舞いを観測して検知・対処します。どちらも正しい進化でした。しかし前提が変わった。
第一に、暗号化そのものが高速化していること。第二に、暗号化の前に窃取が終わっていること。つまり「暗号化を検知して止める」ことができても、二重恐喝の実害はすでに発生している可能性があります。検知は事後の証拠集めには強い一方、恐喝の材料を消すことはできません。
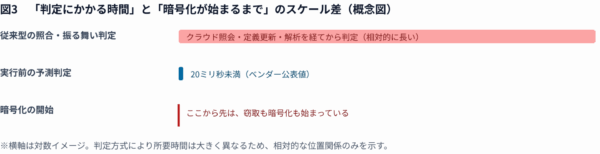
つまり必要なのは、ファイルが実行される前の段階で「悪性か良性か」を決めてしまうという発想の転換です。ここで登場するのが、Deep Instinctが提唱する「実行前予測防御」です。サイバーセキュリティ向けに開発されたディープラーニングフレームワークで、数億規模の悪性・良性ファイルから特徴量を自律的に学習し、端末上で判定します。ベンダー公表値では、未知の脅威を99%以上、誤検知0.1%未満、判定は20ミリ秒未満。クラウド接続を前提としないため、工場の閉域網や移動中の端末でも同じように動作します。
個人的に評価しているのは、精度の話よりも運用の静かさです。誤検知が0.1%未満ということは、アラート対応に追われる時間が構造的に減るということでもあります。エージェントも軽量で、更新頻度は実質年1〜2回、更新時の再起動も不要。セキュリティ製品を増やすほど運用が重くなる、という長年の矛盾に対する一つの答えだと感じています。
導入検討の現実的な進め方
とはいえ、いきなり全社展開は現実的ではありません。実務では次の順序が現実的です。
- 対象の絞り込み:VPN終端に近い端末、製造現場の閉域端末、経営層・財務部門など、二重恐喝で実害が大きくなる部署から。
- 既存製品との役割整理:EDRは「何が起きたか」の証跡、実行前防御は「起きない」ことの担保。置き換えではなく役割分担として設計する。
- 短期間での検証:SCSKでは1カ月のPoVで、中間レポートと最終レポートを提供しています。誤検知の実感値は検証でしか取れないため、ここは省略しない方がよいと考えています。
- 運用への落とし込み:アラートが減った分の人的リソースを、脆弱性管理やバックアップの保護に振り向ける。
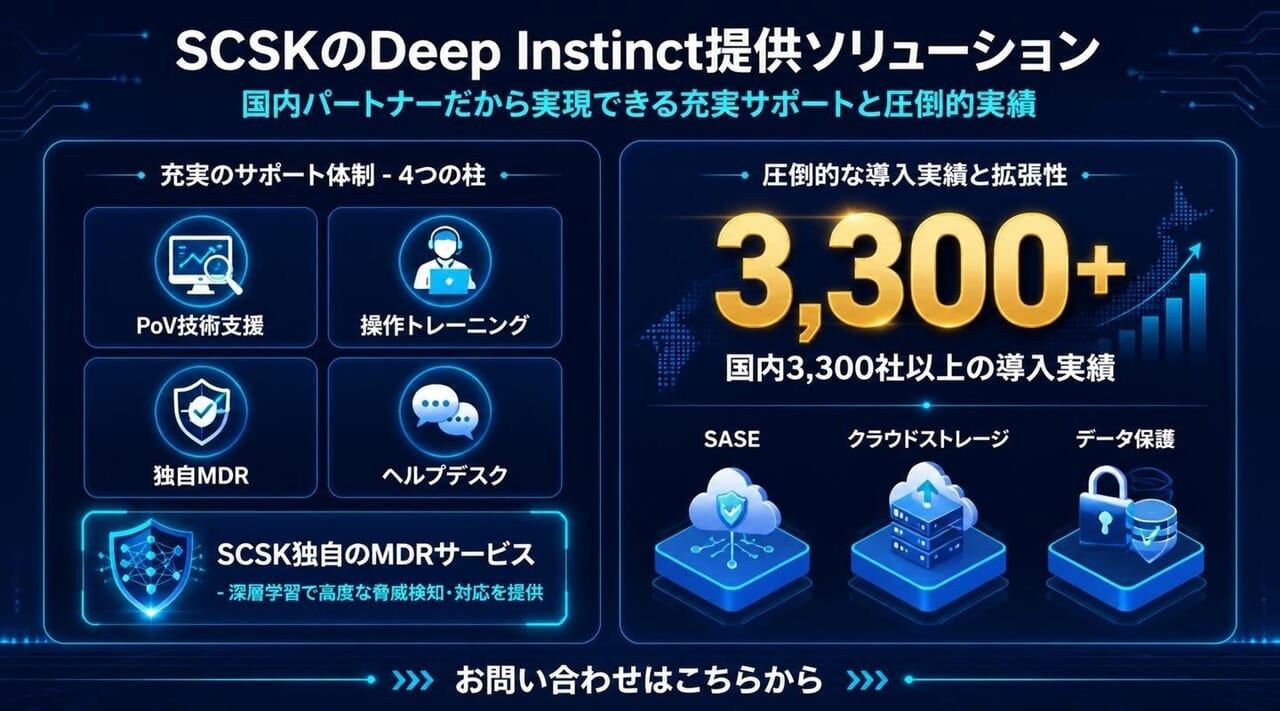
SCSKのDeep Instinctは国内導入実績3,300社以上。既存のEPP/EDRと併用できるため、今の環境を活かしながら実行前の層を一枚足す、という考え方で導入できます。
まとめ:恐喝の材料を、作らせない
2026年のランサムウェアは、暗号化して止まる攻撃から、窃取して公開すると脅す攻撃へと重心を移しました。LockerからDoxwareへという進化の先に、いま多重恐喝がある。この流れは、検知と復旧をどれだけ磨いても、材料を渡してしまえば意味が薄くなることを意味します。
だからこそ、最初に問うべきは「侵入をどう検知するか」ではなく、「悪意あるコードを1行も動かさないために何ができるか」です。実行前の予測判定は、その問いに対する現時点で最も筋の通った答えだと、私は考えています。攻撃側がAIで加速しているのなら、防御側も予測の次元に上げるべきです。
ディープラーニングによる予防型エンドポイントセキュリティに興味をお持ちの方は、SCSKの製品情報ページもご覧ください。
★ディープラーニングによる予防型エンドポイントセキュリティに興味をお持ちの方へ
本記事でご紹介したディープラーニング(深層学習)による革新的な防御思想を、実際のプロダクトとして体現し、
多くのお客様の環境を守っているのが、SCSKが取り扱う「Deep Instinct(ディープインスティンクト)」です。
従来のセキュリティ運用(EDRなど)に限界を感じている方、未知のランサムウェア対策を強化したい方は、ぜひ以下の製品詳細ページをご覧ください。