★SCSKでは、フロンティアAIに関するセミナーや有用な投稿を通年で実施しています。
__________________________________
<はじめに> ※熱い記事等!先にご紹介します。まだの方はどうぞ(^0^)/ ※DL可能資料あり
 ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄ ̄
NEW!【イベント・セミナー(2026年)】
タイトル: フロンティアAI時代のゼロトラストに向けたベスト・オブ・ブリード
_________ ~4つの次世代セキュリティソリューションのご紹介~ 2026.09.17(木) ■定員:100名限定
_____________■お申し込みサイトはコチラ ⇒ https://www.scsk.jp/event/2026/20260917_3.html
【SCSK IT Platform Navigator(ITPNAVI)】
________タイトル: Claude Mythosとは?セキュリティ専門家が語るAI時代の脅威と企業が取るべき対策
________リンク : https://www.scsk.jp/sp/itpnavi/article/2026/07/claude_mythos.html

資料ダウンロード(Claude Mythosとは?セキュリティ専門家が語るAI時代の脅威と企業が取るべき対策)|SCSK IT Platform Navigator
脆弱性対応に追われる情シスへの警鐘:CVSS依存の限界
みなさん、こんにちは!SCSKの石井です。
酷暑が少しずつ和らぎ、朝晩に秋の風が心地よく通り抜ける9月となりました。ですが、情シスの皆さまの「脆弱性対応の熱」は一向に下がる気配がありませんよね(笑)。毎日大量にリリースされる脆弱性パッチ。その適用作業に追われ、深夜残業や休日対応に白目を剥きながら立ち向かっている管理者の方々も少なくないはずです。
実は今、サイバー空間では「CVSS(脆弱性評価値)のスコアが高い順に、ひたすらパッチを当てる」という従来のルールベース運用が、明確な限界を迎えています。自動で脆弱性を探索し、ミリ秒単位で攻撃を仕掛けてくるフロンティアAIの猛威に対し、金融庁も「一律のCVSS数値評価ではなく、現実の脅威度に即したリスクベース(RBVM)で対応せよ」と明確な指針を突きつけました。
「何から当てればいいのかわからない」「緊急パッチ適用が業務影響で進まない」そんな企業の”宿命の課題”をいかに美しくスマートに解決するのか。本日は、アワードを受賞した世界初のAI予防型エンドポイントセキュリティ『Deep Instinct』と、リスクベース脆弱性管理の真髄について、プロの視点から楽しく、かつ鋭く紐解いていきます!
金融庁も注目!なぜCVSS評価だけではフロンティアAIを防げないのか
従来型のセキュリティ運用では、共通脆弱性評価システム(CVSS)のスコアが「9.0(緊急)」や「8.0(重要)」といった高い値を記録したものから優先的にパッチ適用を行うのが常識でした。しかし、これには深刻な罠が潜んでいます。
現実のサイバー空間では、CVSSスコアが「4.0」や「5.0」といった中・低難易度の脆弱性であっても、攻撃者にとって「侵入経路として極めて使いやすい」「Active Directoryの権限奪取に直結する」ものである場合、猛烈な勢いでエクスプロイト(攻撃コード)が流通し、実際の攻撃に悪用(In-the-Wild)されます。特に、フロンティアAI(高度な自動化ハッキングAI)の登場により、攻撃者は複数の小さな脆弱性を「チェーン(連結)」させ、一瞬にして特権管理者のアカウントを乗っ取る高度な攻撃を自動生成できるようになりました。
金融庁が発表した最新のセキュリティガイドラインでも、一律的なCVSS評価から脱却し、「リスクベース脆弱性管理(RBVM:Risk-Based Vulnerability Management)」への移行を強く促しています。これは、自社の資産(アセット)状況、現実の脅威(エクスプロイトの有無)、およびビジネスへの影響度を掛け合わせ、真に対処すべき「リアルなリスク」を特定し、優先的にパッチを適用する手法です。
技術革新アワード受賞!ディープラーニングAIがもたらす『先制予防』
このような超高速かつ未知のゼロデイ脆弱性攻撃に対し、パッチを適用するまでのタイムラグを完璧に保護するのが、世界的評価機関(Frost & Sullivanなど)から技術革新アワード(Technology Innovation Award)を授与された『Deep Instinct』です。
従来のセキュリティソフトや機械学習型(第二世代)NGAVは、人間が「これがウイルスの特徴だ」と指定したルールや特徴量に依存して学習していました。そのため、未知のマルウェアやAIが自動量産した亜種に対しては、実行後の「振る舞い(動的検知)」でしか対処できず、検知した段階で暗号化や感染拡大が完了してしまっていました。
これに対し、Deep Instinctは世界で初めて「ディープラーニング(深層学習)」をサイバーセキュリティにネイティブ適用。人間を介さず、数十億のファイル生のrawデータをニューラルネットワーク自体に学習させ、ウイルスの本質的な「DNA」を把握することに成功しました。これにより、以下のような圧倒的な優位性を実現しています。
- 実行前20ミリ秒未満での静的自動予防:ファイルが実行される直前(着弾した瞬間)に、そのDNAから悪意を予測判定し、20ミリ秒未満で自動的に隔離。1行のコードも実行させません。
- 完全オフラインでの自律稼働:インターネットやクラウドへの随時問い合わせ、毎日のシグネチャ更新が一切不要。端末内に配置されたわずか150MB未満の数理モデル「D-Brain」単独で、高い防御力を維持し続けます。
- 驚異の過検知1%未満:IT管理者を悩ませる「誤検知・過検知」がほぼゼロ。アラート疲れを根絶し、専任の監視SOCを持たない企業でも楽に運用を回すことができます。
【最強の二重盾】「平時のアセット衛生管理」×「有事の実行前AI予防」の補完シナジー
「平時の徹底的なアセット衛生管理(IT資産・パッチの整理)」と「有事の実行前AI予防(Deep Instinct)」を組み合わせることで、フロンティアAIの脅威に勝つ『最強のゼロトラスト二重盾』が完成します。
いくらDeep Instinctが未知の攻撃をミリ秒で防ぐとはいえ、社内に「管理者が把握していない非管理デバイス(プリンタ、ルーター、野良PC)」が放置されていれば、そこが侵入の突破口(シャドーIT)になります。また、パッチ管理や不要なソフトウェアライセンスの過不足が可視化されていなければ、ガバナンス監査で大きなペナルティを伴います。
平時は、自律型IT資産・パッチ管理ソリューションを用いて「何がどこに接続されているのか」「何の脆弱性があるのか」を自動で徹底可視化・クリーンアップ(サイバーハイジーン)します。その上で、パッチ適用がすぐにできない期間や、在宅勤務、海外拠点、オフライン環境などに対して、Deep Instinctが『予測予防の鉄壁の盾』を張る。この自律的な分業モデルこそが、最小限の人手で100%機能するエンドポイント運用の完成形です。
| 管理フェーズ | 平時のサイバーハイジーン(資産・パッチ管理) | 有事の実行前予防(Deep Instinct) |
| 主たる目的 | 管理外のデバイスをゼロにし、脆弱性資産を徹底可視化する | パッチ未適用の隙に滑り込む未知のゼロデイ攻撃を自動遮断する |
| 動作のアプローチ | 能動的なクローンアップ、ライセンスの過不足確認、パッチ適用自動化 | ディープラーニング予測モデルによる着弾20ミリ秒未満での実行前予防 |
| 管理者への恩恵 | 監査リスク(SCS評価含む)をクリアし、ライセンス費用を最適化する | アラート疲れから解放され、24時間365日のSOC監視費用をスリム化する |
SCS評価制度への適合:Security/Architecture/Costの3軸で高めるガバナンス水準
経済産業省が2026年度に開始予定の「SCS(サプライチェーン・セキュリティ)評価制度」において、取引先や委託元からセキュリティ対策の確たる「根拠」を求められる機会は激増します。本統合アプローチは、SCSK独自の3軸診断サービスにより、企業のガバナンス評価を最高レベルに引き上げます。
・Architecture(シンプル化):インターネット越しの管理、完全自律型のエージェント、中継サーバー不要の設計により、運用設計を極限までシンプル化します。
・Cost(経済性):重複した過剰ライセンスを削減し、アラート処理に伴う外部SOCのアウトソースコストをスリム化することで、全体のTCO(総保有コスト)を劇的に最適化します。
サイバーレジリエンスを高めることは、単なるコストではなく、サプライチェーン全体でのビジネスを継続するための強力な武器(対話プロトコル)となるのです。
まとめ:AI時代の新しい防衛デザインに向けて
フロンティアAIの進化は、サイバー攻撃のスピードをミリ秒単位へと加速させました。もはや、侵入された後に不審な挙動を検知して対処を試みる「EDR主体の後手後手運用」では、組織を守ることはできません。
平時のアセット衛生管理を徹底的に整流化し、有事の攻撃はDeep Instinctのニューラルネットワークによる「先制予防」で1ミリも実行させない。この二重盾構造こそが、限られた人手で最強のPosture(防衛力)を担保する、2026年現在の現実解です。
■ディープラーニングによる予防型エンドポイントセキュリティに興味をお持ちの方へ
本記事でご紹介したディープラーニング(深層学習)による革新的な防御思想を、実際のプロダクトとして体現し、
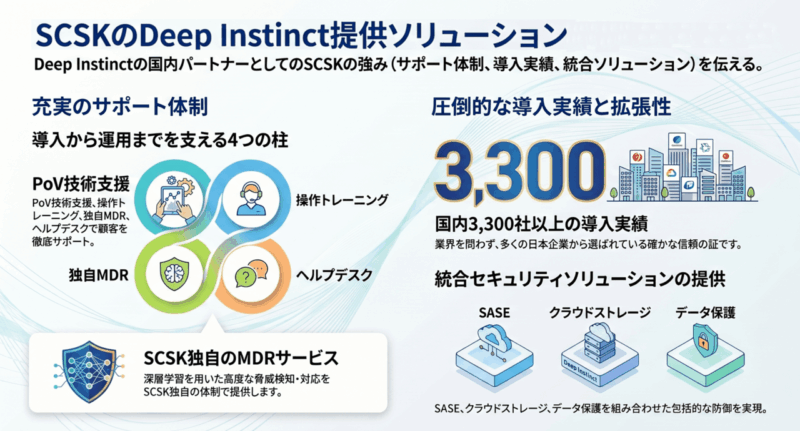
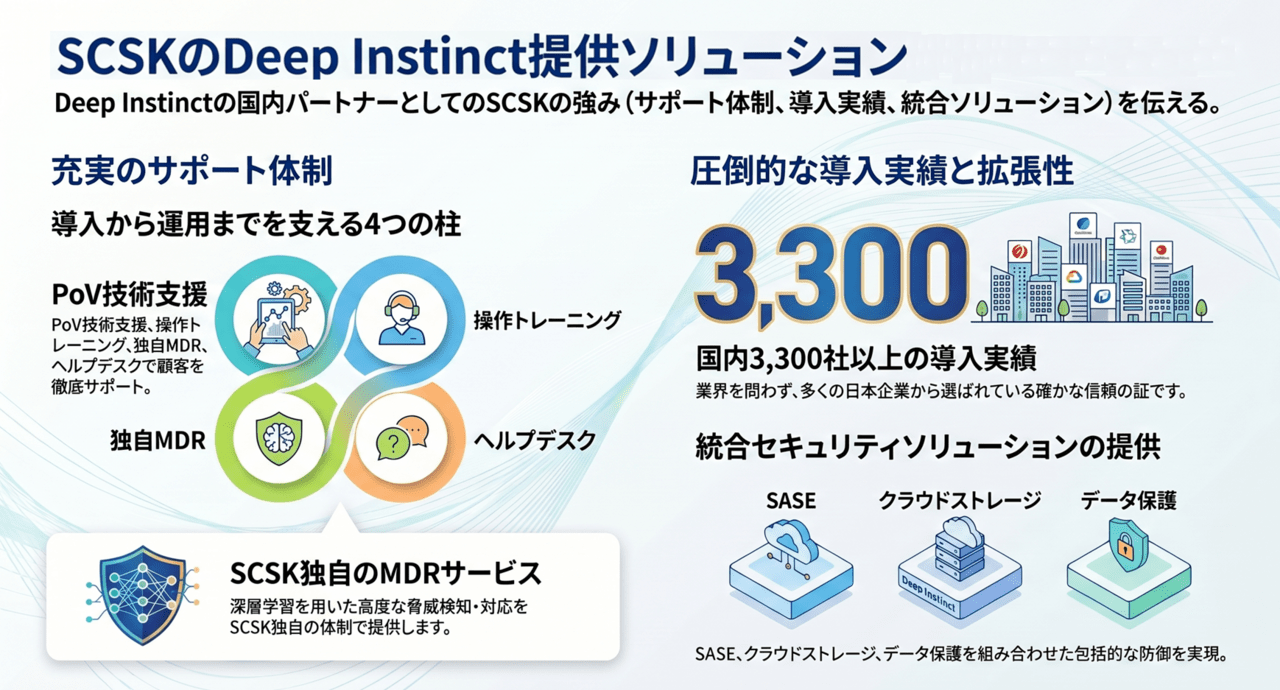
多くのお客様の環境を守っているのが、SCSKが取り扱う「Deep Instinct(ディープインスティンクト)」です。
従来のセキュリティ運用(EDRなど)に限界を感じている方、未知のランサムウェア対策を強化したい方は、ぜひ以下の製品詳細ページをご覧ください。